



Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

После возобновления работы Tor-серверов шифровальщика на VirusTotal был загружен свежий образец REvil. На его сайте утечек появилось имя новой жертвы, а на русскоязычном хакерском форуме — пояснение, что серверы временно отключили сами операторы зловреда.

Напомним, инфраструктура REvil потеряла признаки активности два месяца назад, вскоре после громкой атаки на американскую компанию Kaseya. Причины на тот момент были неизвестны, хотя СМИ заподозрили, что руку к этому приложили правоохранительные органы. В пользу этой гипотезы говорил тот факт, что Kaseya удалось заполучить мастер-ключ для восстановления зашифрованных файлов.

На прошлой неделе два сайта вымогателей в сети Tor заработали вновь, а затем появились и другие, более твердые доказательства возобновления вредоносных операций. Девятого сентября кто-то загрузил на VirusTotal недавно созданный сэмпл REvil (большинство антивирусов оценило этот файл как зловредный).

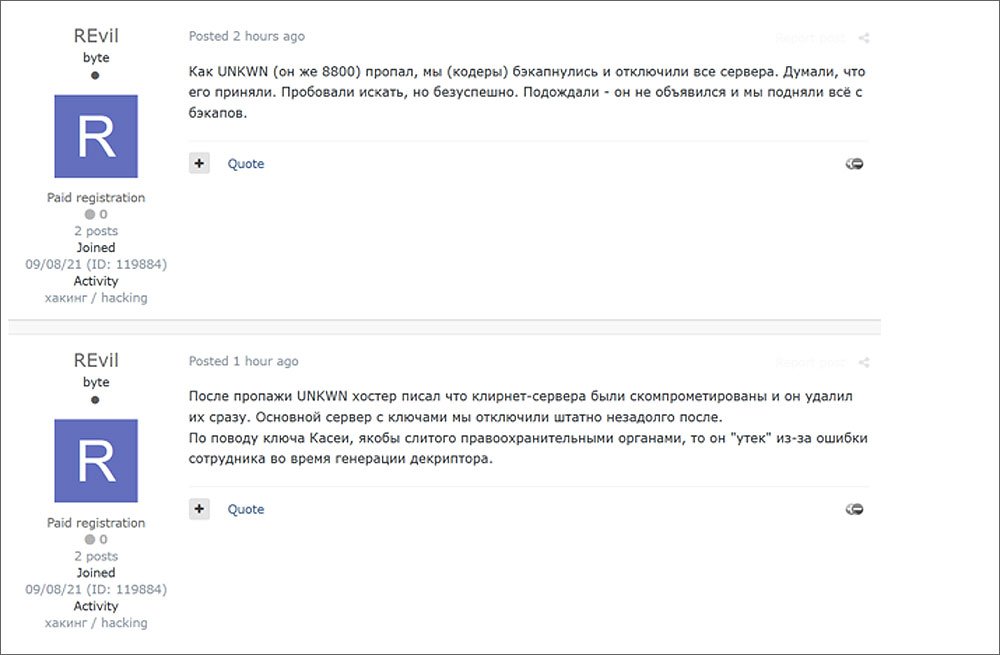
В тот же день на одном из русскоязычных подпольных форумов были опубликованы два сообщения от имени операторов шифровальщика. Новый участник с незатейливым ником REvil утверждал: обнаружив пропажу своего прежнего «рупора» — Unknown, криминальная группировка из предосторожности отключили свои серверы. Ключ же, раздобытый Kaseya, нечаянно слил один из сообщников.


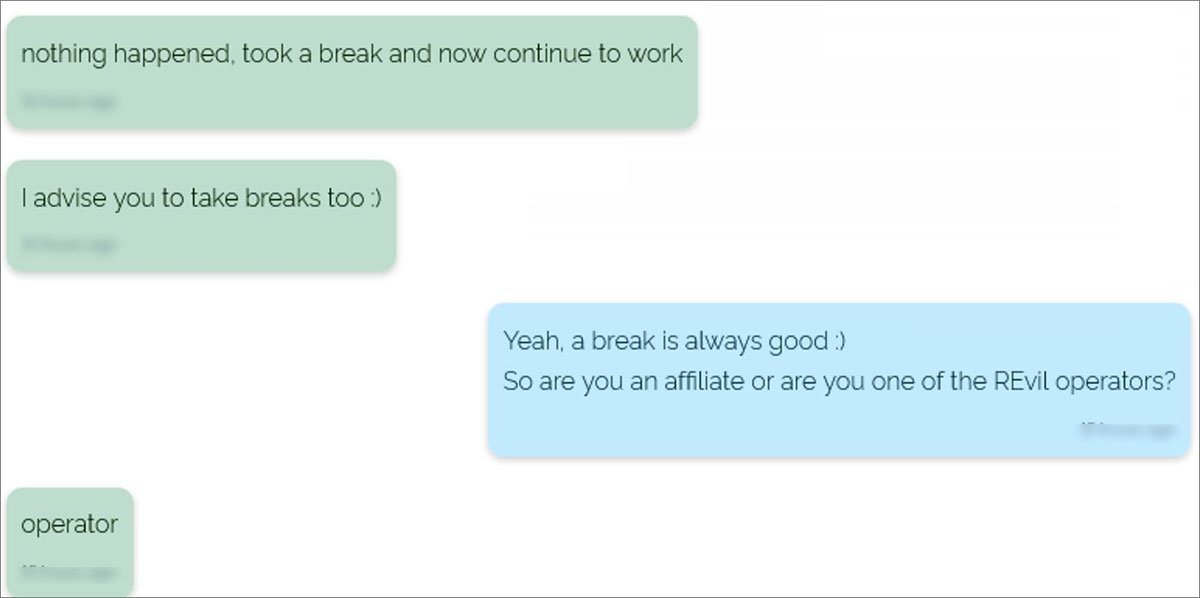
Чат одного из операторов вредоноса с неким ИБ-исследователем, приведенный в заметке BleepingComputer, подтверждает, что злоумышленники самовольно свернули операции в июле — якобы решили взять тайм-аут.


В минувшие выходные на сайте, созданном для публикации списков жертв зловреда и украденных у них данных, эксперты обнаружили новые скриншоты — свидетельства очередной атаки стоящей за REvil группировки.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru