



Вымогатели предпочитают проникать к толстосумам через RDP и VPN

Вымогатели предпочитают проникать к толстосумам через RDP и VPN

Вымогатели предпочитают проникать к толстосумам через RDP и VPN

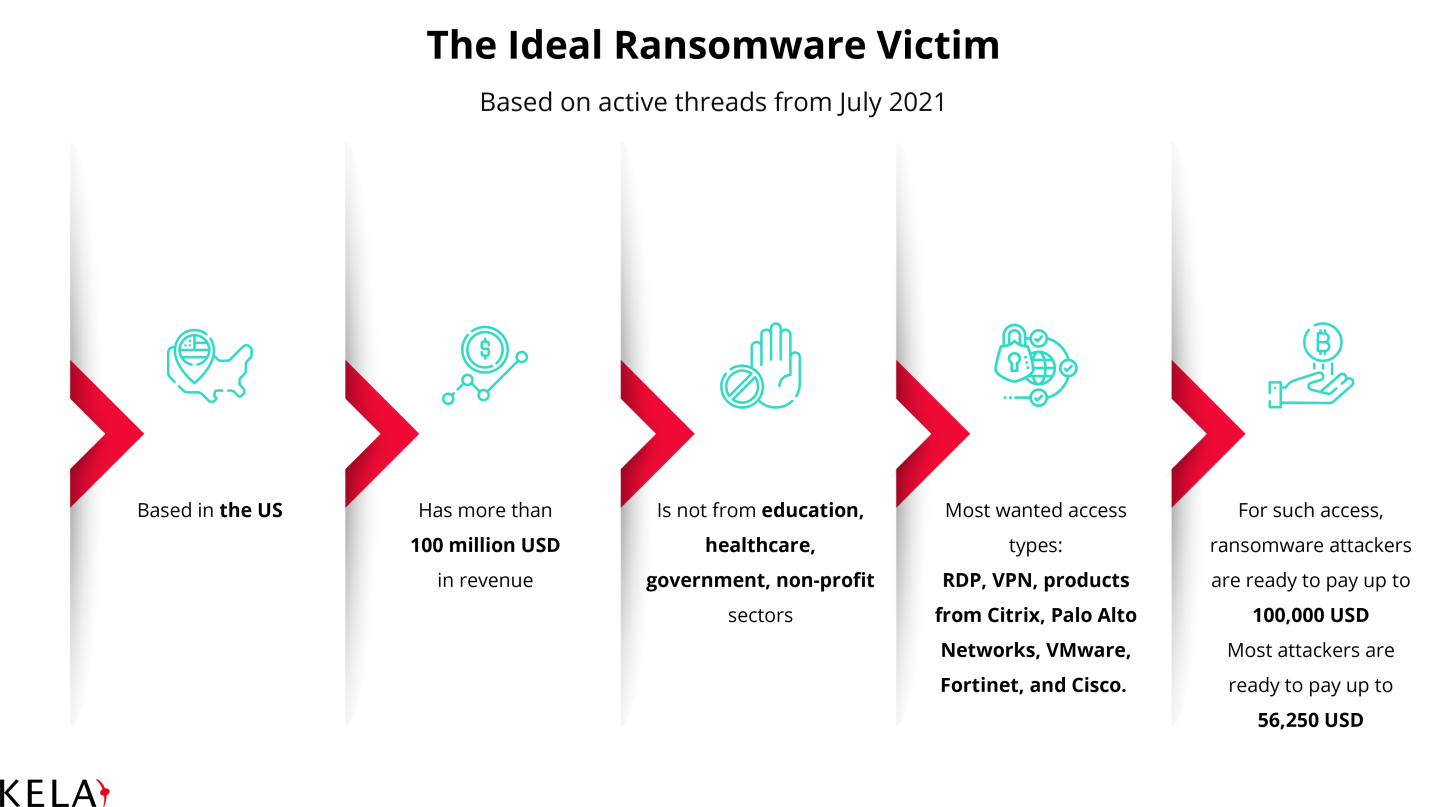
В сетевом андеграунде растет спрос на доступ к сетям бизнес-структур для внедрения вымогательских программ. В KELA изучили июльские объявления о покупке такого «товара», опубликованные распространителями шифровальщиков, и пришли к выводу, что таких злоумышленников больше всего интересуют американские компании с доходом от $100 млн и утерянными ключами от RDP или VPN.

Готовый доступ к мишени — большое удобство для операторов шифровальщика вроде Blackmatter, Nefilim или Lockbit, а также RaaS-сервисов («вымогатель как услуга»). Как оказалось, подобные покупатели готовы платить за эффективную уязвимость или учетные данные админа до $100 тыс., чтобы облегчить жизнь себе и своим партнерам.

Наибольшим спросом пользуется доступ к солидным компаниям в США (более 47% заявок), Канаде, Австралии (по 36,8%) или странах Западной Европы (около 32%). Россия и страны третьего мира мало кого интересуют на этом рынке. Примечательно, что почти в половине случаев потенциальный покупатель сразу оговаривает: медучреждения и учебные заведения не предлагать; 37% не желают иметь дело с госсектором, 26% — с НКО.

В качестве предпочтительного способа сетевого доступа большинство заявителей указывают RDP или VPN. Из продуктов, способных его обеспечить, популярностью пользуются изделия Citrix, Palo Alto Networks (GlobalProtect VPN), VMware (ESXi), Fortinet и Cisco. При этом доступ уровня администратора домена желателен, но необязателен.


Ранее исследователи из KELA подметили еще один интересный тренд в сфере RaaS-услуг — рост спроса на англоязычных переговорщиков, способных убедить жертву заплатить выкуп. Дефицит людей, хорошо владеющих английским языком, наблюдается и в среде мошенников: организаторы BEC-схем готовы отдать свои уловки на откуп аутсорсерам.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru