



FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

Автором вредоносных рассылок, нацеленных на клиентов поставщика PoS-терминалов Clearmind Technology, вероятно, является криминальная группировка FIN7. К такому выводу пришли в Anomali, изучив содержимое вложений в письма злоумышленников с рекламой Windows 11 Alpha.

Судя по именам зловредных файлов, их рассылка стартовала в конце июня и продолжалась весь июль. Конечной целью атакующих являлась установка JavaScript-бэкдора, позволяющего красть финансовую информацию.

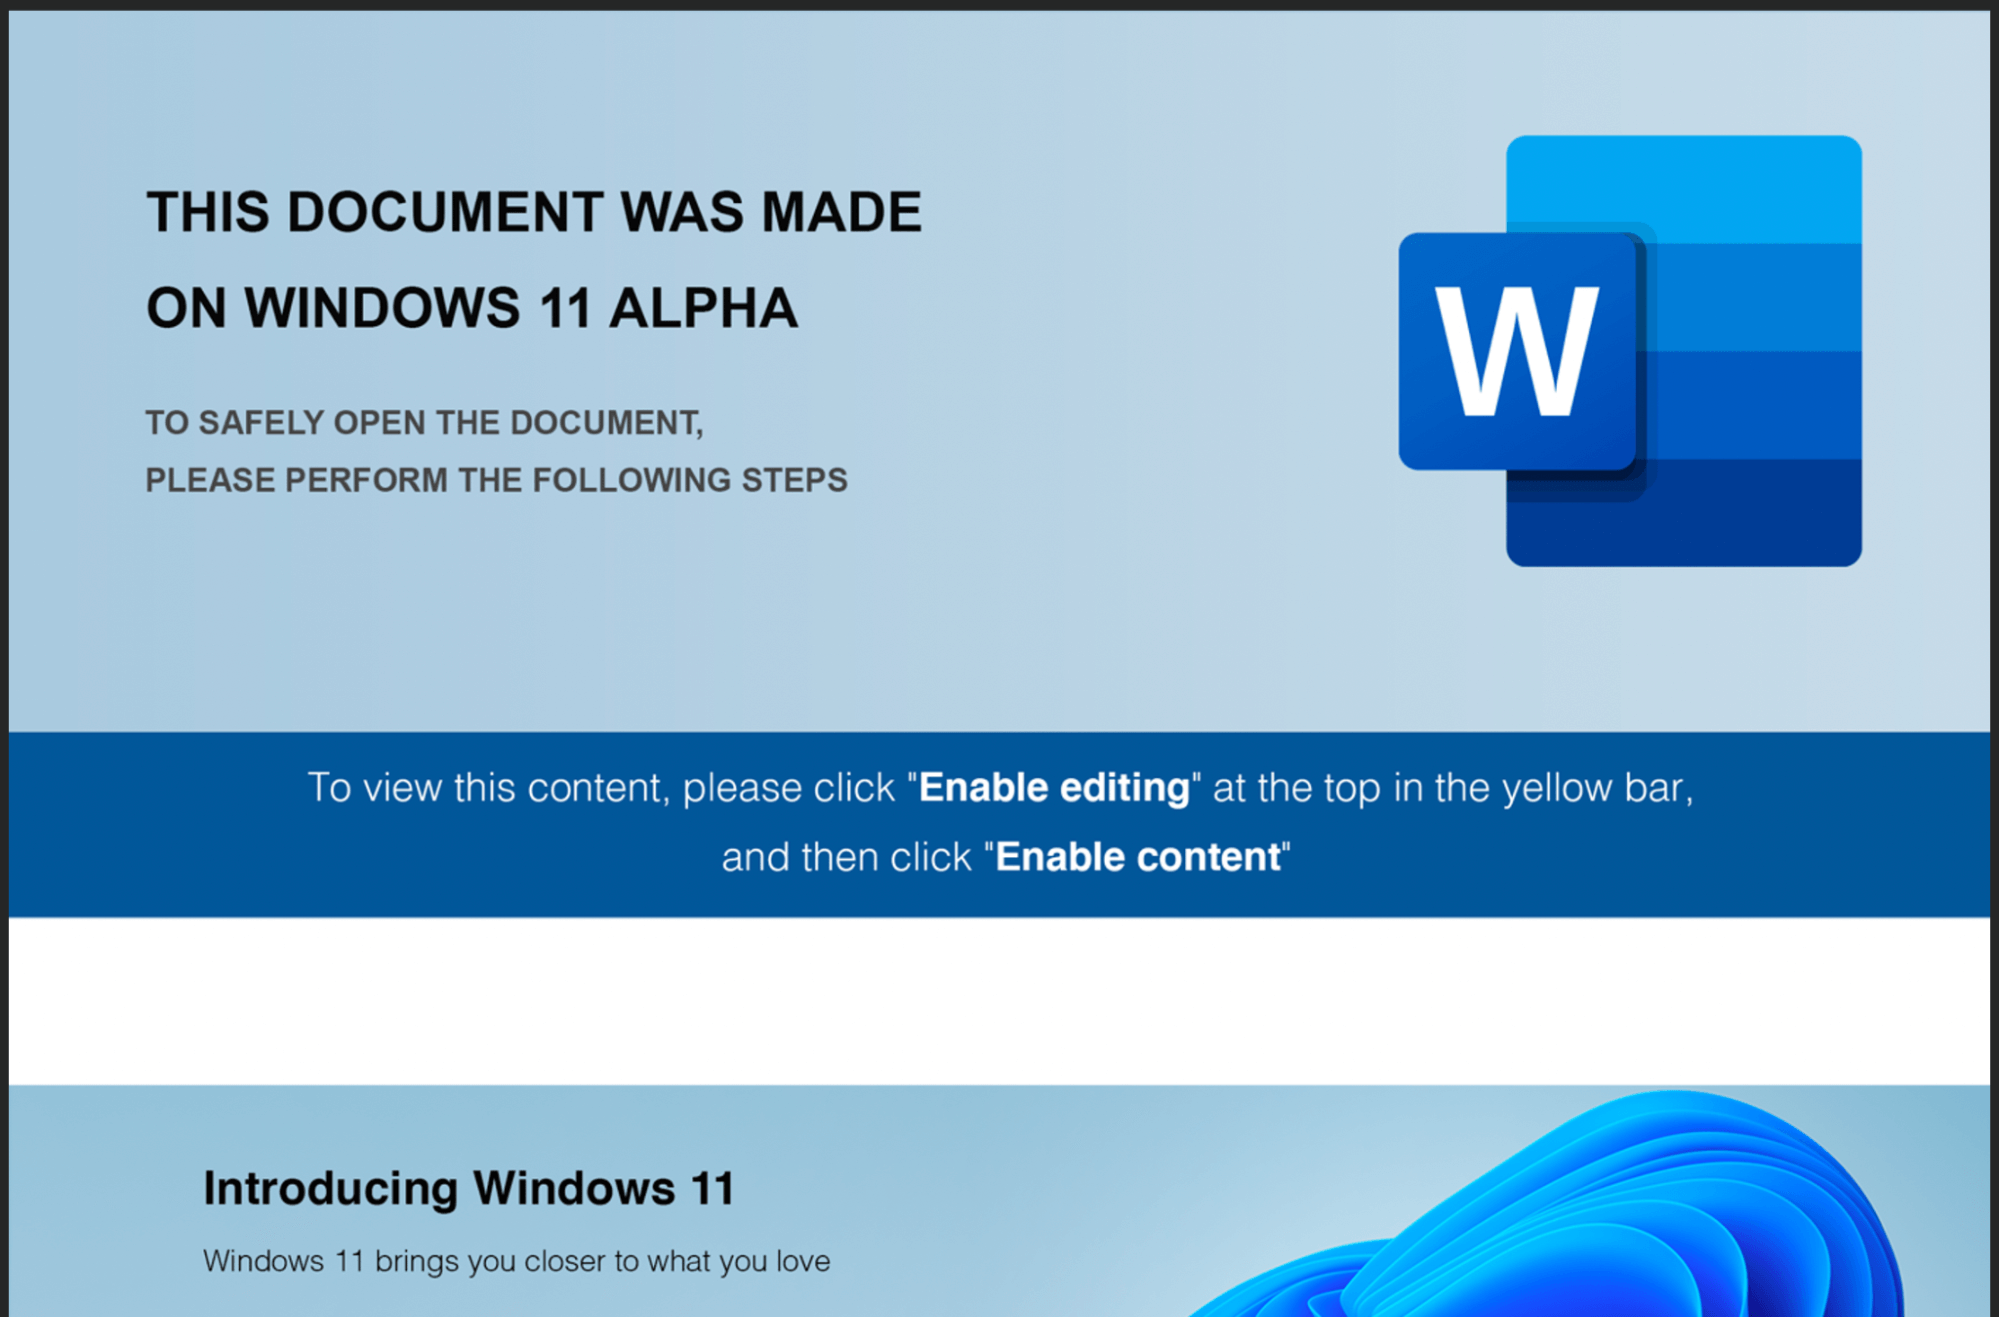
При открытии документа Microsoft Word, якобы призванного продемонстрировать возможности Windows 11, пользователю предлагалось для просмотра включить активный контент. Это действие запускало сильно обфусцированный макрос, загружающий на машину вредоносный JavaScript — вариант бэкдора, который FIN7 использует как минимум с 2018 года.


До подключения к своим серверам VBA-загрузчик извлекает из камуфляжного документа шифрованные списки и, руководствуясь ими, проводит ряд проверок: 

  • ищет имя домена CLEARMIND (связь с PoS-провайдером американских рителейров и владельцев отелей);
  • пытается определить язык, которым пользуется владелец компьютера;
  • ищет признаки виртуального окружения; 
  • удостоверяется в наличии приемлемого для работы объема памяти (не менее 4 Гбайт); 
  • через LDAP ищет объект RootDSE, с помощью которого можно получить имя домена в каталоге Active Directory, к которому привязан данный компьютер.

Если результаты проверок удовлетворительны, в папку временных файлов загружается word_data.js, также заполненный мусорными данными — для маскировки полезной нагрузки. установки JavaScript-бэкдора не происходит в тех случаях, когда обнаружен какой-либо язык из стоплиста (русский, украинский, молдавский, эстонский, сербский, серболужицкий, словацкий, словенский) или присутствие виртуальной машины (имена VMWare, VirtualBox, innotek, QEMU, Oracle, Hyper, Parallels).

Криминальная группировка FIN7, она же Carbanak, действует в интернете как минимум с середины 2015 года и до сих пор активна, несмотря на аресты участников. Вначале она атаковала только банки, но со временем стала также обращать внимание на организации, использующие PoS-оборудование.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru