



FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

Автором вредоносных рассылок, нацеленных на клиентов поставщика PoS-терминалов Clearmind Technology, вероятно, является криминальная группировка FIN7. К такому выводу пришли в Anomali, изучив содержимое вложений в письма злоумышленников с рекламой Windows 11 Alpha.

Судя по именам зловредных файлов, их рассылка стартовала в конце июня и продолжалась весь июль. Конечной целью атакующих являлась установка JavaScript-бэкдора, позволяющего красть финансовую информацию.

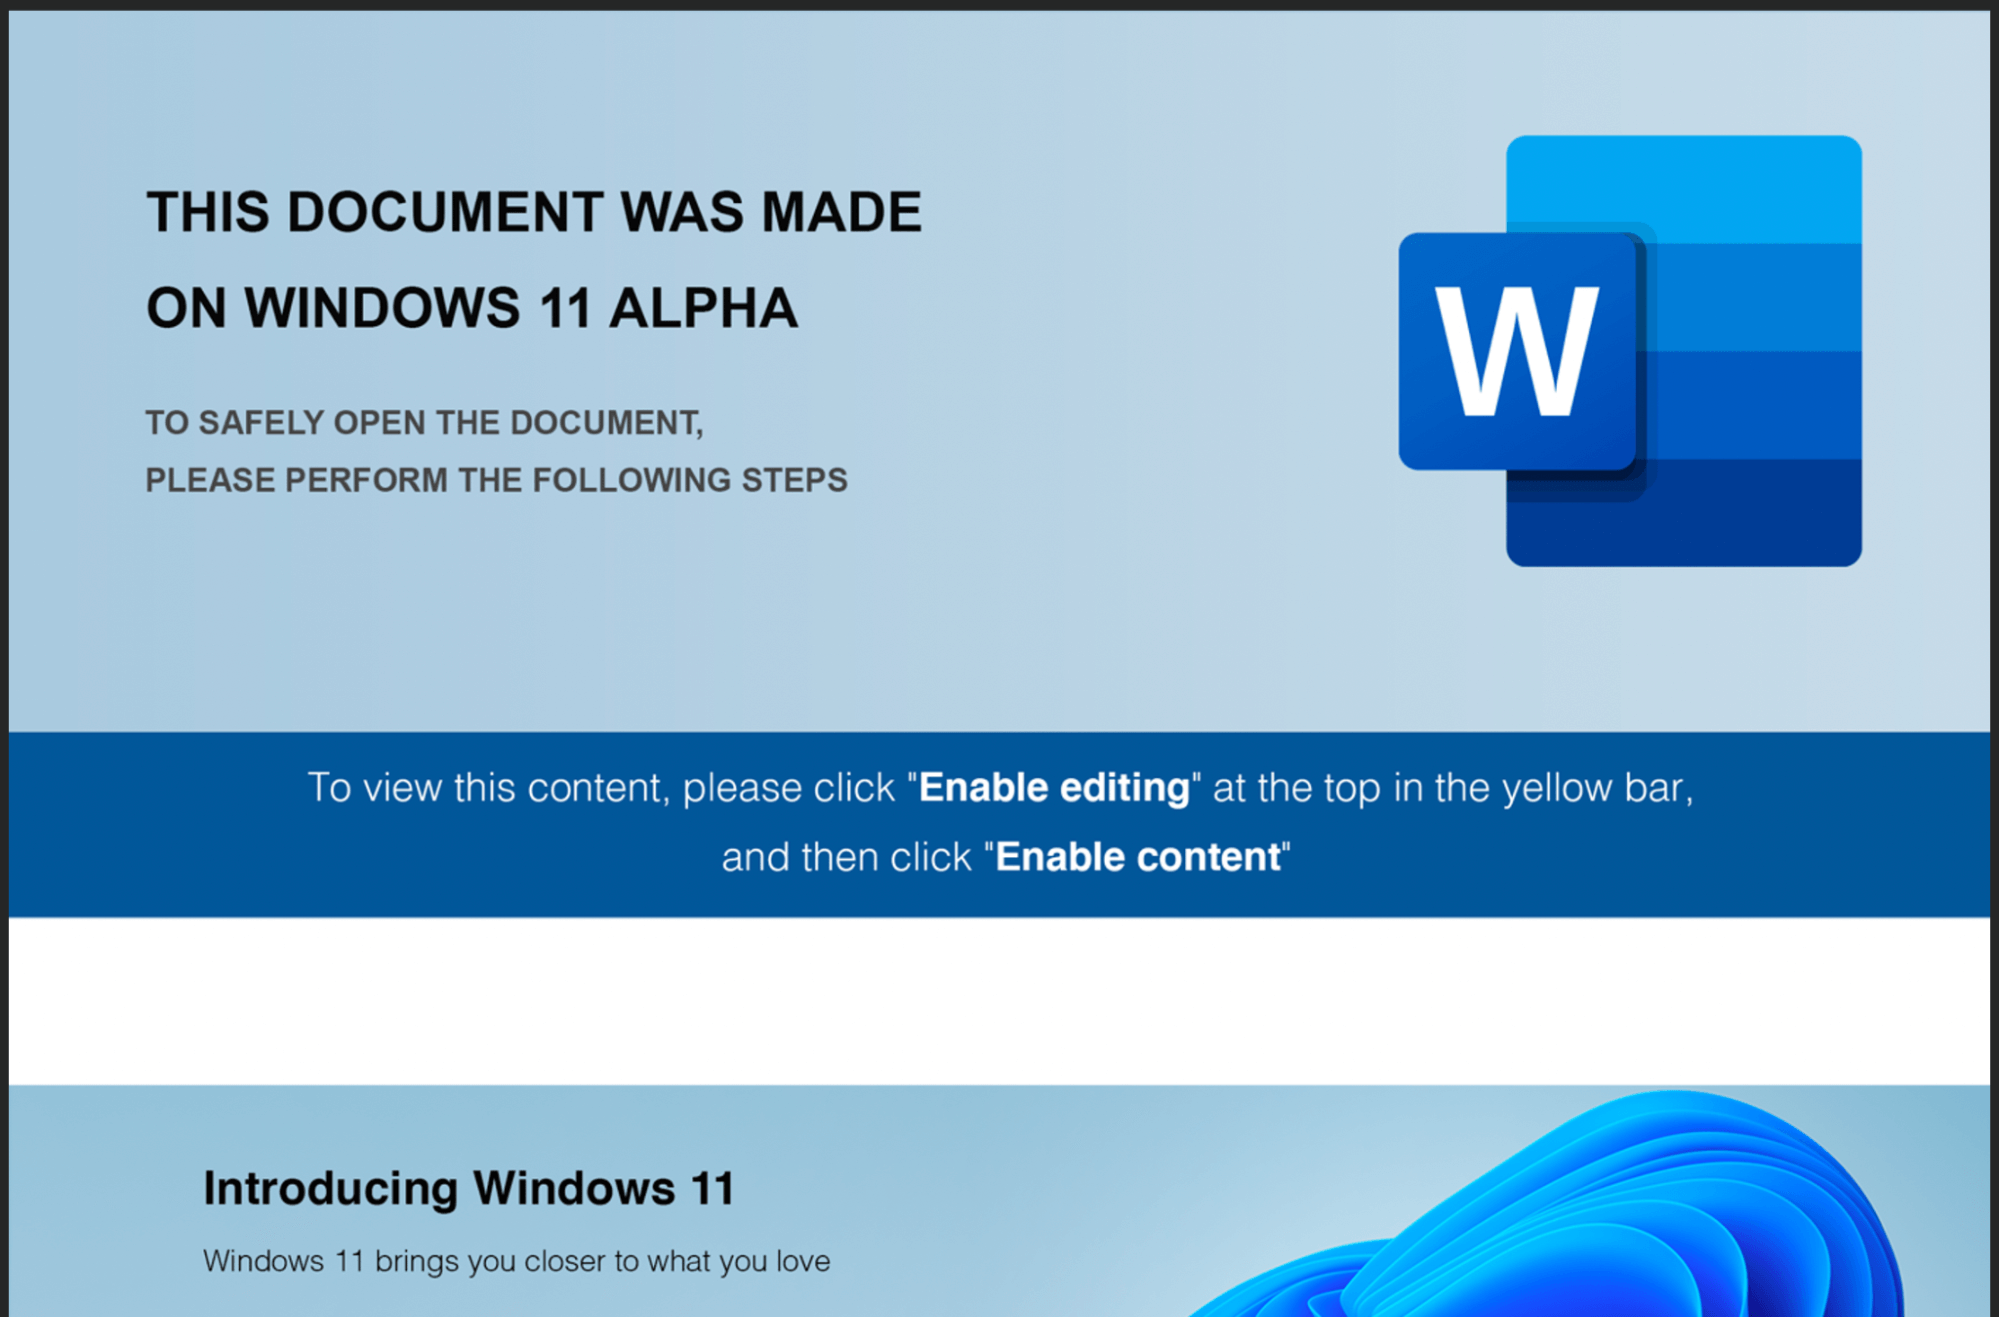
При открытии документа Microsoft Word, якобы призванного продемонстрировать возможности Windows 11, пользователю предлагалось для просмотра включить активный контент. Это действие запускало сильно обфусцированный макрос, загружающий на машину вредоносный JavaScript — вариант бэкдора, который FIN7 использует как минимум с 2018 года.


До подключения к своим серверам VBA-загрузчик извлекает из камуфляжного документа шифрованные списки и, руководствуясь ими, проводит ряд проверок: 

  • ищет имя домена CLEARMIND (связь с PoS-провайдером американских рителейров и владельцев отелей);
  • пытается определить язык, которым пользуется владелец компьютера;
  • ищет признаки виртуального окружения; 
  • удостоверяется в наличии приемлемого для работы объема памяти (не менее 4 Гбайт); 
  • через LDAP ищет объект RootDSE, с помощью которого можно получить имя домена в каталоге Active Directory, к которому привязан данный компьютер.

Если результаты проверок удовлетворительны, в папку временных файлов загружается word_data.js, также заполненный мусорными данными — для маскировки полезной нагрузки. установки JavaScript-бэкдора не происходит в тех случаях, когда обнаружен какой-либо язык из стоплиста (русский, украинский, молдавский, эстонский, сербский, серболужицкий, словацкий, словенский) или присутствие виртуальной машины (имена VMWare, VirtualBox, innotek, QEMU, Oracle, Hyper, Parallels).

Криминальная группировка FIN7, она же Carbanak, действует в интернете как минимум с середины 2015 года и до сих пор активна, несмотря на аресты участников. Вначале она атаковала только банки, но со временем стала также обращать внимание на организации, использующие PoS-оборудование.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru