



FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

Автором вредоносных рассылок, нацеленных на клиентов поставщика PoS-терминалов Clearmind Technology, вероятно, является криминальная группировка FIN7. К такому выводу пришли в Anomali, изучив содержимое вложений в письма злоумышленников с рекламой Windows 11 Alpha.

Судя по именам зловредных файлов, их рассылка стартовала в конце июня и продолжалась весь июль. Конечной целью атакующих являлась установка JavaScript-бэкдора, позволяющего красть финансовую информацию.

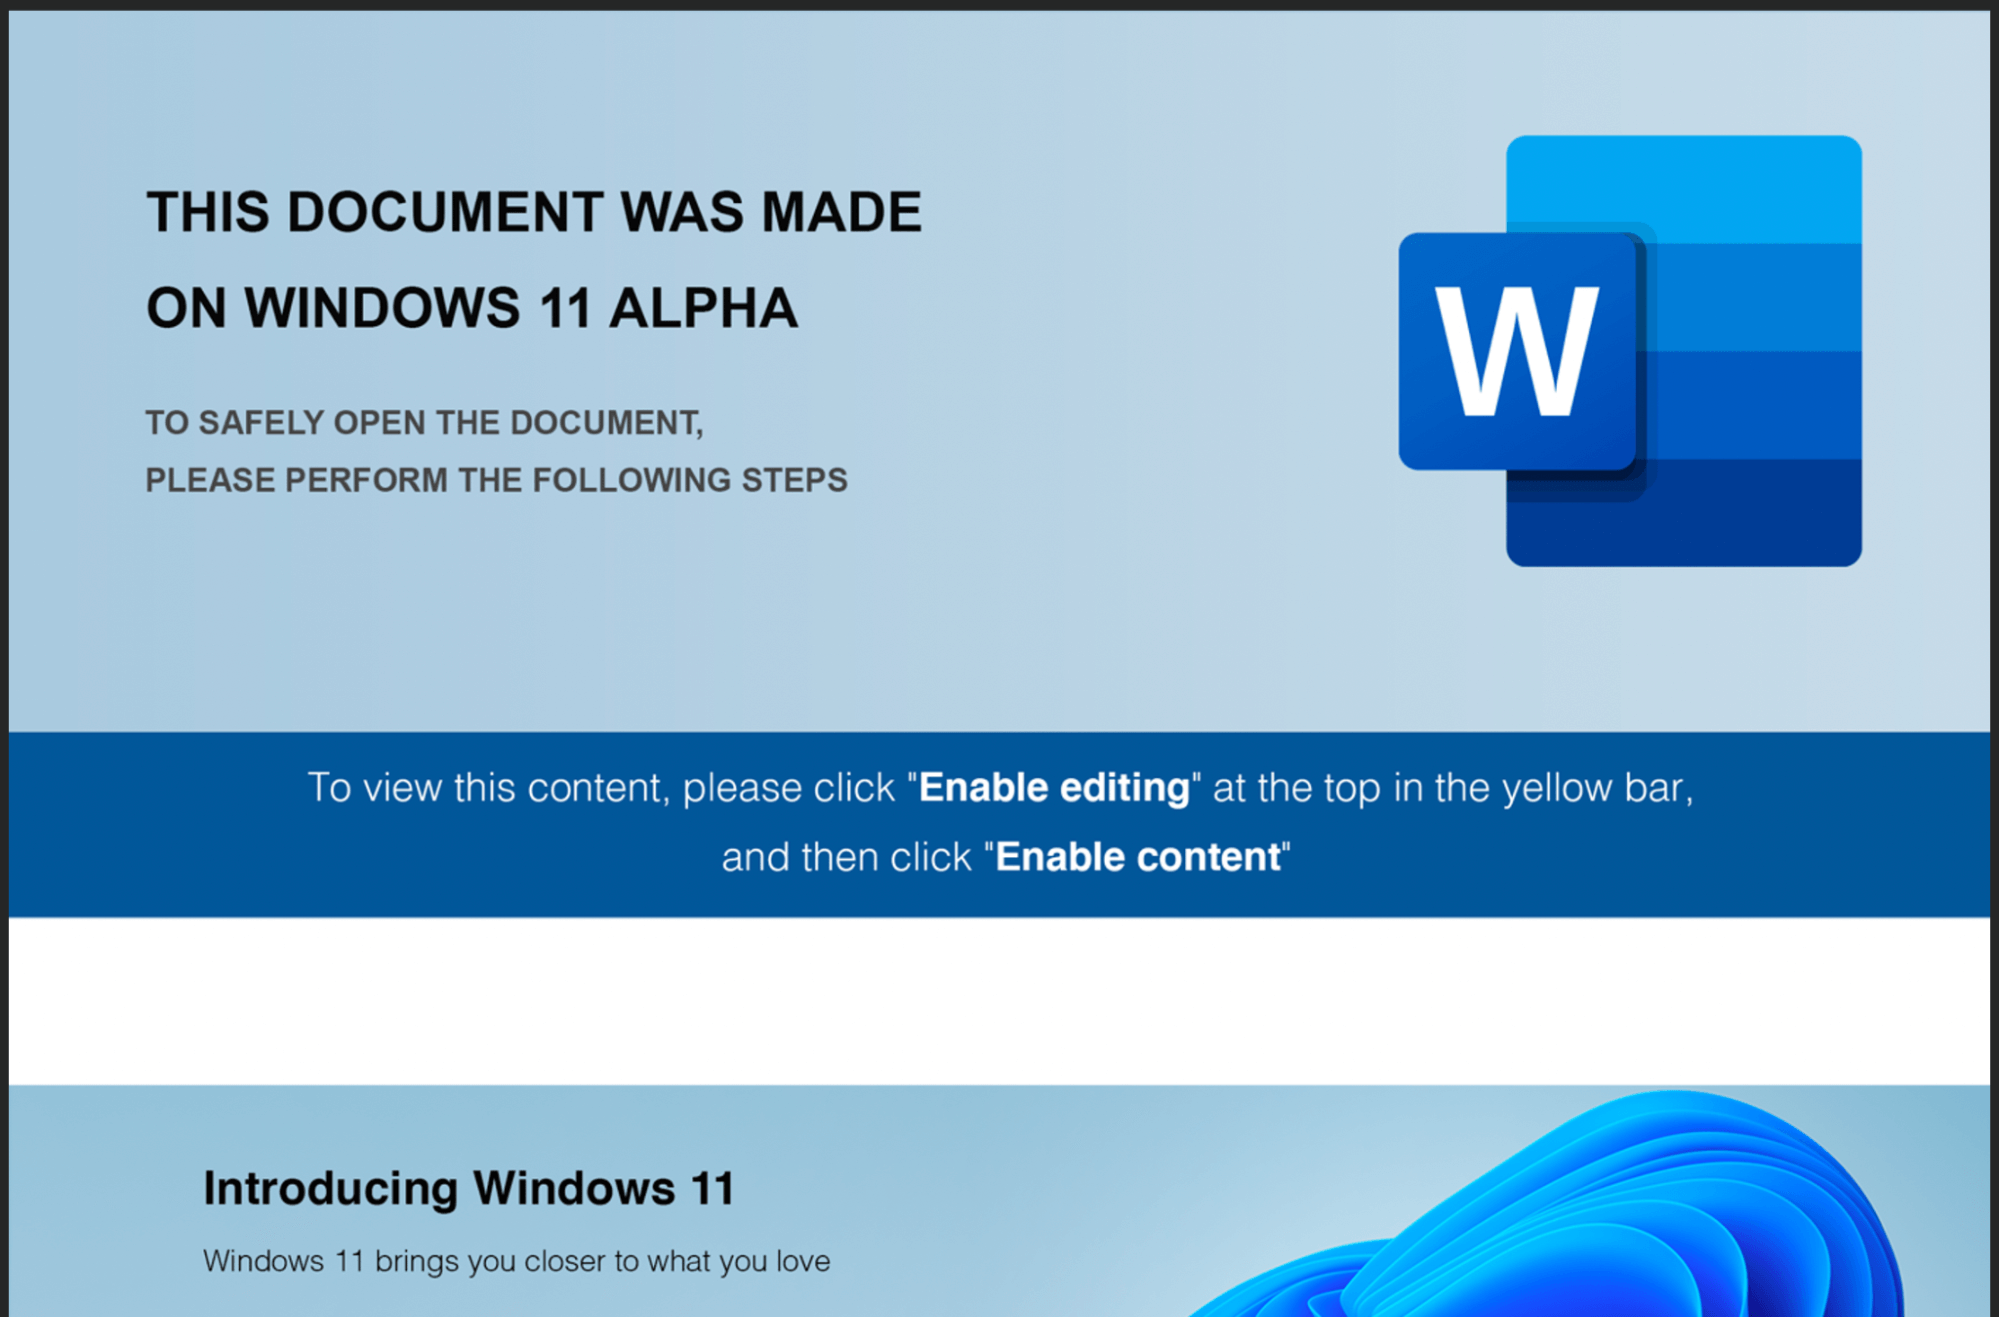
При открытии документа Microsoft Word, якобы призванного продемонстрировать возможности Windows 11, пользователю предлагалось для просмотра включить активный контент. Это действие запускало сильно обфусцированный макрос, загружающий на машину вредоносный JavaScript — вариант бэкдора, который FIN7 использует как минимум с 2018 года.


До подключения к своим серверам VBA-загрузчик извлекает из камуфляжного документа шифрованные списки и, руководствуясь ими, проводит ряд проверок: 

  • ищет имя домена CLEARMIND (связь с PoS-провайдером американских рителейров и владельцев отелей);
  • пытается определить язык, которым пользуется владелец компьютера;
  • ищет признаки виртуального окружения; 
  • удостоверяется в наличии приемлемого для работы объема памяти (не менее 4 Гбайт); 
  • через LDAP ищет объект RootDSE, с помощью которого можно получить имя домена в каталоге Active Directory, к которому привязан данный компьютер.

Если результаты проверок удовлетворительны, в папку временных файлов загружается word_data.js, также заполненный мусорными данными — для маскировки полезной нагрузки. установки JavaScript-бэкдора не происходит в тех случаях, когда обнаружен какой-либо язык из стоплиста (русский, украинский, молдавский, эстонский, сербский, серболужицкий, словацкий, словенский) или присутствие виртуальной машины (имена VMWare, VirtualBox, innotek, QEMU, Oracle, Hyper, Parallels).

Криминальная группировка FIN7, она же Carbanak, действует в интернете как минимум с середины 2015 года и до сих пор активна, несмотря на аресты участников. Вначале она атаковала только банки, но со временем стала также обращать внимание на организации, использующие PoS-оборудование.

Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru