



FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

FIN7 атакует ритейлеров зловредными .doc, якобы созданными на Windows 11

Автором вредоносных рассылок, нацеленных на клиентов поставщика PoS-терминалов Clearmind Technology, вероятно, является криминальная группировка FIN7. К такому выводу пришли в Anomali, изучив содержимое вложений в письма злоумышленников с рекламой Windows 11 Alpha.

Судя по именам зловредных файлов, их рассылка стартовала в конце июня и продолжалась весь июль. Конечной целью атакующих являлась установка JavaScript-бэкдора, позволяющего красть финансовую информацию.

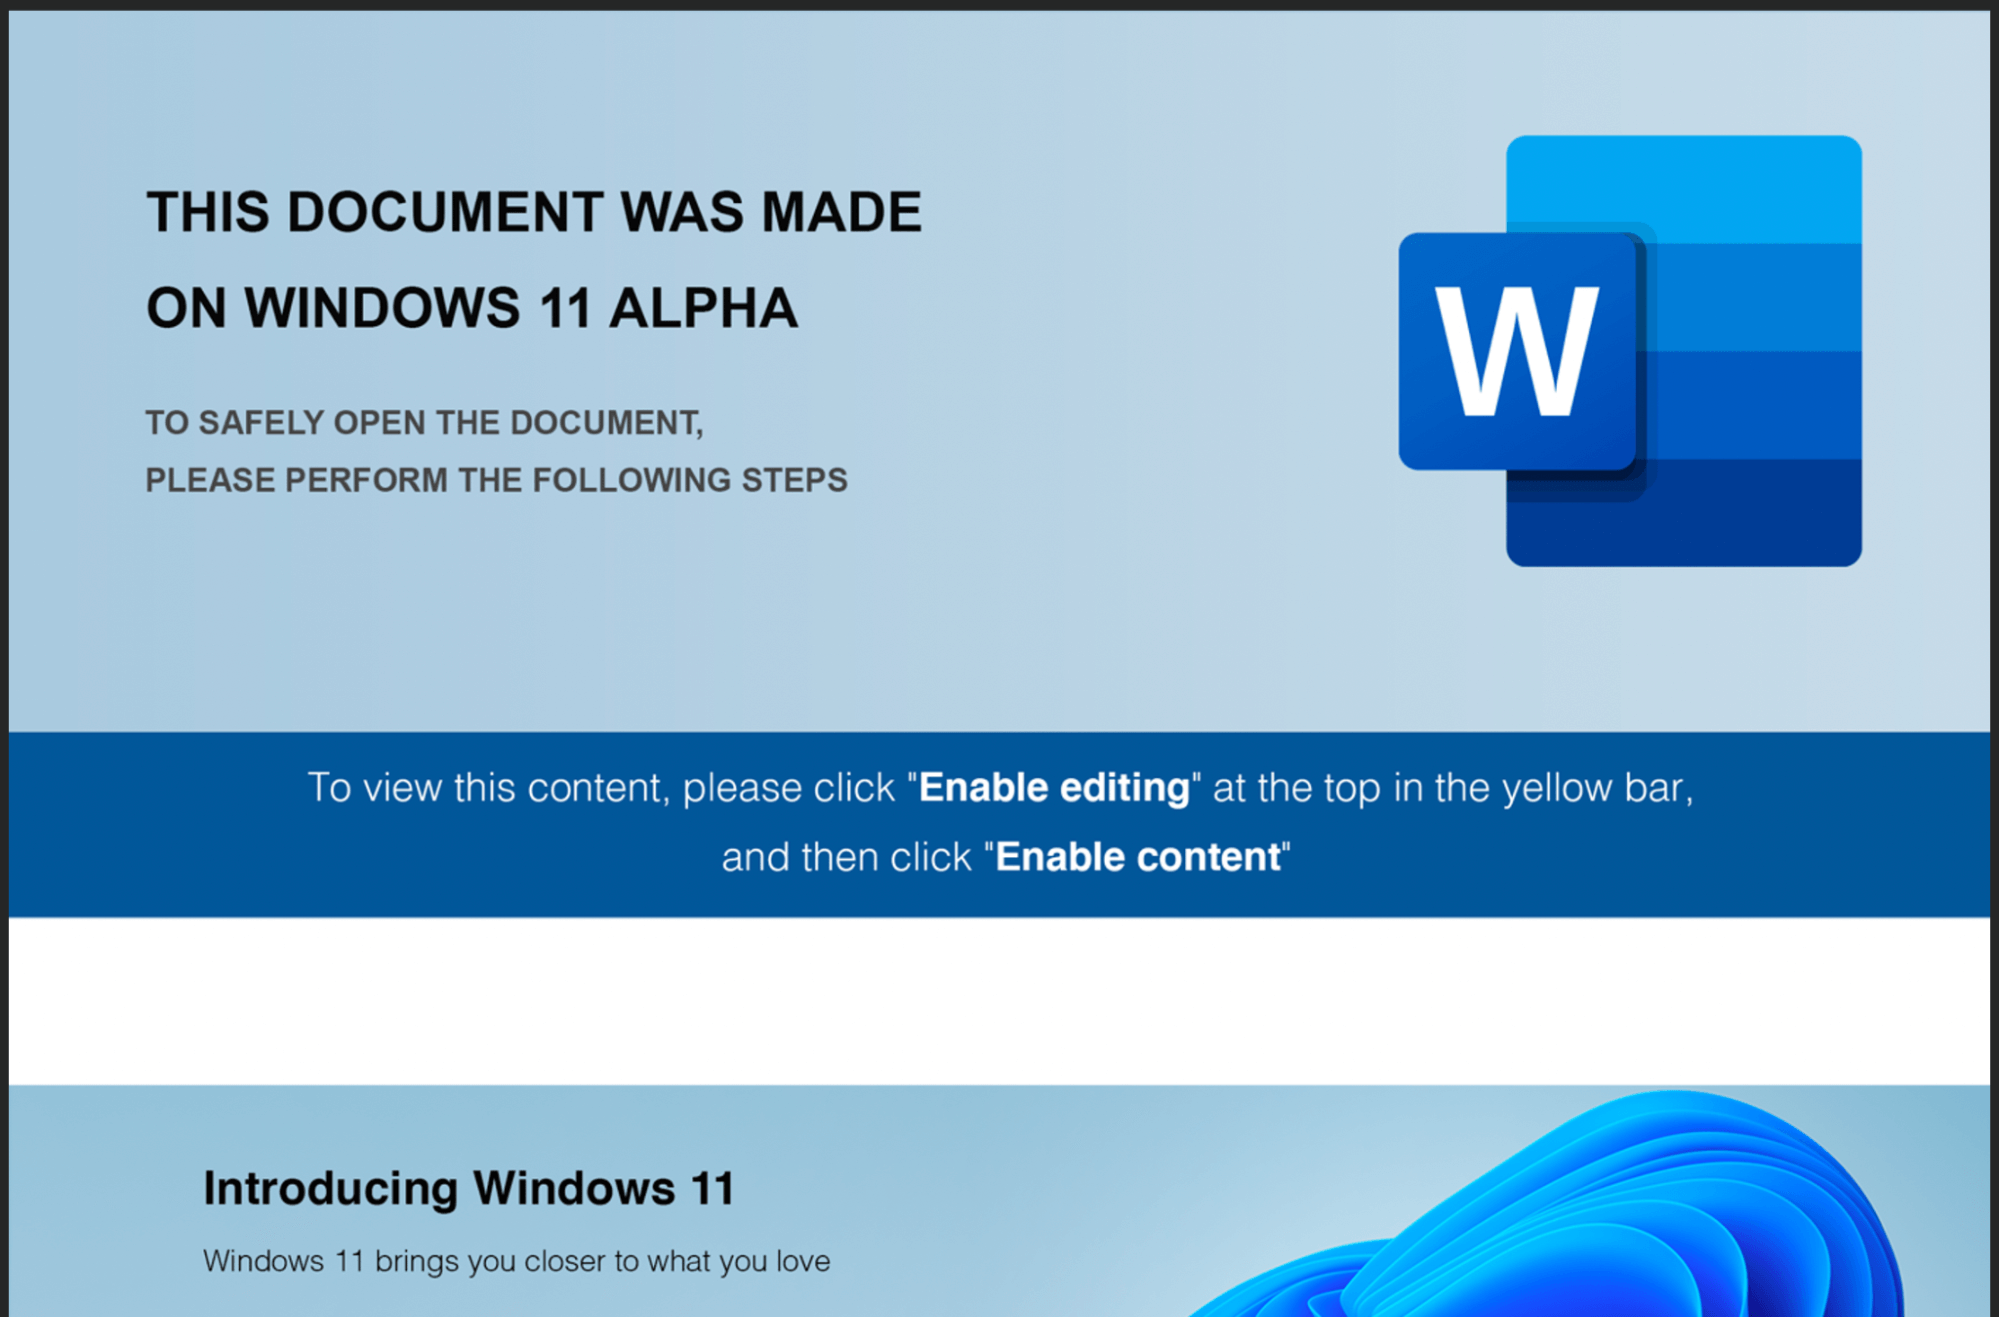
При открытии документа Microsoft Word, якобы призванного продемонстрировать возможности Windows 11, пользователю предлагалось для просмотра включить активный контент. Это действие запускало сильно обфусцированный макрос, загружающий на машину вредоносный JavaScript — вариант бэкдора, который FIN7 использует как минимум с 2018 года.


До подключения к своим серверам VBA-загрузчик извлекает из камуфляжного документа шифрованные списки и, руководствуясь ими, проводит ряд проверок: 

  • ищет имя домена CLEARMIND (связь с PoS-провайдером американских рителейров и владельцев отелей);
  • пытается определить язык, которым пользуется владелец компьютера;
  • ищет признаки виртуального окружения; 
  • удостоверяется в наличии приемлемого для работы объема памяти (не менее 4 Гбайт); 
  • через LDAP ищет объект RootDSE, с помощью которого можно получить имя домена в каталоге Active Directory, к которому привязан данный компьютер.

Если результаты проверок удовлетворительны, в папку временных файлов загружается word_data.js, также заполненный мусорными данными — для маскировки полезной нагрузки. установки JavaScript-бэкдора не происходит в тех случаях, когда обнаружен какой-либо язык из стоплиста (русский, украинский, молдавский, эстонский, сербский, серболужицкий, словацкий, словенский) или присутствие виртуальной машины (имена VMWare, VirtualBox, innotek, QEMU, Oracle, Hyper, Parallels).

Криминальная группировка FIN7, она же Carbanak, действует в интернете как минимум с середины 2015 года и до сих пор активна, несмотря на аресты участников. Вначале она атаковала только банки, но со временем стала также обращать внимание на организации, использующие PoS-оборудование.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru