



За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

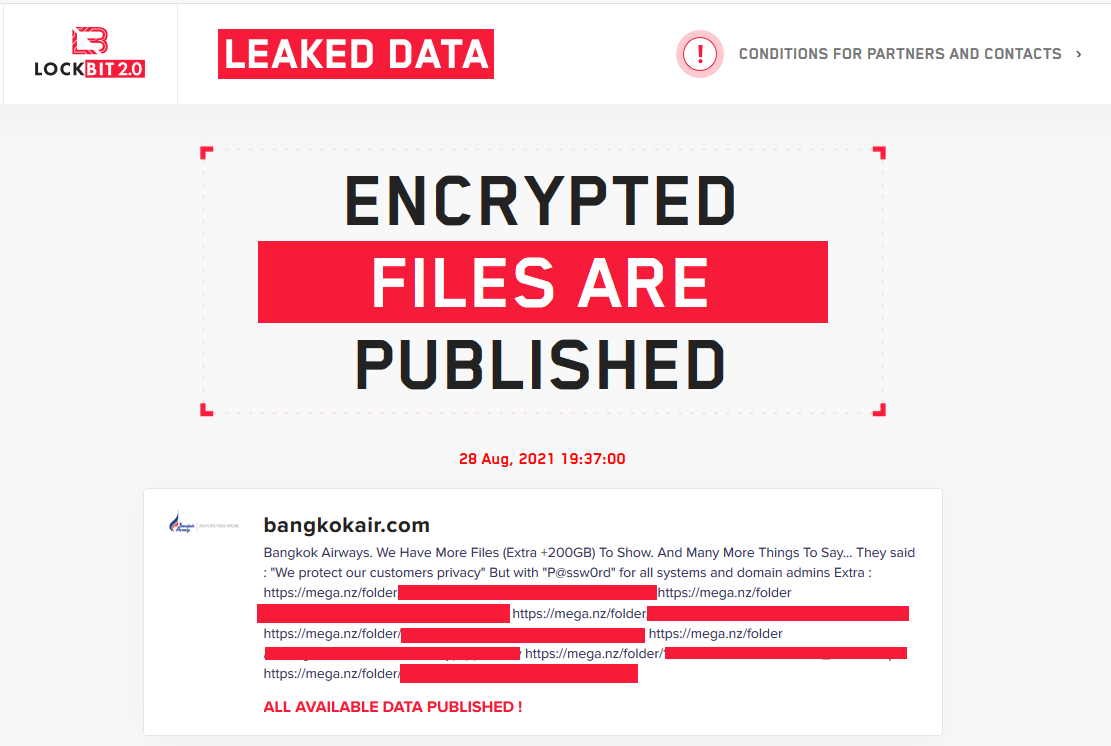
Bangkok Airways, одна из крупнейших авиакомпаний Таиланда, признала успешную атаку на свои системы, в ходе которой киберпреступникам удалось украсть персональные данные пассажиров. Оказалось, что за атакой стоит печально известный шифровальщик LockBit.

Представители авиакомпании на прошлой неделе опубликовали пресс-релиз, фактически спустя день после появления поста на форуме операторов LockBit, которые угрожали слить данные.

Злоумышленников интересует выкуп, на выплату которого Bangkok Air получила пять дней. Тем не менее кибервымогатели довольно быстро поняли, что компания не собирается даже обсуждать выкуп, поэтому опубликовали более 200 ГБ украденных данных.


Большая часть скомпрометированной информации представляет собой коммерческие документы, однако в базе также есть и персональные данные некоторых пассажиров. Тайская авиакомпания ссылается на внутреннее расследование, из-за которого представители не могут разглашать количество затронутых клиентов.

По словам Bangkok Air, в руки злоумышленников попали следующие сведения: имена пассажиров, национальность, пол, телефонные номера, адреса электронной почты, другая контактная информация, данные паспортов и т. п.

Напомним, что в этом месяце операторы LockBit готовились слить данные, украденные у Accenture. Также киберпреступники искали инсайдеров для открытия доступа в сеть жертвы.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru