



За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

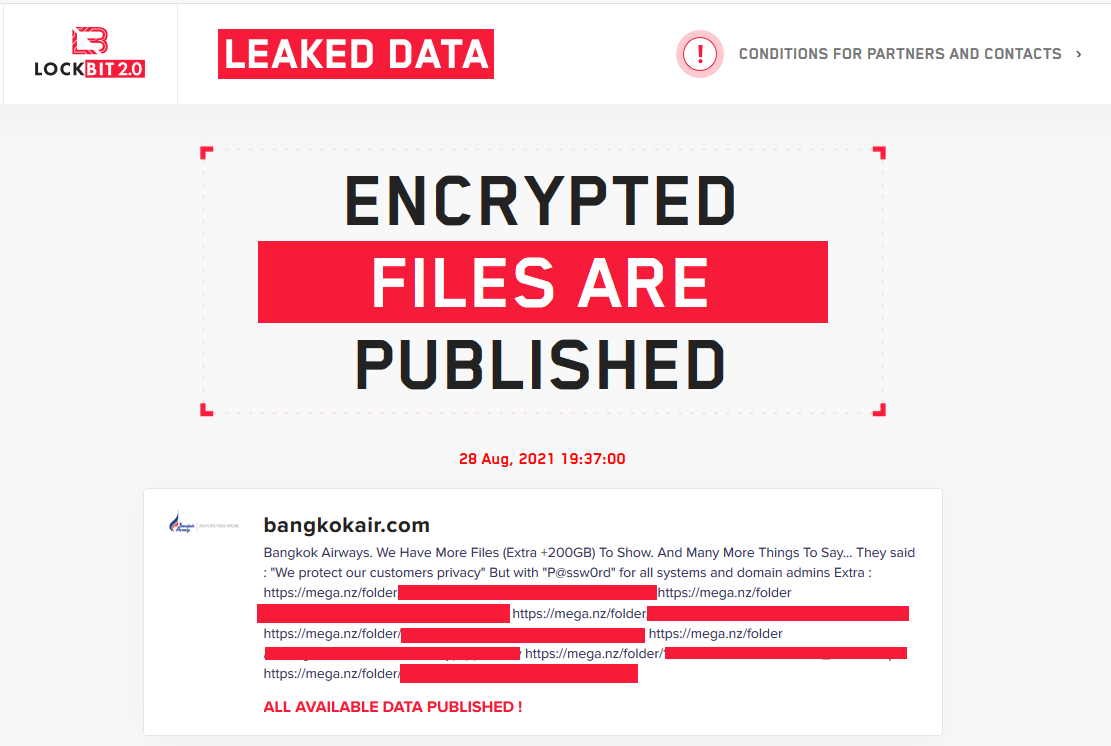
Bangkok Airways, одна из крупнейших авиакомпаний Таиланда, признала успешную атаку на свои системы, в ходе которой киберпреступникам удалось украсть персональные данные пассажиров. Оказалось, что за атакой стоит печально известный шифровальщик LockBit.

Представители авиакомпании на прошлой неделе опубликовали пресс-релиз, фактически спустя день после появления поста на форуме операторов LockBit, которые угрожали слить данные.

Злоумышленников интересует выкуп, на выплату которого Bangkok Air получила пять дней. Тем не менее кибервымогатели довольно быстро поняли, что компания не собирается даже обсуждать выкуп, поэтому опубликовали более 200 ГБ украденных данных.


Большая часть скомпрометированной информации представляет собой коммерческие документы, однако в базе также есть и персональные данные некоторых пассажиров. Тайская авиакомпания ссылается на внутреннее расследование, из-за которого представители не могут разглашать количество затронутых клиентов.

По словам Bangkok Air, в руки злоумышленников попали следующие сведения: имена пассажиров, национальность, пол, телефонные номера, адреса электронной почты, другая контактная информация, данные паспортов и т. п.

Напомним, что в этом месяце операторы LockBit готовились слить данные, украденные у Accenture. Также киберпреступники искали инсайдеров для открытия доступа в сеть жертвы.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru