



За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

За сливом ПДн пассажиров Bangkok Air стоит шифровальщик LockBit

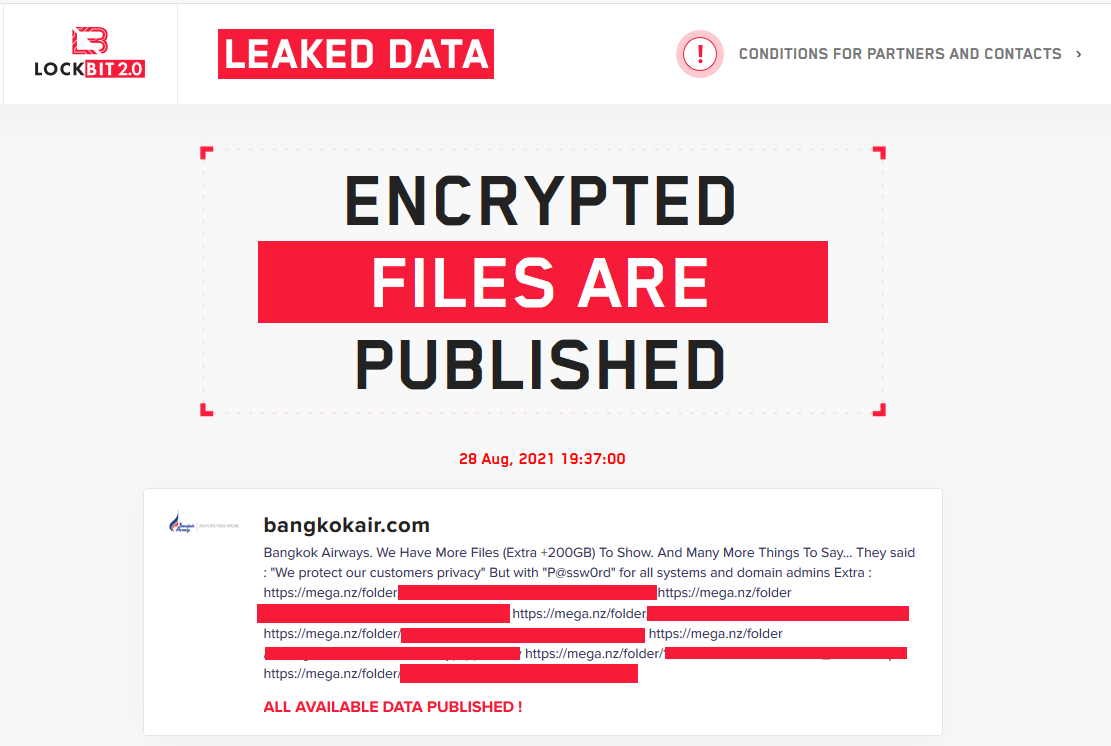
Bangkok Airways, одна из крупнейших авиакомпаний Таиланда, признала успешную атаку на свои системы, в ходе которой киберпреступникам удалось украсть персональные данные пассажиров. Оказалось, что за атакой стоит печально известный шифровальщик LockBit.

Представители авиакомпании на прошлой неделе опубликовали пресс-релиз, фактически спустя день после появления поста на форуме операторов LockBit, которые угрожали слить данные.

Злоумышленников интересует выкуп, на выплату которого Bangkok Air получила пять дней. Тем не менее кибервымогатели довольно быстро поняли, что компания не собирается даже обсуждать выкуп, поэтому опубликовали более 200 ГБ украденных данных.


Большая часть скомпрометированной информации представляет собой коммерческие документы, однако в базе также есть и персональные данные некоторых пассажиров. Тайская авиакомпания ссылается на внутреннее расследование, из-за которого представители не могут разглашать количество затронутых клиентов.

По словам Bangkok Air, в руки злоумышленников попали следующие сведения: имена пассажиров, национальность, пол, телефонные номера, адреса электронной почты, другая контактная информация, данные паспортов и т. п.

Напомним, что в этом месяце операторы LockBit готовились слить данные, украденные у Accenture. Также киберпреступники искали инсайдеров для открытия доступа в сеть жертвы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru