



Ключ расшифровки REvil выложили на российском хакерском форуме

Ключ расшифровки REvil выложили на российском хакерском форуме

Ключ расшифровки REvil выложили на российском хакерском форуме

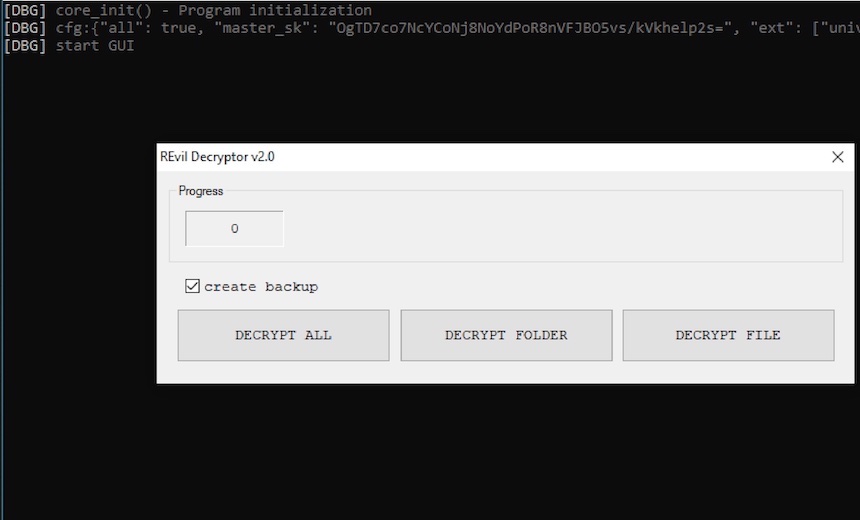
Вы ещё не забыли о недавней кибератаке операторов шифровальщика REvil на американскую компанию Kaseya? Так вот, в этом деле появились новые подробности, поскольку специалисты в области кибербезопасности тестируют универсальный ключ дешифровки, который кто-то недавно опубликовал на одном из хакерских форумов.

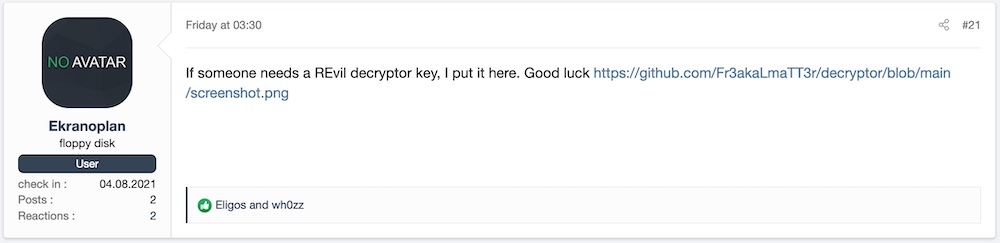
Ссылку на ключ запостил один из участников русскоязычного киберпреступного форума XSS. По словам экспертов, он как раз подходит для расшифровки файлов, пострадавших в ходе атаки на Kaseya.


Напомним, что Kaseya занимается разработкой софта для удалённого мониторинга и управления. В конце июля компания сообщила, что некий источник предоставил в её распоряжение декриптор, расшифровывающий файлы.

Пост на площадке XSS, на который обратили внимание исследователи, содержит ссылку, ведущую на ключ дешифровки. Сейчас остаётся только гадать, связан ли конкретно этот декриптор с тем, что попал в руки Kaseya, поскольку компания отказалась комментировать публикацию на XSS.

Отдельные специалисты посчитали, что выложенный на хакерской форуме ключ дешифровки может вернуть в прежнее состояние любые файлы, пострадавшие от REvil. Однако, скорее всего, это неправда, и ключ актуален только для конкретной кибератаки.

Как отметил Аллан Лиска, жертвам REvil не стоит рассчитывать на расшифровку файлов с помощью выложенного ключа. Более того, большинство жертв программы-вымогателя уже успели восстановить свои системы.

Напомним, что Kaseya опровергла информацию о выплате затребованного выкупа. По словам представителей американской компании, дешифратор оказался у неё благодаря третьей стороне, которая по понятным причинам не называется.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru