



Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Исследователи наткнулись на новый Android-троян, основная задача которого — взламывать аккаунты пользователей в Facebook и распространять с их помощью дезинформацию. С марта 2021 года и до настоящего момента вредоносу удалось скомпрометировать более десяти тысяч учётных записей, принадлежащих гражданам 144 стран.

Способ доставки вредоносного приложения до боли знаком экспертам — через фейковые приложения в Google Play Store и других магазинах. Троян получил имя «FlyTrap», ранее специалисты не наблюдали его в атаках.

После анализа зловреда исследователи из Zimperium zLabs пришли к выводу, что он относится к семейству троянов, использующих социальную инженерию для взлома Facebook-аккаунтов. Согласно отчёту, операторы FlyTrap находятся во Вьетнаме.

Google уже успела удалить из Play Store девять приложений, распространяющих новый троян, однако в сторонних магазинах приложений их всё ещё можно свободно скачать. Список фейкового софта, к которому стоит относиться с осторожностью, выглядит так:

  • GG Voucher (com.luxcarad.cardid)
  • Vote European Football (com.gardenguides.plantingfree)
  • GG Coupon Ads (com.free_coupon.gg_free_coupon)
  • GG Voucher Ads (com.m_application.app_moi_6)
  • GG Voucher (com.free.voucher)
  • Chatfuel (com.ynsuper.chatfuel)
  • Net Coupon (com.free_coupon.net_coupon)
  • Net Coupon (com.movie.net_coupon)
  • EURO 2021 Official (com.euro2021)

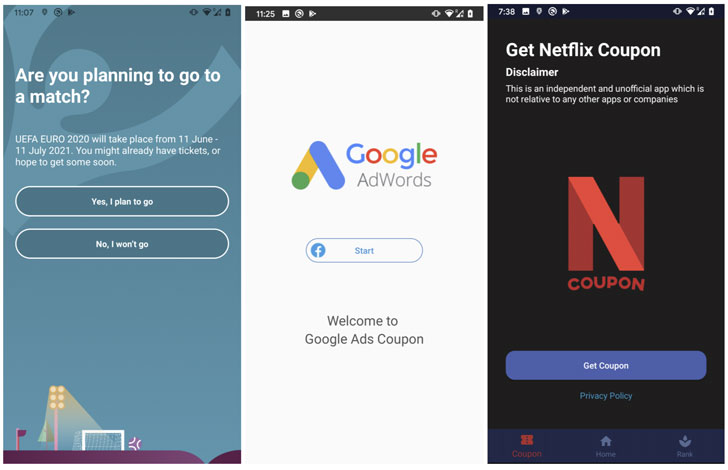
Авторы этих программ привлекают пользователей кодами и купонами для Netflix и Google AdWords, а также возможностью проголосовать за любимые команды и игроков на UEFA EURO 2020.


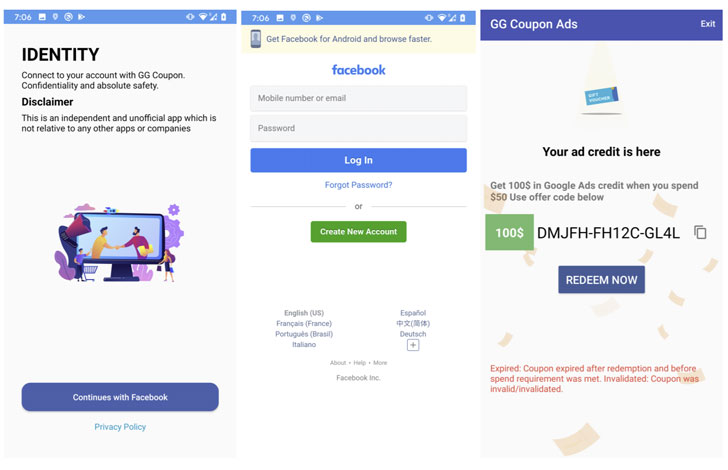
Троян FlyTrap разработан таким образом, чтобы после попадания в систему сразу выкрасть идентификатор жертвы в Facebook, местоположение, адрес электронной почты, IP-адрес, а также файлы cookies и токены. Для этого используется старая добрая инъекция JavaScript-кода.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru