



Разработчики Microsoft Edge придумали супер-пупер безопасный режим

Разработчики Microsoft Edge придумали супер-пупер безопасный режим

Разработчики Microsoft Edge придумали супер-пупер безопасный режим

Microsoft планирует провести эксперимент, который затронет вопрос безопасности пользователей браузера Edge. Разработчики добавят некий режим, который называется, как это не было бы смешно, — Super Duper Secure Mode.

О нововведении рассказал Джонатан Норман, возглавляющий команду исследователей уязвимостей в Microsoft Edge. Основная идея заключается в отключении поддержки JIT (Just-In-Time) в JavaScript-движке V8.

JIT, кстати, на сегодняшний день играет ключевую роль в современных браузерах, хотя эта технология зачастую неизвестна самому пользователю. JIT компилирует JavaScript в машинный код прямо во время работы программы. Такой подход позволяет существенно ускорить интернет-обозреватель.

Тем не менее поддержка JIT в V8 имеет свои сложности. По словам Нормана, связанные с JIT уязвимости составляют 45% ото всех дыр в V8, выявленных в 2019 году. Кроме того, более половины эксплойтов для багов в Chrome, которые используются в реальных атаках, так или иначе задействуют JIT.

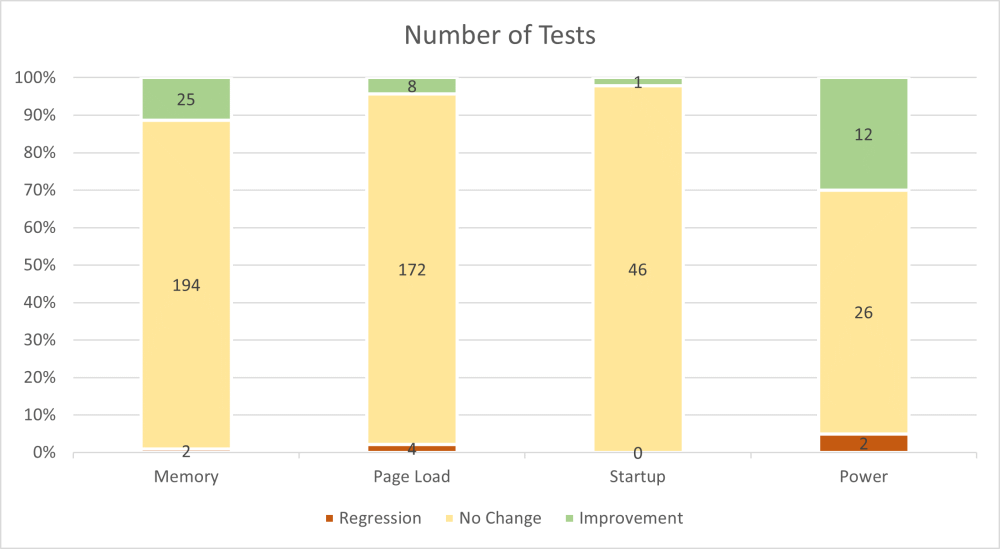
Норман также отметил, что недавние тестирования команды разработчиков Edge показали, что JIT больше не является критическим компонентом для производительности браузера.


Так вот, этот самый Super Duper Secure Mode призван отключить JIT в настройках Edge и включить три функции безопасности, среди которых Controlflow-Enforcement Technology (CET) и Arbitrary Code Guard (ACG).

На данном этапе это просто эксперимент, однако Норман признаёт, что в будущем функцию могут внедрит в стабильных версиях Microsoft Edge. А пока пользователи релизов Canary, Dev и Beta могут активировать режим по адресу edge://flags/#edge-enable-super-duper-secure-mode.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru