



Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

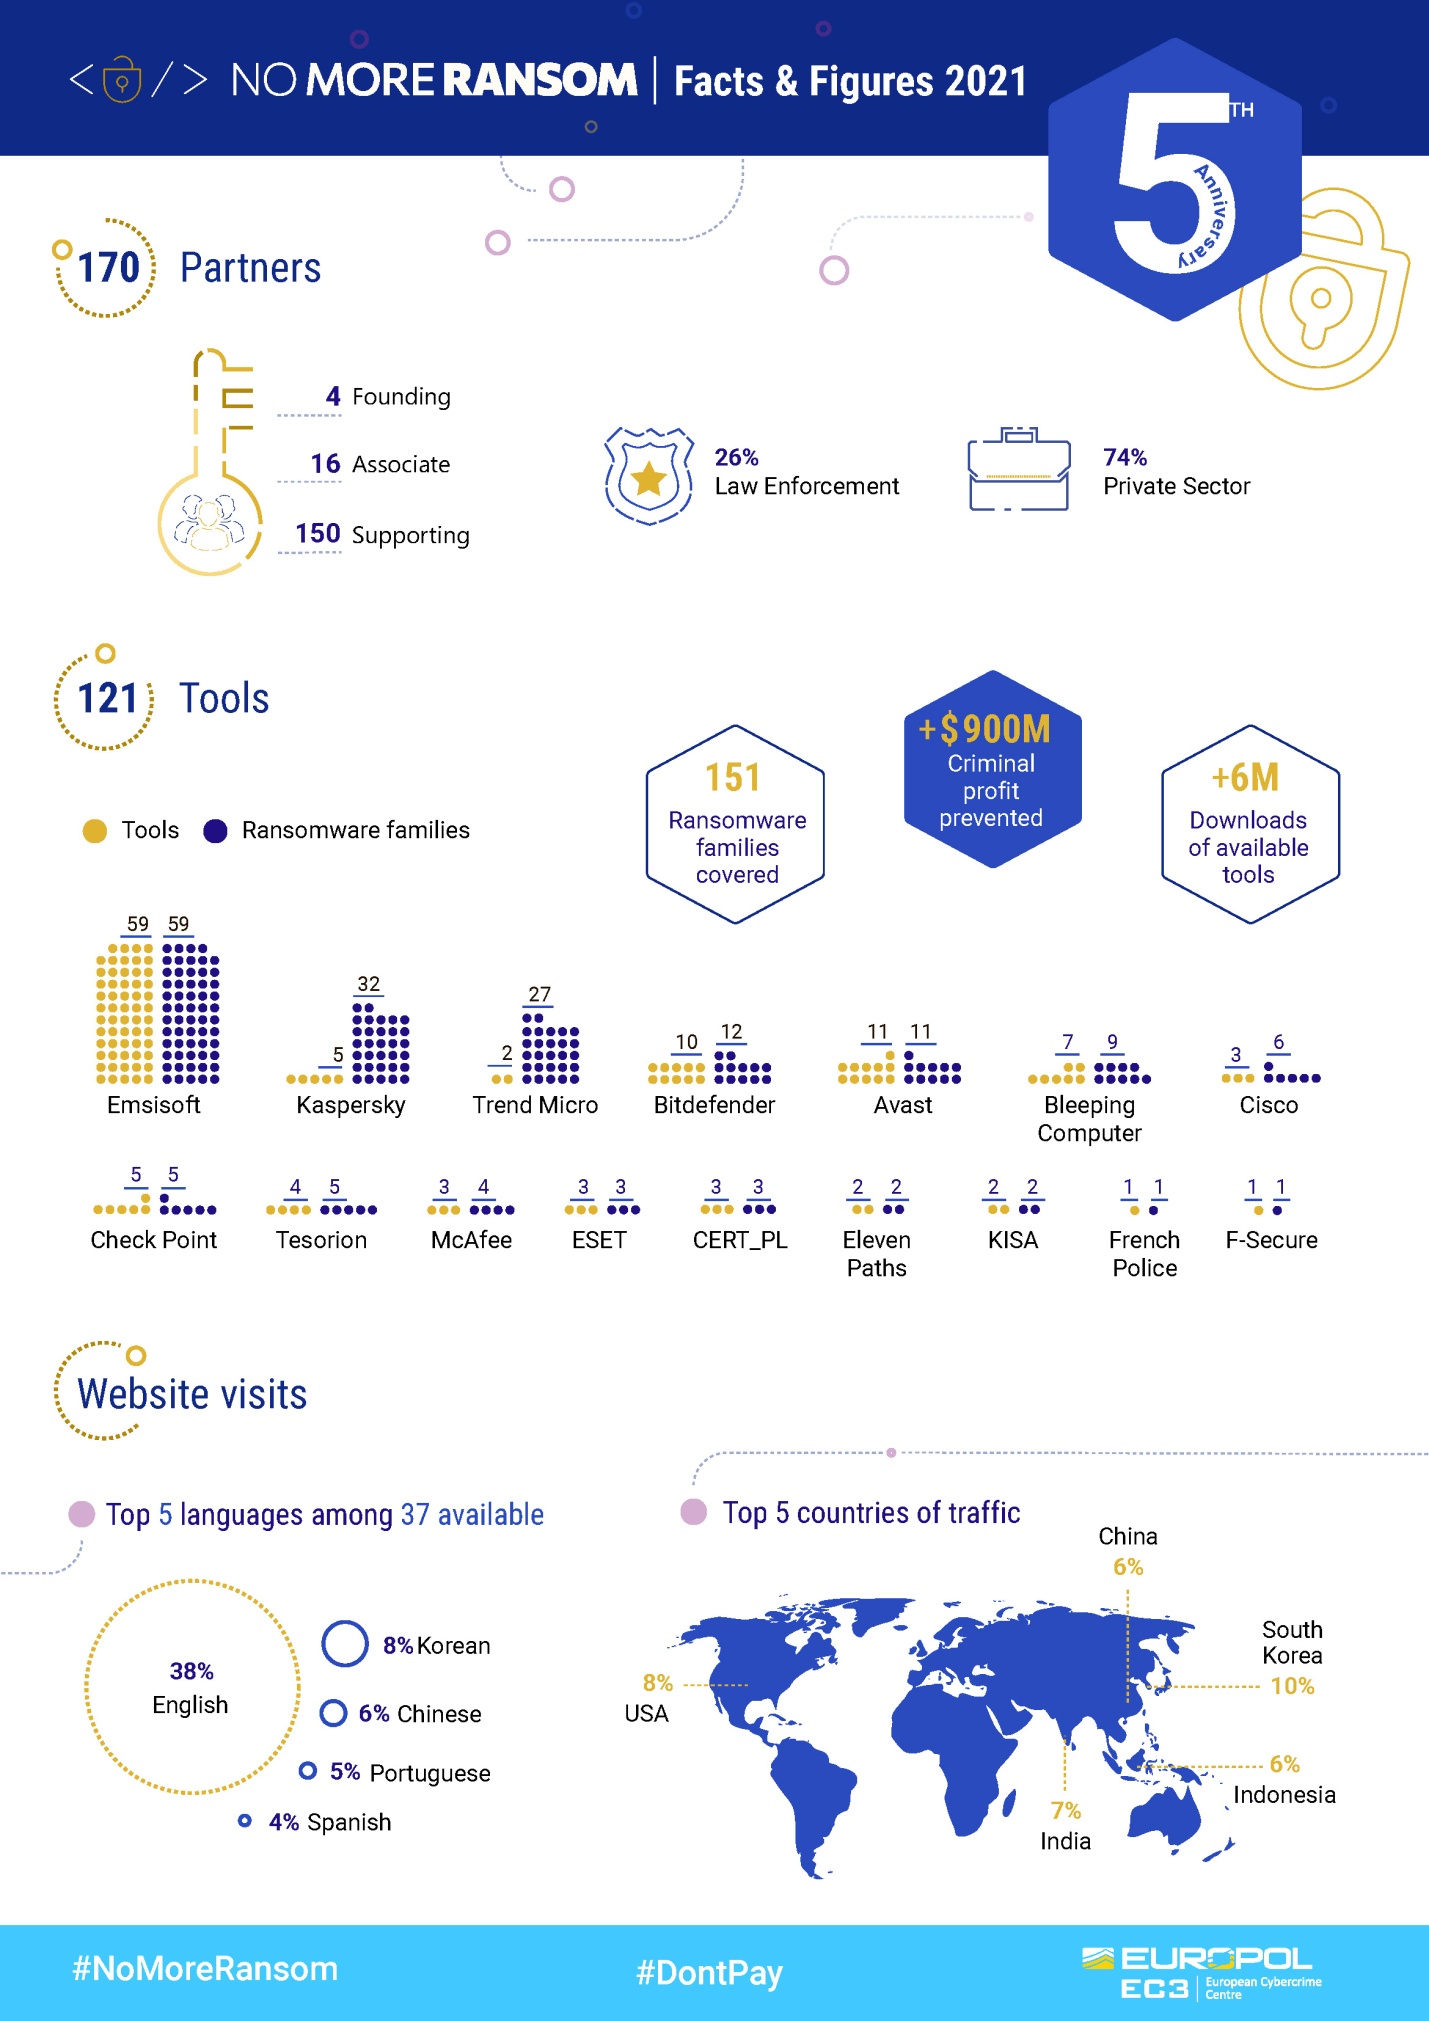
За пять лет своего существования ИБ-проект No More Ransom помог жертвам вымогательских программ суммарно сэкономить более $900 миллионов. В настоящее время портал предлагает более 120 бесплатных декрипторов для возврата файлов, зашифрованных представителями полутора сотен зловредных семейств.

За истекший срок число партнеров No More Ransom, запущенного по инициативе Европола, полиции Нидерландов, «Лаборатории Касперского» и McAfee, возросло до 170 организаций — ИБ-компаний, правоохранительных органов, академических институтов и проч. Созданными в рамках этого проекта инструментами расшифровки совокупно воспользовались более 6 млн раз.


Чтобы отметить пятилетний рубеж, участники проекта модернизировали сайт, сделав интерфейс более удобным для пользователей. На сервисе «Крипто-шериф», куда можно загружать файлы для идентификации зашифровавшего их зловреда, обновлена информация об этой угрозе.

Прежними остались лишь советы по защите от ransoware-атак:

  • регулярно делать резервные копии данных, чтобы их можно было восстановить в случае инцидента;
  • не кликать бездумно по ссылкам, не открывать вложения в письма из незнакомых источников;
  • своевременно обновлять приложения и операционные системы на всех устройствах;
  • автоматизировать процессы обнаружения уязвимостей и установки патчей в корпоративных сетях;
  • использовать эффективную многоуровневую защиту доступа к сети и RDP-сервисам;
  • не платить вымогателям, поощряя их к дальнейшим атакам.
Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru