



Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

Остерегайтесь фейковых сборок Windows 11, содержащих набор вредоносов

В «Лаборатории Касперского» предостерегли пользователей от скачивания поддельных образов ещё не вышедшей операционной системы Windows 11. Киберпреступники, как всегда, используют шумиху вокруг новой версии ОС для того, чтобы подсунуть жертвам вредоносные программы.

Скачать и протестировать предварительную сборку Windows 11 можно уже сейчас, поэтому любопытные пользователи, само собой, не хотят упускать такую возможность. Также тестовый билд пытаются заполучить журналисты (чтобы перечислить своей аудитории нововведения) и разработчики софта (чтобы проверить совместимость своих программ с новой версией системы).

Microsoft, конечно, разрешает загрузить Windows 11 с официального сайта, однако некоторые всё равно заходят на сторонние источники в поисках сборки. Именно на таких ресурсах, по словам «Лаборатории Касперского», можно наткнуться на вредонос, замаскированный под Windows 10.

На один из таких файлов как раз наткнулись специалисты антивирусной компании. У него было имя «86307_windows 11 build 21996.1 x64 + activator.exe», а его размер составлял 1,75 ГБ. Выглядит как реальная сборка Windows, не правда ли?


Если запустить этот исполняемый файл, откроется установщик, который выглядит в точности как мастер инсталляции Windows. Однако его основная задача — загрузить и запустить другой, более интересный файл.

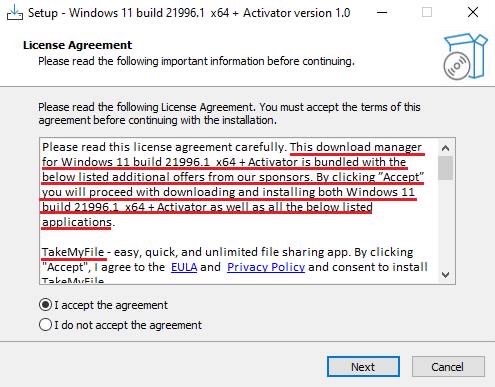
Он тоже является установщиком и даже содержит лицензионное соглашение. Файл «представляется» пользователю как «менеджер загрузки активатора 86307_windows 11 build 21996.1 x64». Если внимательно прочитать соглашение (что делают далеко не все пользователи), можно отметить, что там есть пункт про установку «спонсорского софта».

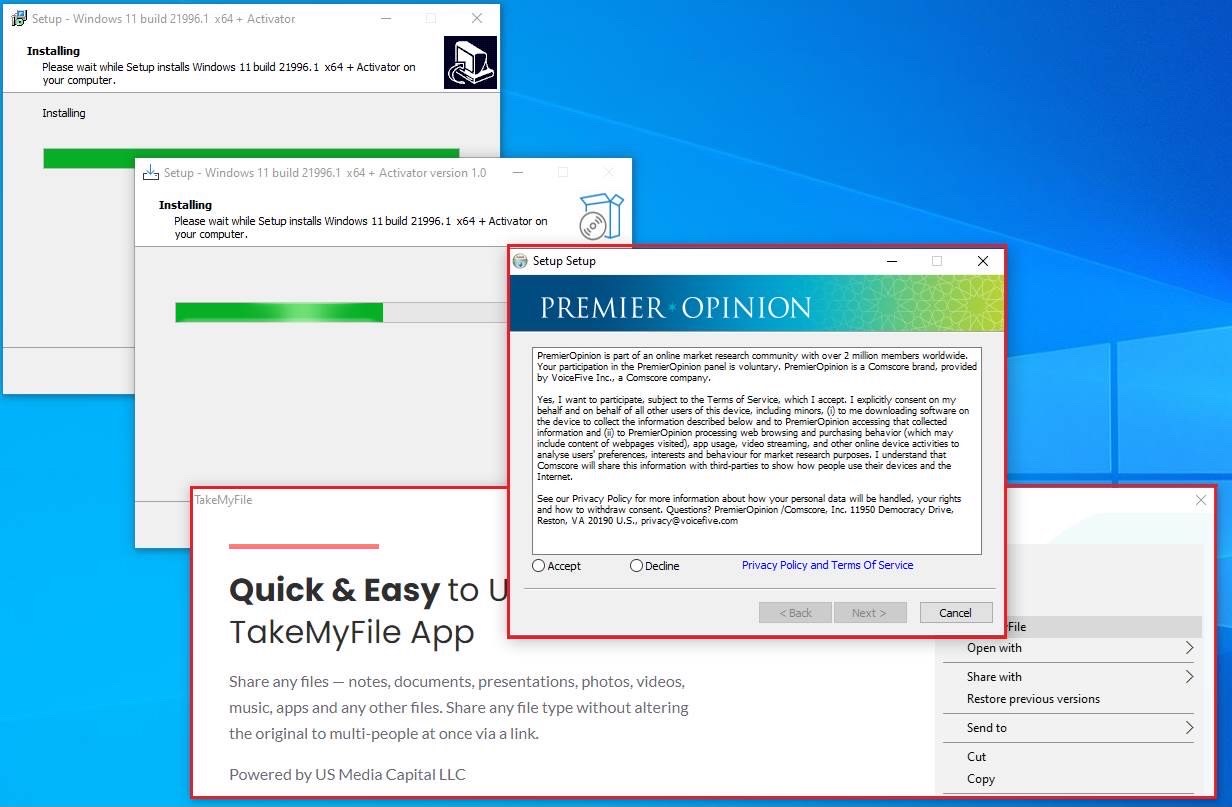
Как только жертва со всем согласится, на её компьютер установится целая пачка вредоносных программ.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru