



Зловред XLoader крадет пароли на macOS и Windows

Зловред XLoader крадет пароли на macOS и Windows

Зловред XLoader крадет пароли на macOS и Windows

Исследователи из Check Point предупреждают о растущей интернет-угрозе — загрузчике XLoader, способном воровать пароли из браузеров и почтовых клиентов на macOS и Windows. Зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS) и уже поразил компьютеры в 69 странах, в том числе в России.

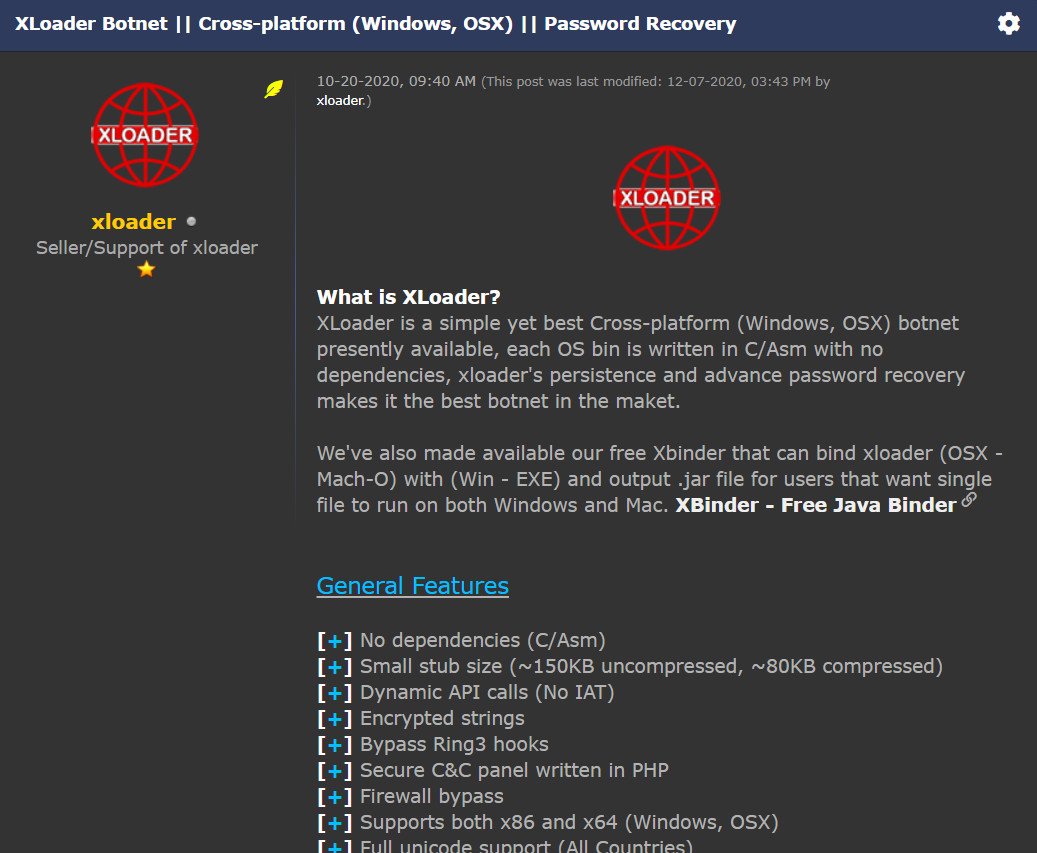
Первая реклама XLoader появилась на подпольных форумах в феврале 2020 года. На тот момент он позиционировался как бот-загрузчик для Windows с возможностью кражи паролей из Chrome, Firefox, Opera, Edge, IE, Outlook,Thunderbird и Foxmail. К октябрю его портировали на macOS и стали сдавать в аренду с привязкой к хозяйскому C2-серверу — для надзора за выполнением условий сервиса.

В пакет услуг XLoader входит также бесплатный доступ к Java-связнику — инструменту для создания файлов JAR, объединяющих бинарники Mach-O и EXE.


Продавцы зловреда не скрывают, что он создан на основе инфостилера Formbook и схож с ним по функциям, то есть умеет воровать учетные данные, регистрировать клавиатурный ввод, делать снимки экрана и запускать вредоносные файлы на исполнение.

По словам аналитиков, XLoader также способен обнаружить запуск в песочнице и, подобно Formbook, прячет свои командные серверы, поочередно запрашивая множество доменов. Изученный образец оперировал списком из почти 90 тыс. URL, однако лишь 1,3 тыс. из них указывали на C2 (остальные оказались легитимными сайтами).

Родительскую программу Formbook больше не рекламируют в хакерской среде, однако она до сих пор фигурирует в списках топовых угроз, регулярно публикуемых экспертами. Ее наследник XLoader, по оценке Check Point, более профессионален и сложен. С учетом его способности работать на двух популярных платформах можно ожидать, что популяция этого зловреда будет только расти.

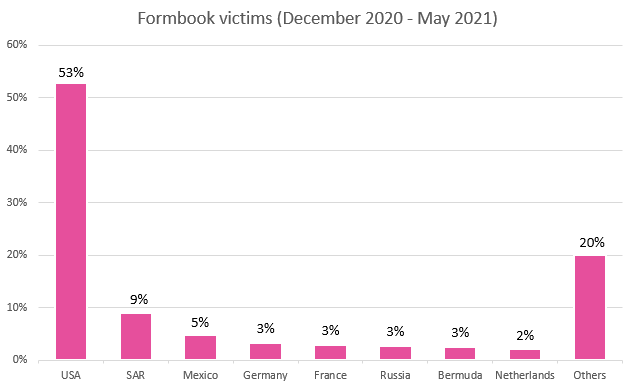
Данные телеметрии показали, что за полгода XLoader успел отметиться в большинстве регионов, но больше всего ему нравятся США.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru