



Зловред XLoader крадет пароли на macOS и Windows

Зловред XLoader крадет пароли на macOS и Windows

Зловред XLoader крадет пароли на macOS и Windows

Исследователи из Check Point предупреждают о растущей интернет-угрозе — загрузчике XLoader, способном воровать пароли из браузеров и почтовых клиентов на macOS и Windows. Зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS) и уже поразил компьютеры в 69 странах, в том числе в России.

Первая реклама XLoader появилась на подпольных форумах в феврале 2020 года. На тот момент он позиционировался как бот-загрузчик для Windows с возможностью кражи паролей из Chrome, Firefox, Opera, Edge, IE, Outlook,Thunderbird и Foxmail. К октябрю его портировали на macOS и стали сдавать в аренду с привязкой к хозяйскому C2-серверу — для надзора за выполнением условий сервиса.

В пакет услуг XLoader входит также бесплатный доступ к Java-связнику — инструменту для создания файлов JAR, объединяющих бинарники Mach-O и EXE.


Продавцы зловреда не скрывают, что он создан на основе инфостилера Formbook и схож с ним по функциям, то есть умеет воровать учетные данные, регистрировать клавиатурный ввод, делать снимки экрана и запускать вредоносные файлы на исполнение.

По словам аналитиков, XLoader также способен обнаружить запуск в песочнице и, подобно Formbook, прячет свои командные серверы, поочередно запрашивая множество доменов. Изученный образец оперировал списком из почти 90 тыс. URL, однако лишь 1,3 тыс. из них указывали на C2 (остальные оказались легитимными сайтами).

Родительскую программу Formbook больше не рекламируют в хакерской среде, однако она до сих пор фигурирует в списках топовых угроз, регулярно публикуемых экспертами. Ее наследник XLoader, по оценке Check Point, более профессионален и сложен. С учетом его способности работать на двух популярных платформах можно ожидать, что популяция этого зловреда будет только расти.

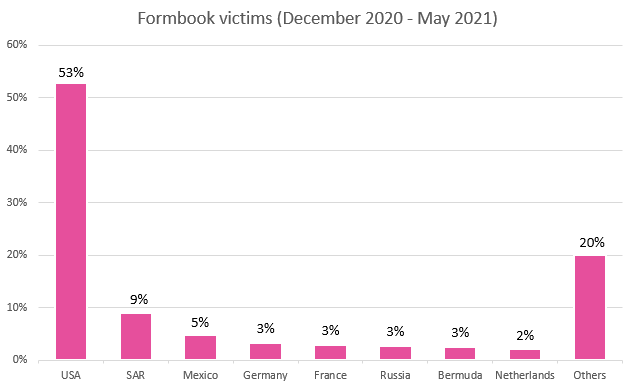
Данные телеметрии показали, что за полгода XLoader успел отметиться в большинстве регионов, но больше всего ему нравятся США.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru