



Зловред XLoader крадет пароли на macOS и Windows

Зловред XLoader крадет пароли на macOS и Windows

Зловред XLoader крадет пароли на macOS и Windows

Исследователи из Check Point предупреждают о растущей интернет-угрозе — загрузчике XLoader, способном воровать пароли из браузеров и почтовых клиентов на macOS и Windows. Зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS) и уже поразил компьютеры в 69 странах, в том числе в России.

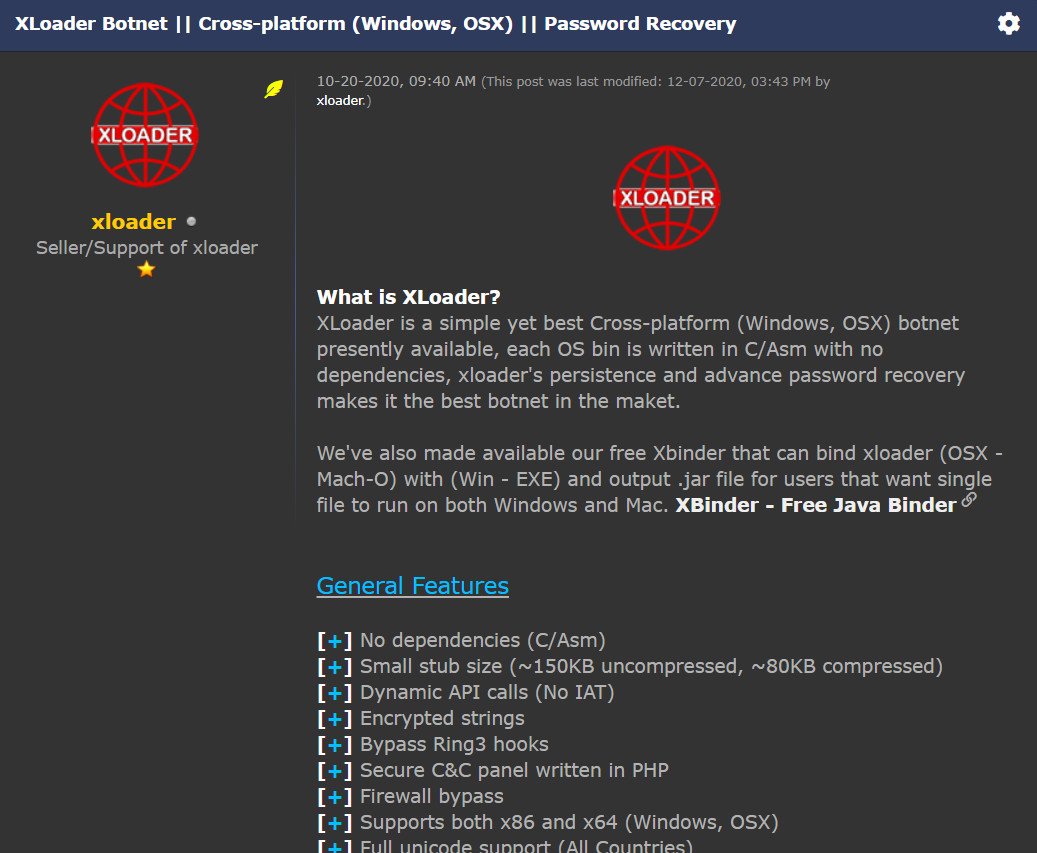
Первая реклама XLoader появилась на подпольных форумах в феврале 2020 года. На тот момент он позиционировался как бот-загрузчик для Windows с возможностью кражи паролей из Chrome, Firefox, Opera, Edge, IE, Outlook,Thunderbird и Foxmail. К октябрю его портировали на macOS и стали сдавать в аренду с привязкой к хозяйскому C2-серверу — для надзора за выполнением условий сервиса.

В пакет услуг XLoader входит также бесплатный доступ к Java-связнику — инструменту для создания файлов JAR, объединяющих бинарники Mach-O и EXE.


Продавцы зловреда не скрывают, что он создан на основе инфостилера Formbook и схож с ним по функциям, то есть умеет воровать учетные данные, регистрировать клавиатурный ввод, делать снимки экрана и запускать вредоносные файлы на исполнение.

По словам аналитиков, XLoader также способен обнаружить запуск в песочнице и, подобно Formbook, прячет свои командные серверы, поочередно запрашивая множество доменов. Изученный образец оперировал списком из почти 90 тыс. URL, однако лишь 1,3 тыс. из них указывали на C2 (остальные оказались легитимными сайтами).

Родительскую программу Formbook больше не рекламируют в хакерской среде, однако она до сих пор фигурирует в списках топовых угроз, регулярно публикуемых экспертами. Ее наследник XLoader, по оценке Check Point, более профессионален и сложен. С учетом его способности работать на двух популярных платформах можно ожидать, что популяция этого зловреда будет только расти.

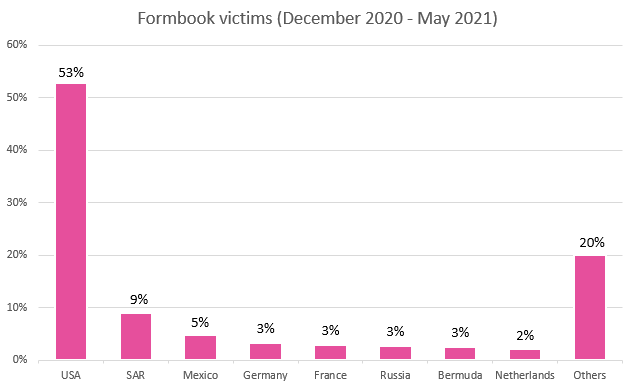
Данные телеметрии показали, что за полгода XLoader успел отметиться в большинстве регионов, но больше всего ему нравятся США.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru