



Зловред XLoader крадет пароли на macOS и Windows

Зловред XLoader крадет пароли на macOS и Windows

Зловред XLoader крадет пароли на macOS и Windows

Исследователи из Check Point предупреждают о растущей интернет-угрозе — загрузчике XLoader, способном воровать пароли из браузеров и почтовых клиентов на macOS и Windows. Зловред предоставляется в пользование как услуга (Malware-as-a-Service, MaaS) и уже поразил компьютеры в 69 странах, в том числе в России.

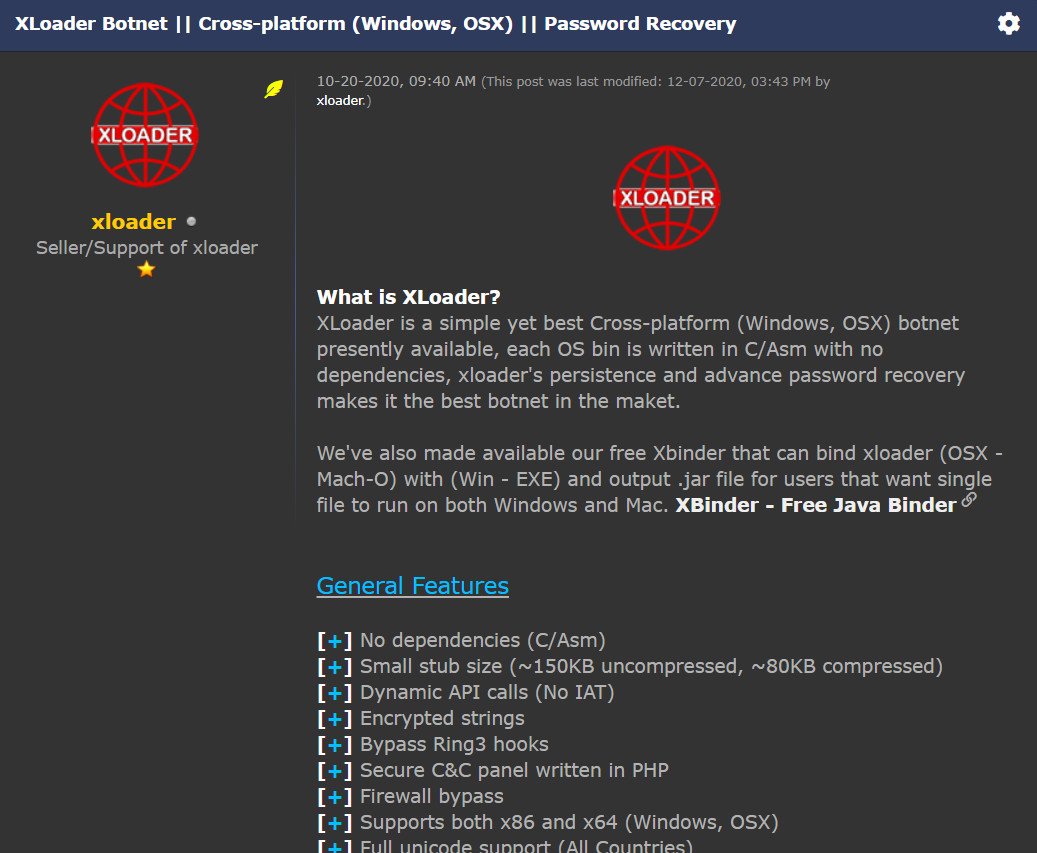
Первая реклама XLoader появилась на подпольных форумах в феврале 2020 года. На тот момент он позиционировался как бот-загрузчик для Windows с возможностью кражи паролей из Chrome, Firefox, Opera, Edge, IE, Outlook,Thunderbird и Foxmail. К октябрю его портировали на macOS и стали сдавать в аренду с привязкой к хозяйскому C2-серверу — для надзора за выполнением условий сервиса.

В пакет услуг XLoader входит также бесплатный доступ к Java-связнику — инструменту для создания файлов JAR, объединяющих бинарники Mach-O и EXE.


Продавцы зловреда не скрывают, что он создан на основе инфостилера Formbook и схож с ним по функциям, то есть умеет воровать учетные данные, регистрировать клавиатурный ввод, делать снимки экрана и запускать вредоносные файлы на исполнение.

По словам аналитиков, XLoader также способен обнаружить запуск в песочнице и, подобно Formbook, прячет свои командные серверы, поочередно запрашивая множество доменов. Изученный образец оперировал списком из почти 90 тыс. URL, однако лишь 1,3 тыс. из них указывали на C2 (остальные оказались легитимными сайтами).

Родительскую программу Formbook больше не рекламируют в хакерской среде, однако она до сих пор фигурирует в списках топовых угроз, регулярно публикуемых экспертами. Ее наследник XLoader, по оценке Check Point, более профессионален и сложен. С учетом его способности работать на двух популярных платформах можно ожидать, что популяция этого зловреда будет только расти.

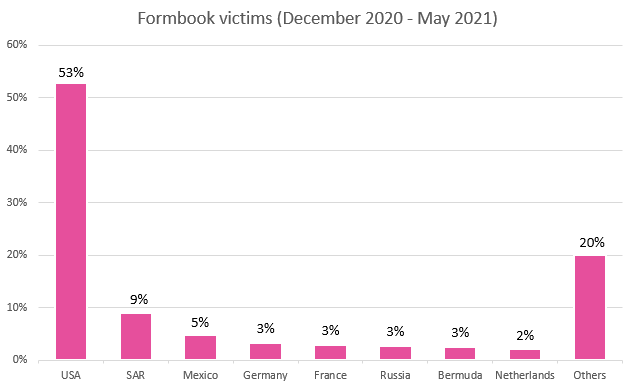
Данные телеметрии показали, что за полгода XLoader успел отметиться в большинстве регионов, но больше всего ему нравятся США.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru