



Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

Мошенники и фишеры атакуют граждан стран, где популярны криптовалюты

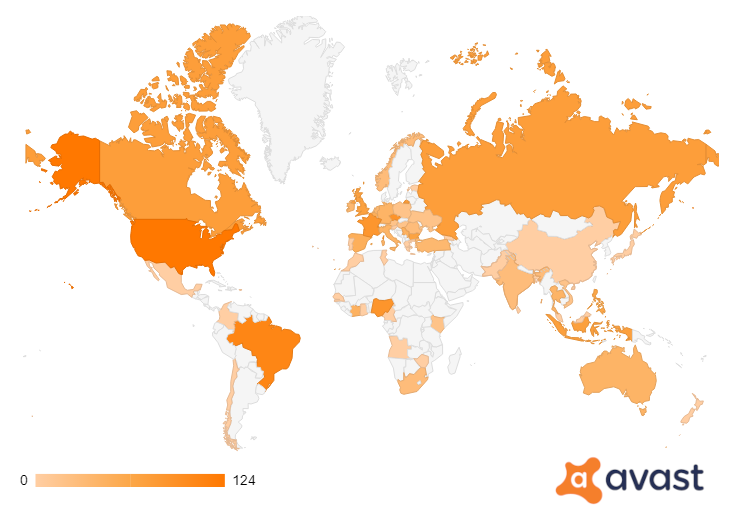
Мошенники успешно присосались к теме цифровой валюты, поскольку за первые шесть месяцев 2021 года специалисты антивирусной компании Avast зафиксировали увеличение числа схем в странах, где набирает популярность криптовалюта.

Чаще всего злоумышленники используют фишинговые сайты, ориентированные на граждан стран, в которых развивается тема цифровой валюты. Мошенники атакуют пользователей из США, России, Великобритании, Франции, Индии, а также Бразилии и Нигерии.


Как отметили специалисты Avast Threat Labs, исследовавшие 37 вредоносных сайтов, эти веб-ресурсы были замаскированы под законные кастодиальные кошельки. Основной мотивацией для мошенников послужил, конечно же, всплеск популярности биткоина, а 2021 год вообще обещает стать прорывным для цифровой валюты.

Эксперты Avast призвали пользователей помнить о методах мошенников, которые могут прикрываться розыгрышами от Илона Маска, а могут пообещать инвестировать ваши средства с огромной ежемесячной прибылью. Если это звучит слишком заманчиво, то это, скорее всего, и есть мошенничество.

Помимо этого, исследователи напомнили о подозрительных сообщениях, которые приходят в популярных мессенджерах и социальных сетях. Пользователи должны сразу блокировать таких отправителей, считают в Avast. Не стоит забывать и о мобильном фишинге и вредоносных приложениях для смартфонов.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru