



Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Со вчерашнего дня, 13 июля, все сайты и бэкенд-инфраструктура REvil недоступны. На настоящий момент причины неизвестны; не исключено, что это сознательный шаг операторов шифровальщика, слишком сильно засветившихся в последних масштабных атаках.

Согласно твиту Алана Лиски (Alan Liska) из Recorded Future, используемые REvil серверы разом отключились в ночь на вторник — примерно в 1:00 EST (8:00 по Москве). На следующий день администрация русскоязычного хакерского форума XSS заблокировала аккаунт участника Unknown, взявшего на себя роль официального представителя REvil-группировки.

Попытки получить доступ к сайту, созданному в сети Tor для контроля платежей жертв зловреда, в настоящее время выдают ошибку «onion-сайт не найден, обратитесь к администратору». Публичный чат-портал REvil для переговоров о сумме выкупа (decoder[.]re) больше не резолвится — по всей видимости, кто-то удалил соответствующие DNS-записи или отключил бэкенд-серверы.

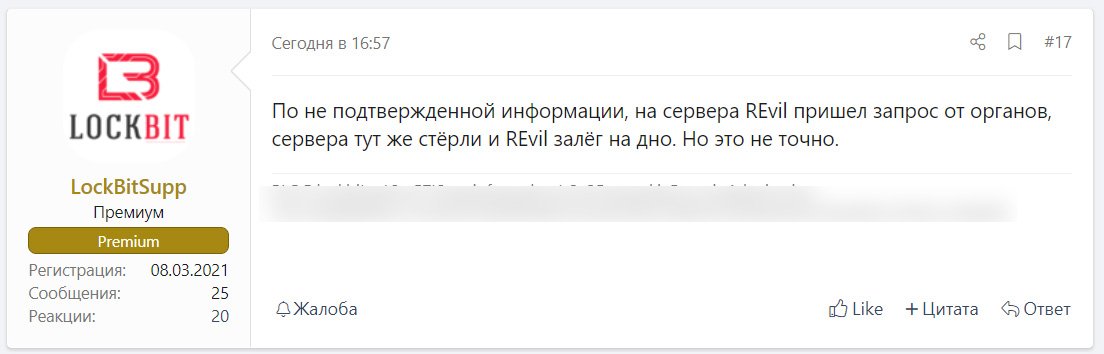
Конкурирующая группировка, стоящая за LockBit, опубликовала на XSS пост, высказав предположение, что REvil самовольно ушел в тень, не дожидаясь карательных мер со стороны правоохранительных органов.


После громкой атаки на Kaseya, от которой пострадали около 60 MSP-провайдеров и более 1,5 тыс. бизнес-структур в семи странах, США и Россия, пользуясь поводом, вступили в переговоры на самом высоком уровне. При этом Джо Байден уже дал понять: если Путин не примет меры для обуздания киберпреступников, базирующихся в его стране, США сами перейдут к активным действиям.

Примечательно, что, подогревая истерию, вызванную очередной масштабной атакой REvil, англоязычные СМИ не видят различия между russian-based и russian-speaking. В итоге на Западе многие уверены: это очередные происки «русских хакеров», — несмотря на то, что Россия тоже пострадала от атаки на Kaseya.

На настоящий момент доподлинно неизвестно, почему молчат серверы REvil — по техническим причинам, из-за опасений операторов зловреда или в результате карательной акции со стороны властей. Первое наименее вероятно, считают в Recorded Future: бывали случаи, когда тот или иной сайт шифровальщика выпадал из доступа, но чтобы все одновременно — такого никто еще не видел.

Официальных заявлений от властей пока нет, да и домены в случае силовой операции сменили бы владельца, а этого не произошло. Лиска полагает, что стоящая за REvil группировка просто свернула операции, чтобы больше не светиться, — по примеру владельцев DarkSide and Babuk.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru