



Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Крупнейшее на сегодняшний день исследование веб-фильтрации продемонстрировало истинные масштабы «Великого китайского файрвола». Учёный из Канады и Великобритании рассказали о возможностях печально известной государственной машины блокировки.

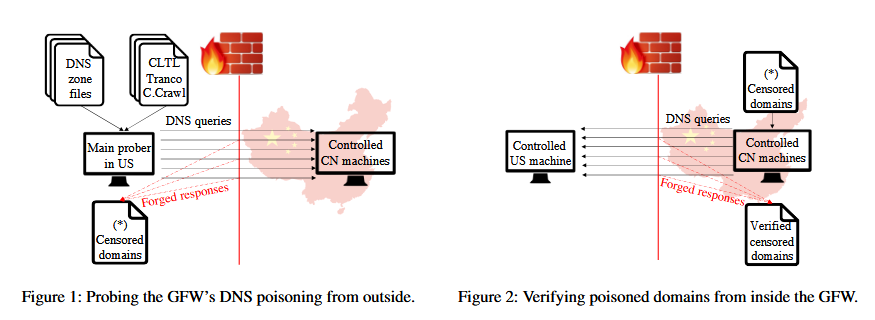
Специалисты исследовали китайский файрвол на протяжении девяти месяцев — с апреля по декабрь 2020 года. Для этого эксперты создали систему GFWatch, в задачи которой входила проверка доступа к доменам из китайского интернет-пространства, а также за его пределами.

Таким способом учёные фиксировали, как именно «Великий китайский файрвол» вмешивается в соединения на доменном уровне. Как известно, машина цензуры КНР работает в обе стороны: мешает гражданам посещать неугодные сайты, а также препятствует сторонним заходам на внутренние китайские сайты.


С помощью GFWatch исследователи протестировали 534 миллиона доменов, 411 млн при этом проверялись ежедневно, чтобы зафиксировать перманентную блокировку. Спустя девять месяцев специалисты получили интересную статистику.

Оказалось, что «Великий китайский файрвол» на текущий момент блокирует около 311 тыс. доменов, из которых 270 тыс. — сознательно. Другими словами, оставшиеся 41 тыс. доменов попали под нож чисто случайно.

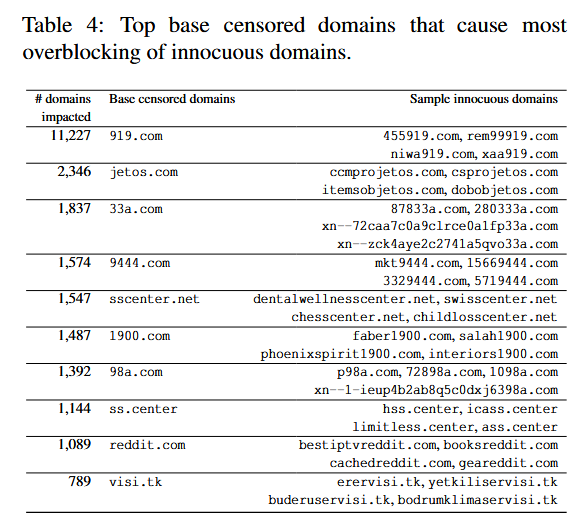
Как отметили исследователи, китайские власти порой не слишком заморачивались на тему тщательного подхода к блокировке коротких доменов, которые могли быть частью более длинных имён. В результате блокировались даже безобидные (с точки зрения законодательства КНР) веб-ресурсы.

Например, заблокировав reddit.com, файрвол также начал блокировать booksreddit.com, geareddit.com и 1087 других похожих сайтов.


Помимо этого, эксперты решили изучить, какой именно тип контента претит властям Китая. Для этого команда исследователей проанализировала список из 311 тыс. заблокированных доменов. Оказалось, что около 40% неугодных сайтов были зарегистрированы совсем недавно. Это значит, что власти Китая заблокировали их для изучения и классификации.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru