



Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

Microsoft предупредила о критических дырах в маршрутизаторах NETGEAR

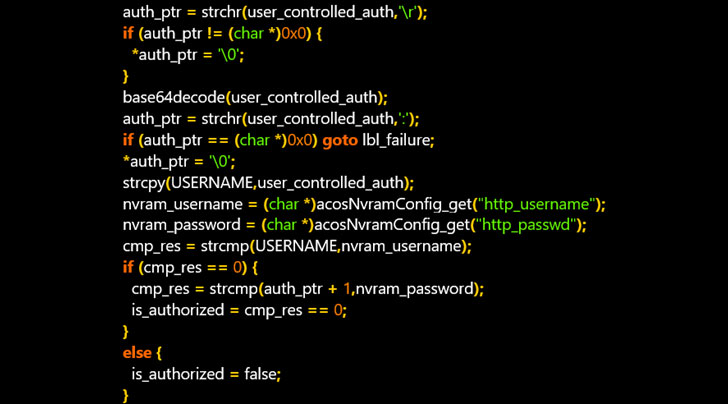
Специалисты в области кибербезопасности из компании Microsoft сообщили о критических уязвимостях, затягивающих маршрутизаторы серии NETGEAR DGN2200v1. Как отметили эксперты, выявленные бреши могут использоваться в качестве отправной точки для компрометации сети.

Всего Microsoft насчитала три уязвимости, затрагивающие HTTPd-аутентификацию. По шкале CVSS эти дыры получили от 7,1 до 9,4 баллов. В зоне риска находятся все маршрутизаторы, работающие на версии прошивки v1.0.0.60.

Обратите внимание, что разработчики уже выпустили соответствующие патчи, так что защититься от эксплуатации уязвимостей достаточно просто — надо установить апдейты.

«Поскольку в последнее время кибератаки на прошивку устройств существенно выросли, пользователям стоит уделять особое внимание защите любой софтверной составляющей, установленной на маршрутизаторах», — объясняет команда Microsoft 365 Defender Research.


В теории успешная эксплуатация дыр в NETGEAR DGN2200v1 позволяет атакующему получить доступ к страницам управления роутером. Поскольку с помощью брешей злоумышленник может обойти аутентификацию, открывается возможность для получения полного контроля над атакуемым устройством.

Более того, грамотный киберпреступник может развить атаку и вытащить имя пользователя и пароль, сохранённые в памяти маршрутизатора. Для этого используется функция бэкапа / восстановления.

Пользователям NETGEAR DGN2200v1 настоятельно рекомендуется скачать и установить последнюю версию прошивки, чтобы избежать потенциальных кибератак.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru