



Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор вредоносной программы Crackonosh с 2018 года атаковал компьютеры на Windows, в общей сложности поразив за этот период более 222 тысяч устройств. В результате киберпреступник заработал более 9000 монет Monero, что равно приблизительно 2 миллионам долларов.

Об операциях злоумышленника рассказал специалист антивирусной компании Avast Дэниел Бенеш. Как объяснил Бенеш, атакующий прятал вредонос в пиратских и взломанных копиях популярных программ.

Команда Avast начала изучать активность киберпреступника после того, как к ним поступила информация о серьёзных функциональных возможностях Crackonosh. Оказалось, что зловред мог отключать и деинсталлировать антивирусные программы.

Изучив Crackonosh, эксперты поняли, что вредонос прекрасно справляется со многими антивирусами и обладает полным набором функций, препятствующих его детектированию и анализу. Crackonosh вполне спокойно деактивировал Windows Defender и Windows Update.

Как только вредоносная программа проникала в систему, она загружала и запускала пакет XMRig, позволяющий оператору получать цифровую валюту за счёт жертвы. В Avast считают, что злоумышленник действовал из Чехии.

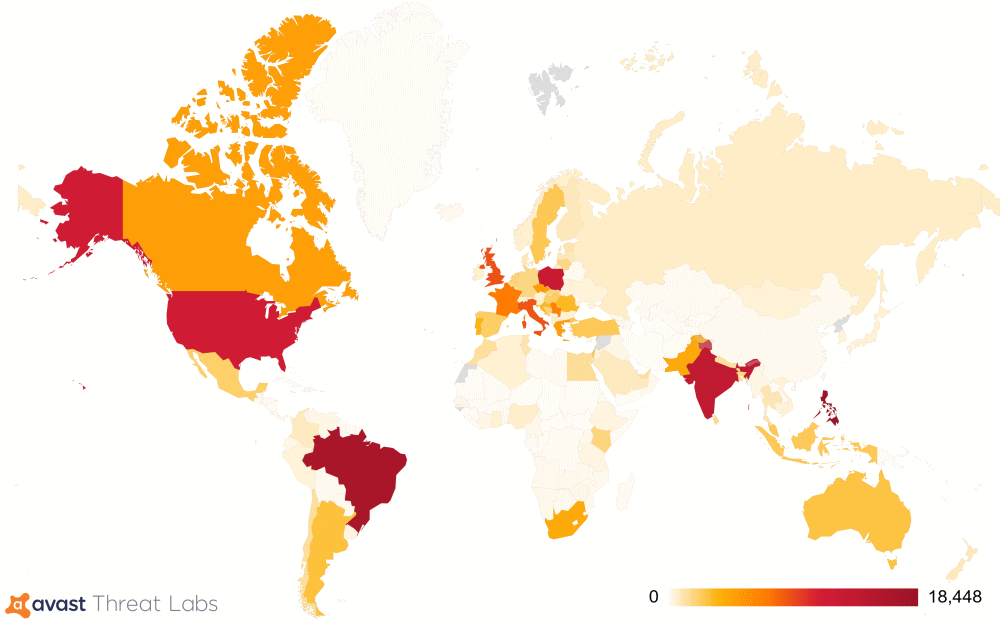
Специалисты обнаружили более 222 тысяч уникальных устройств, заражённых Crackonosh. Большая часть жертв находится в США, Бразилии, Индии, Польше и на Филиппинах.


Напомним, что на днях исследователи из Avast рассказывали о зловреде DirtyMoe, который за полгода заразил более 100 тысяч Windows-машин.


Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru