



Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор вредоносной программы Crackonosh с 2018 года атаковал компьютеры на Windows, в общей сложности поразив за этот период более 222 тысяч устройств. В результате киберпреступник заработал более 9000 монет Monero, что равно приблизительно 2 миллионам долларов.

Об операциях злоумышленника рассказал специалист антивирусной компании Avast Дэниел Бенеш. Как объяснил Бенеш, атакующий прятал вредонос в пиратских и взломанных копиях популярных программ.

Команда Avast начала изучать активность киберпреступника после того, как к ним поступила информация о серьёзных функциональных возможностях Crackonosh. Оказалось, что зловред мог отключать и деинсталлировать антивирусные программы.

Изучив Crackonosh, эксперты поняли, что вредонос прекрасно справляется со многими антивирусами и обладает полным набором функций, препятствующих его детектированию и анализу. Crackonosh вполне спокойно деактивировал Windows Defender и Windows Update.

Как только вредоносная программа проникала в систему, она загружала и запускала пакет XMRig, позволяющий оператору получать цифровую валюту за счёт жертвы. В Avast считают, что злоумышленник действовал из Чехии.

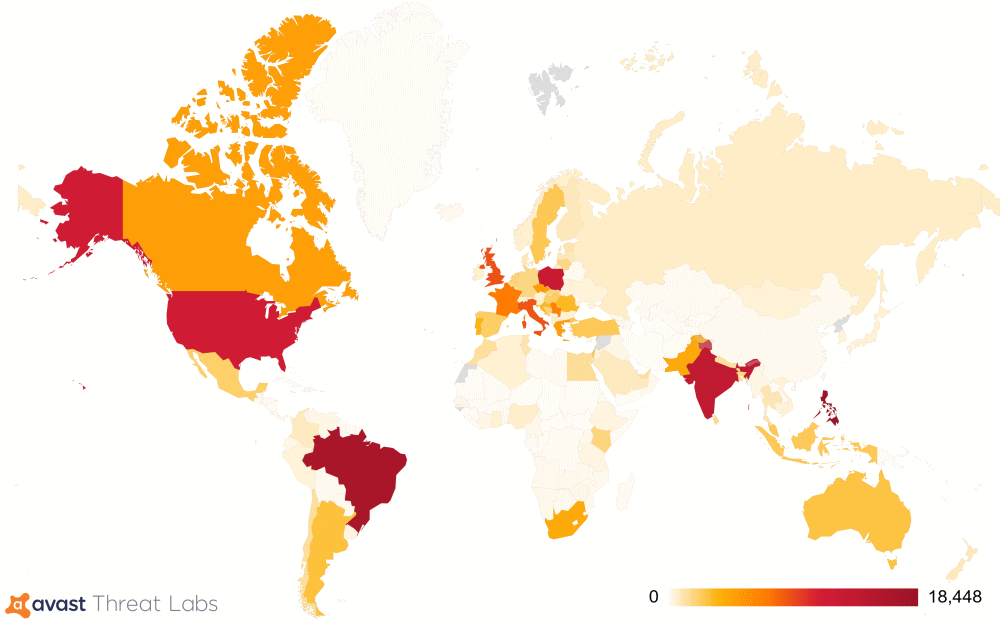
Специалисты обнаружили более 222 тысяч уникальных устройств, заражённых Crackonosh. Большая часть жертв находится в США, Бразилии, Индии, Польше и на Филиппинах.


Напомним, что на днях исследователи из Avast рассказывали о зловреде DirtyMoe, который за полгода заразил более 100 тысяч Windows-машин.


Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru