


Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

Google Chrome будет просить сайты не продавать данные пользователей

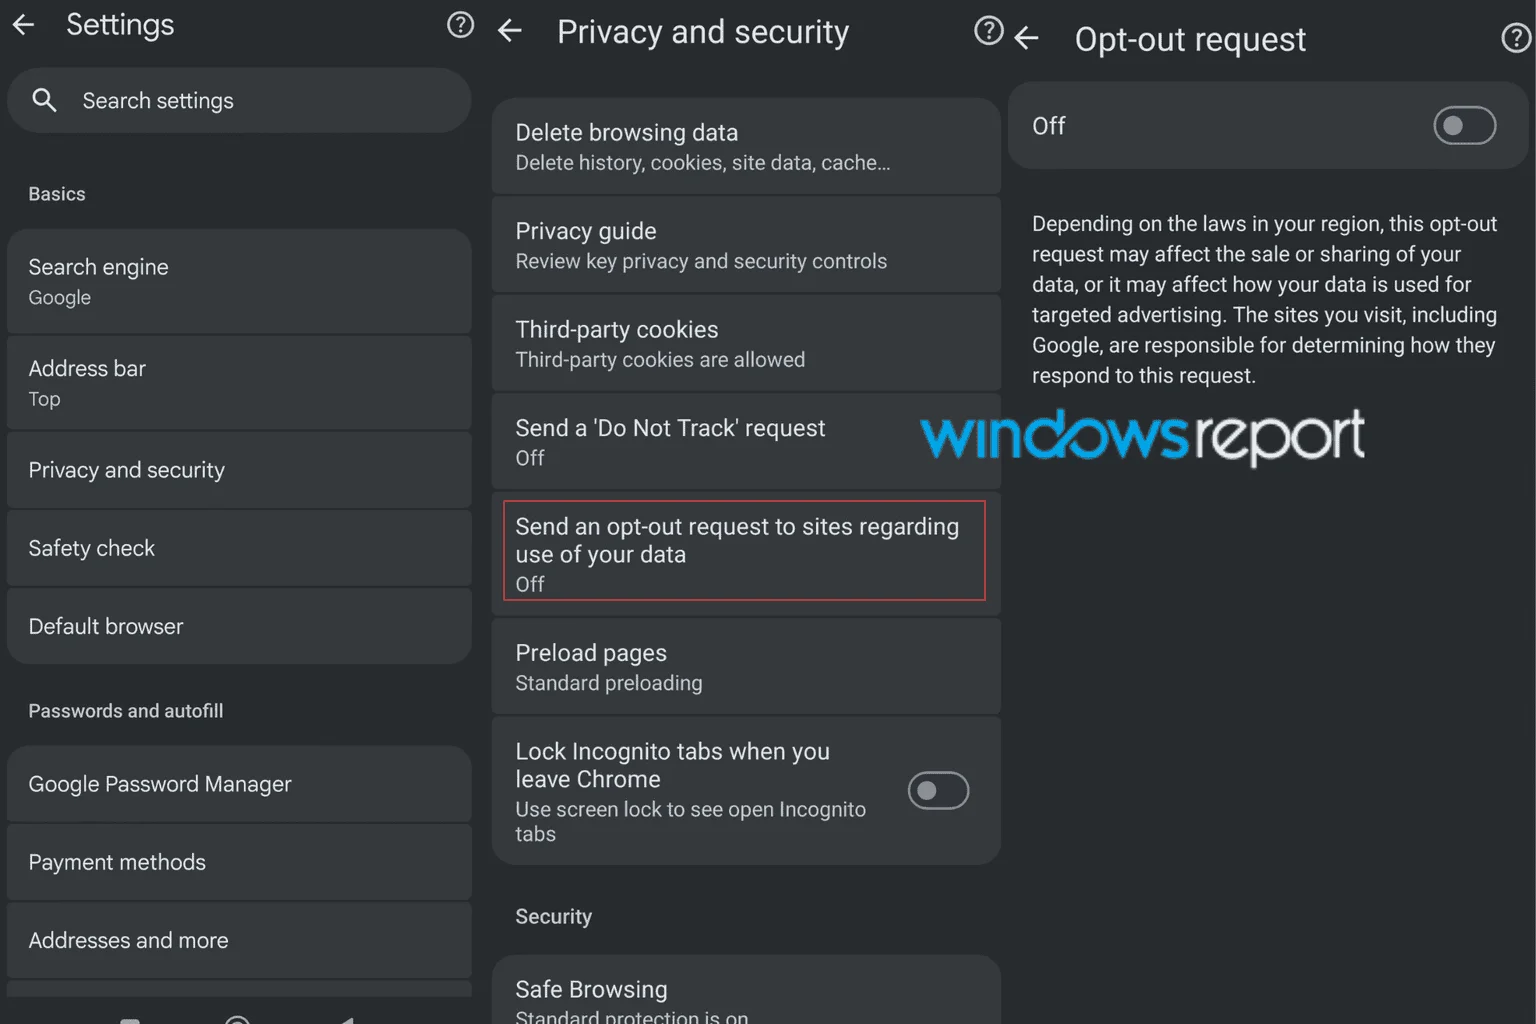
Google тестирует в Chrome Canary видимый переключатель Global Privacy Control — GPC. Он позволит одним нажатием отправлять сайтам просьбу не продавать и не передавать персональные данные, а также не использовать их для таргетированной рекламы.

При включении функции браузер должен добавлять к веб-запросам сигнал Sec-GPC: 1 и передавать соответствующее значение через navigator.globalPrivacyControl.

В регионах с подходящим законодательством такая настройка может считаться официальным отказом от продажи или распространения данных. Например, GPC предназначен для реализации права «Не продавать и не передавать» по калифорнийскому закону CCPA. Подробнее механизм описан на сайте проекта GPC.

Новый переключатель появился в разделе конфиденциальности Chrome Canary, прежде всего на Android. Экспериментальные флаги доступны также на Windows, macOS, Linux и ChromeOS, однако на десктопах пользовательский интерфейс пока развёрнут не полностью.


Да и на Android функция сейчас работает с оговорками. Один флаг добавляет переключатель в настройки, а другой активирует сам сигнал. В ходе тестирования оказалось, что включения одной только красивой кнопки недостаточно: чтобы сайты действительно получили Sec-GPC: 1, приходится отдельно запускать Force Global Privacy Control Signal.

Даже после полноценного запуска GPC не станет волшебной кнопкой. Браузер лишь сообщает пожелание пользователя, а сайт сам определяет, как на него реагировать. Реальный эффект зависит от поддержки стандарта и законодательства конкретного региона.

В стабильной версии Chrome функции пока нет, а её поведение ещё может измениться.

Подпишитесь на новости

Security Vision представила портал самооценки ИБ для холдингов

У одной «дочки» требования выполнены, у другой — замечания годами гуляют по почте, у третьей отчет живет в отдельной таблице. Security Vision представила Self-Assessment — портал, который собирает самооценку информационной безопасности всей группы компаний в одном месте и помогает контролировать устранение проблем.

Как заявляет разработчик, Security Vision SA охватывает весь цикл: от подготовки требований и рассылки опросных листов до расчета результатов и контроля корректирующих мероприятий. Головная организация получает сводную картину по дочерним структурам и отдельным системам.

Требования можно загружать, объединять в шаблоны, распределять по направлениям и хранить с учетом версий. Оценки запускаются по расписанию либо под конкретную задачу, а вопросы назначаются ответственным специалистам.

Ответы и обоснования проходят валидацию. Затем система рассчитывает результат по выбранной методике, включая собственную методологию организации. Если выполнение требования можно определить по метрикам, после настройки критериев поддерживается автоматическое заполнение ответа.

Дальше начинается самое полезное: невыполненные требования превращаются в план действий с ответственными, сроками и статусами. Руководство видит, какие компании исправляют замечания, а где работа зависла. Отчет «проблемы выявлены» получает продолжение — кто и когда их устранит.

Для анализа предусмотрены отчеты и интерактивные дашборды с детализацией до конкретной организации или системы. Также портал позволяет вести реестр внутренних нормативных документов, сохранять их версии и уведомлять сотрудников об ознакомлении.

По замыслу компании, единая методология должна сократить ручное сведение данных и помочь распределять ресурсы по приоритетам. Первую демонстрацию SA Security Vision проведет 27-28 октября на SOC Forum.

RSS: Новости на портале Anti-Malware.ru