



Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Игровая индустрия и геймеры — быстрорастущая цель для хакеров

Индустрия видеоигр в целом и геймеры в частности в последнее время стали объектом атак киберпреступников. В новом отчёте специалисты Akamai рассказали о главной тенденции ковидного года — взломе любителей видеоигр.

Когда в 2020 году всех отправили сидеть дома, многие пользователи стали проводить больше времени за играми. Разработчики тоже приняли новые условия и начали выпускать интересные игровые проекты.

Само собой, это не могло остаться без внимания киберпреступников, поэтому за 2020 год исследователи зафиксировали более 240 млн подобных атак. В сравнении с 2019 эта цифра выросла на 340%. При этом специалисты полагают, что количество кибератак на геймеров продолжит расти даже после окончания пандемии и возвращения жизни в нормальное русло.

В исследовании Akamai под названием «Gaming in a Pandemic» также говорится о впечатляющем росте атак на игровую индустрию с 2018 по 2020 год — на целых 415%. В основном отметились скачки числа фишинговых атак и подбор учётных данных, принадлежащих геймерам.

Основной целью злоумышленников стали персональные данные любителей видеоигр. В сущности, именно личная информация является основной финансовой мотивацией киберпреступников, поскольку её можно продать другим злоумышленникам и даже геймерам, ищущим дешевый доступ к новым играм.

«Аккаунты геймеров действительно хорошо продаются. Скажем, вы хотите купить доступ к конкретной игре, тогда вы можете обратиться к киберпреступникам, которые продадут вам имена пользователей и пароли, которые помогут войти в игру», — объясняет Стив Реган, автор исследования (PDF).

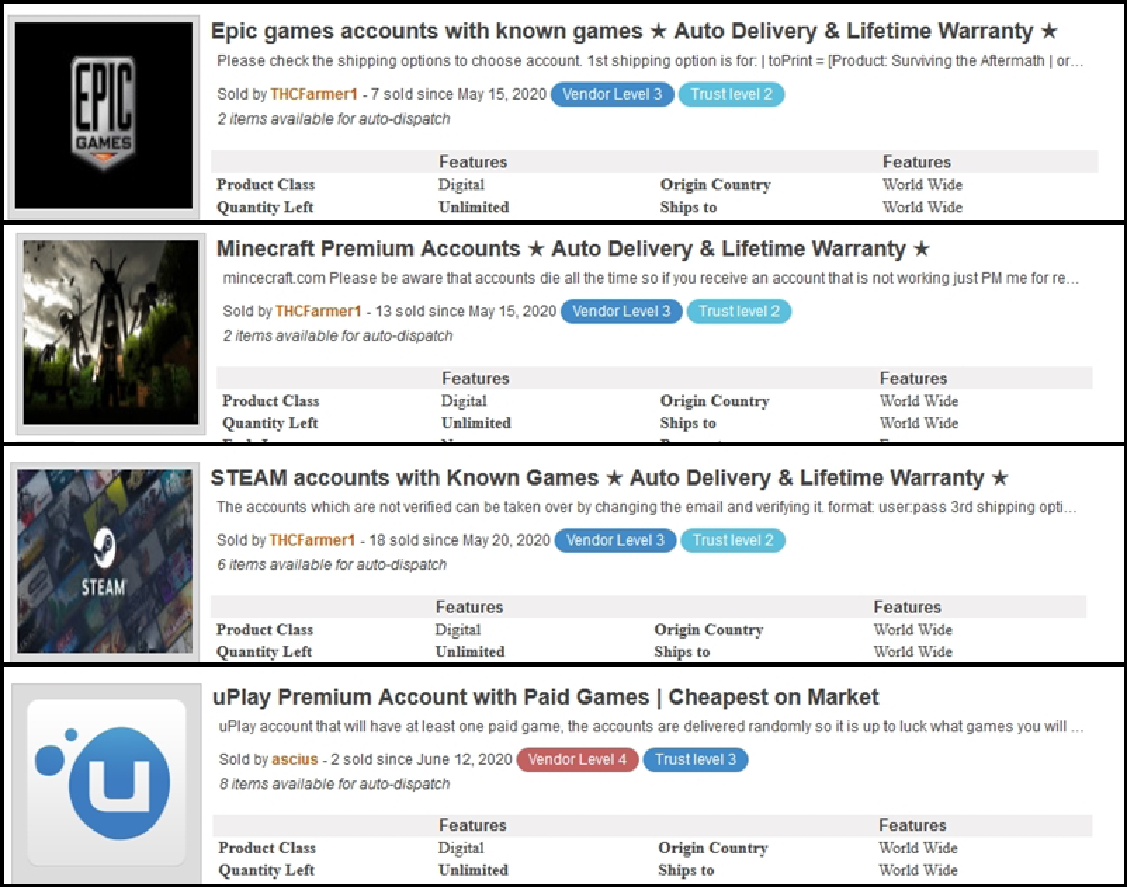
Специалисты привели пример в виде скриншота одной из торговых площадок, где размещены скомпрометированные учётные записи геймеров:


Такие площадки действуют профессионально, уже набив руку на продаже нелегально добытых аккаунтов. Фактически хакеры создали собственный чёрный рынок, специализирующийся на геймерской индустрии. Также команда Akamai обнаружила специальные группы и чаты в Discord и Telegram, посвящённые взлому геймеров и продаже их данных.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru