



Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

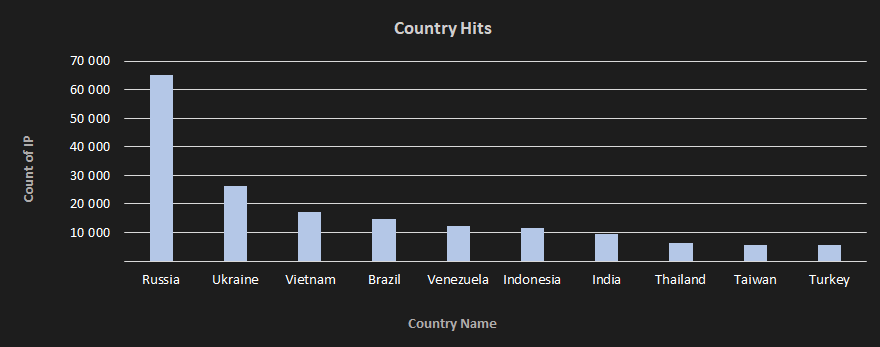
В Avast зафиксировали резкий рост числа заражений, ассоциируемых с ботнетом-криптоджекером DirtyMoe. За последние полгода эксперты выявили по своей клиентской базе более 100 тыс. инфицированных систем, с наибольшей концентрацией в России.

Модульный Windows-зловред DirtyMoe, он же PurpleFox, Perkiler и NuggetPhantom, появился на интернет-арене в конце 2017 года. Он распространяется через email-спам со ссылками на страницы с эксплойтами из набора PurpleFox. После отработки эксплойта (чаще всего для Internet Explorer) в систему жертвы устанавливается руткит, обеспечивающий вредоносу постоянное присутствие.

Ботнет, созданный на основе DirtyMoe, предположительно контролируется из Китая и используется в основном для скрытной добычи криптовалюты. В 2018 году у вредоноса появился дополнительный модуль для проведения DDoS-атак, но его так и не пустили в ход.

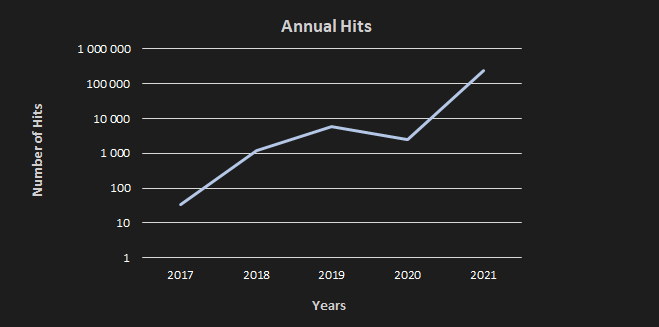
Согласно наблюдениям Avast, ежегодный прирост популяции DirtyMoe обычно исчисляется сотнями или тысячами, однако с недавнего времени число заражений стало стремительно расти. За первую половину 2021 года этот показатель увеличился с 10 тыс. до 100 тыс. и даже превысил эту планку — по всей видимости, из-за появления модуля, обеспечившего зловреду самостоятельное расселение на Windows-компьютеры со слабой парольной защитой SMB.


Наибольшее количество новых заражений выявлено в России. 


Стоит напомнить, что статистика Avast составлена на основании данных, зафиксированных у пользователей ее антивируса.  Истинные размеры ботнета DirtyMoe могут оказаться намного больше.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru