



Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Компания Positive Technologies выпустила пять новых конфигураций PT Platform 187, учитывающих разные условия развертывания этого ИБ-решения. Производитель также предусмотрел возможность масштабирования платформы — добавления компонентов и модернизации наличного инструментария.

Набор технических средств PT Platform 187 призван облегчить реализацию ключевых функций ИБ для организаций разного профиля: центров SOC, операторов государственных ИС и систем обработки ПДн, субъектов критической инфраструктуры (КИИ). Изначально эта платформа объединяла пять продуктов Positive Technologies: систему контроля защищенности MaxPatrol 8, систему мониторинга событий и выявления ИБ-инцидентов MaxPatrol SIEM, систему комплексного анализа сетевого трафика PT Network Attack Discovery (NAD), систему выявления вредоносного контента PT MultiScanner и «ПТ Ведомственный центр» — систему управления инцидентами и взаимодействия с Национальным координационным центром компьютерных инцидентов (НКЦКИ).

«Мы видим, что организации находятся на разных этапах зрелости ИБ, имеют разные потребности и разную степень готовности инфраструктуры к построению реальной защиты, — комментирует новые выпуски Сергей Куц, руководитель направления по развитию ИБ-решений PT. — Чтобы ответить на наиболее частные запросы бизнеса и позволить компаниям реализовать их с минимальными усилиями при оптимальных временных затратах, мы создали пять новых конфигураций PT Platform 187. Состав комплекса подбирается в зависимости от типа бизнеса и особенностей его инфраструктуры».

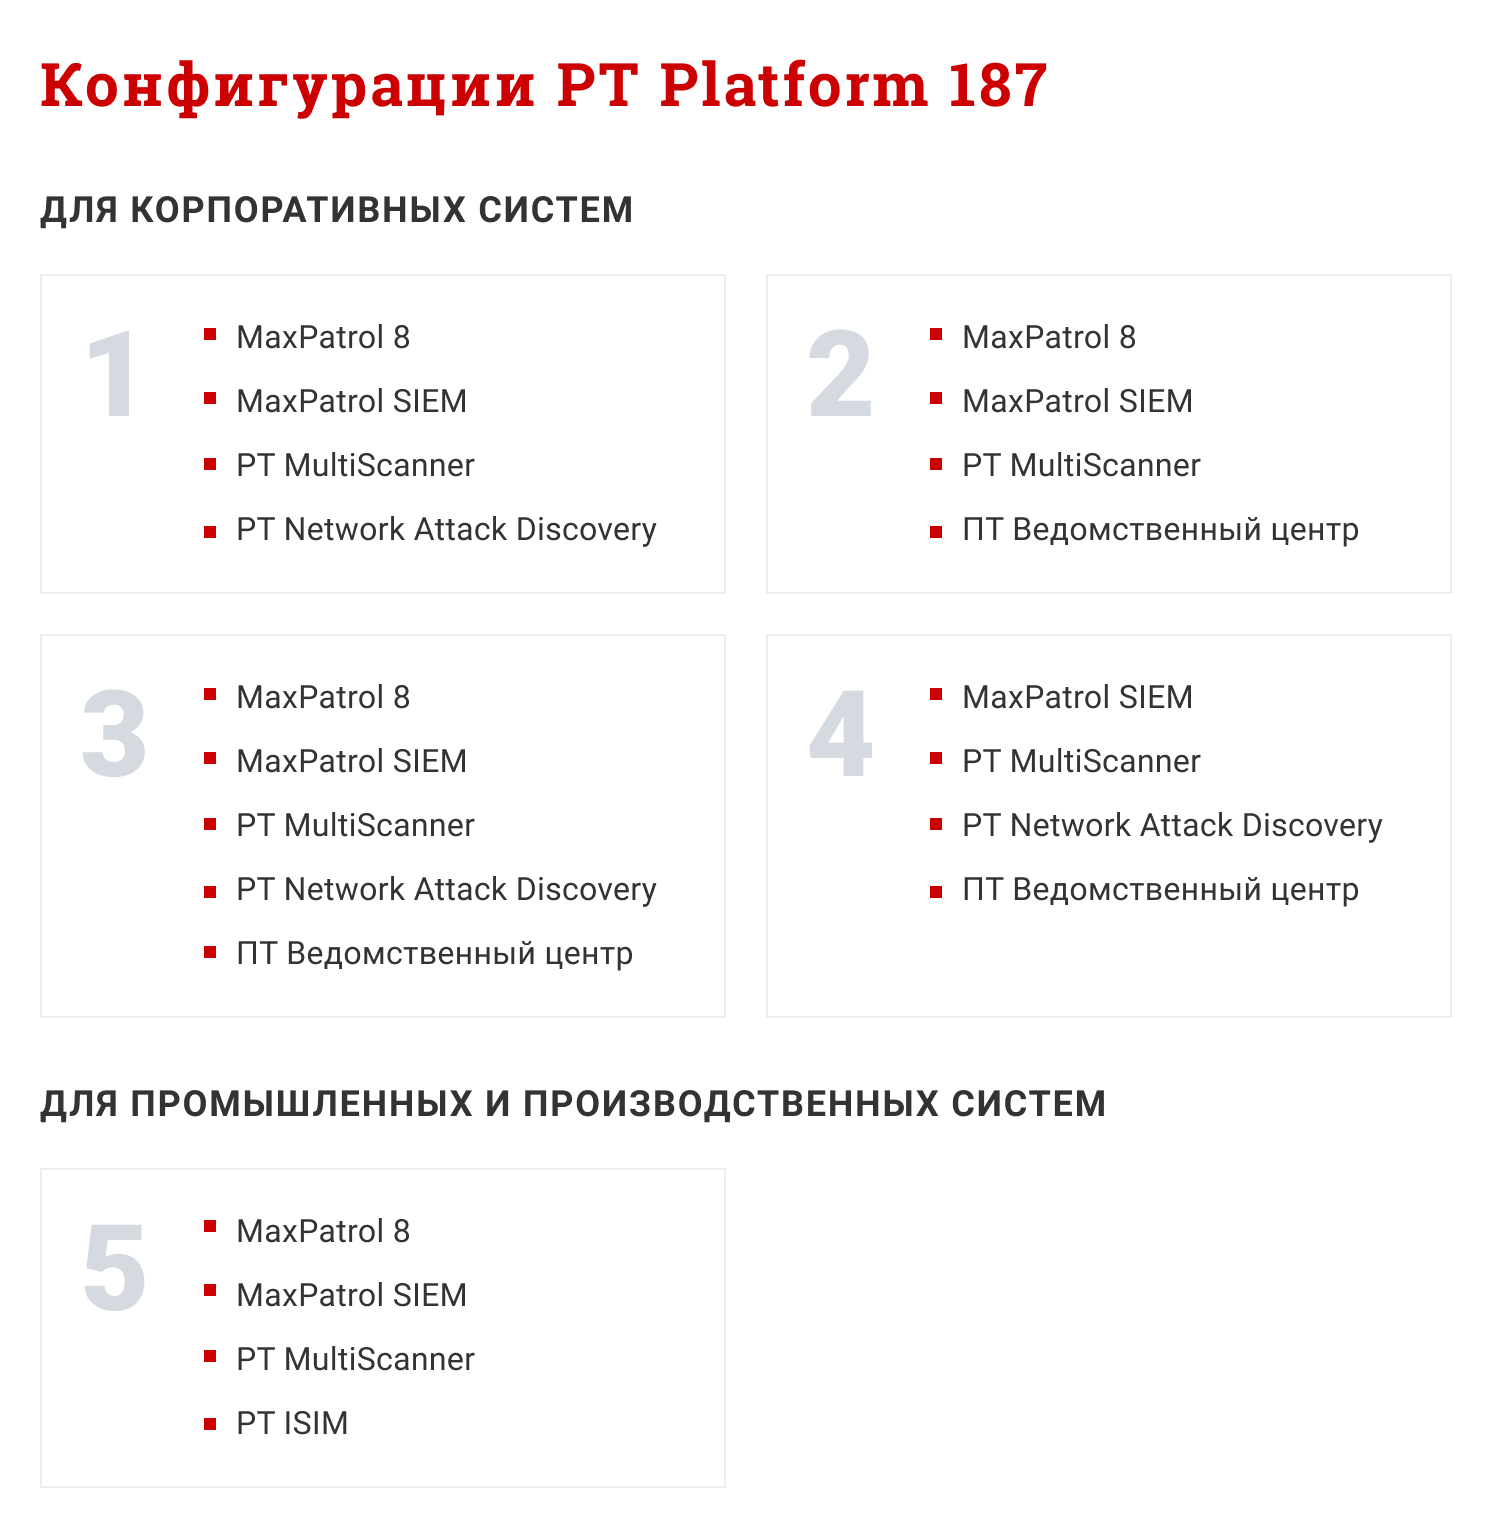
Четыре новых варианта PT Platform 187 ориентированы на корпоративные сети, один предназначен для промышленных предприятий.


Вариант 1, по замыслу разработчика, подойдет для компаний, планирующих создание собственного SOC с минимальными затратами. Эту конфигурацию можно использовать в сетях на 250 узлов со скоростью обмена 100 Мбит/ и сетях на 500 узлов, 1000 Мбит/с.

Вариант 2 предназначен для компаний, для которых важно обнаружение сетевых аномалий, для пользователей NAD и сетей со скоростью свыше 1 Гбит/с.

Вариант 3 ориентирован на небольшие сети с ограниченным штатом специалистов. По словам разработчика, такое решение позволит ускорить реагирование на угрозы, снизить число ошибок и упростить отчетность благодаря автоматизации ряда ИБ-процессов.

Вариант 4 рекомендуется использовать тем, кто хочет дополнить MaxPatrol 8 средствами управления уязвимостями или подключить с этой целью систему нового поколения MaxPatrol VM.

Вариант 5 был создан ввиду роста нежелательной киберактивности на промышленных предприятиях: по данным Positive Technologies, в 2020 году количество таких инцидентов увеличилось на 91%. В состав специализированного набора включена система анализа технологического трафика PT ISIM, использование которой должно обеспечить своевременное обнаружение атак на компоненты АСУ ТП, а также неавторизованные действия персонала.

В зависимости от особенностей инфраструктуры и актуальных угроз PT Platform 187 может быть дополнена межсетевым экраном уровня веб-приложений PT Application Firewall и анализатором защищенности приложений PT Application Inspector. Пользователям также предоставили возможность перейти на более производительные и распределенные компоненты, а также обновлять используемые инструменты. К примеру, систему защиты от вредоносных программ можно обновить до песочницы нового поколения PT Sandbox.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru