



В Vivaldi появился конфиденциальный переводчик веб-страниц

В Vivaldi появился конфиденциальный переводчик веб-страниц

В Vivaldi появился конфиденциальный переводчик веб-страниц

Vivaldi Technologies, разработчик технологий для конфиденциального и безопасного интернет-серфинга, рассказал о масштабном обновлении браузера Vivaldi и внедрении 4 новых функций в версии 4.0. В браузере появится встроенный приватный переводчик веб-страниц, а также бета-версии почтового клиента, календаря и RSS-агрегатора.

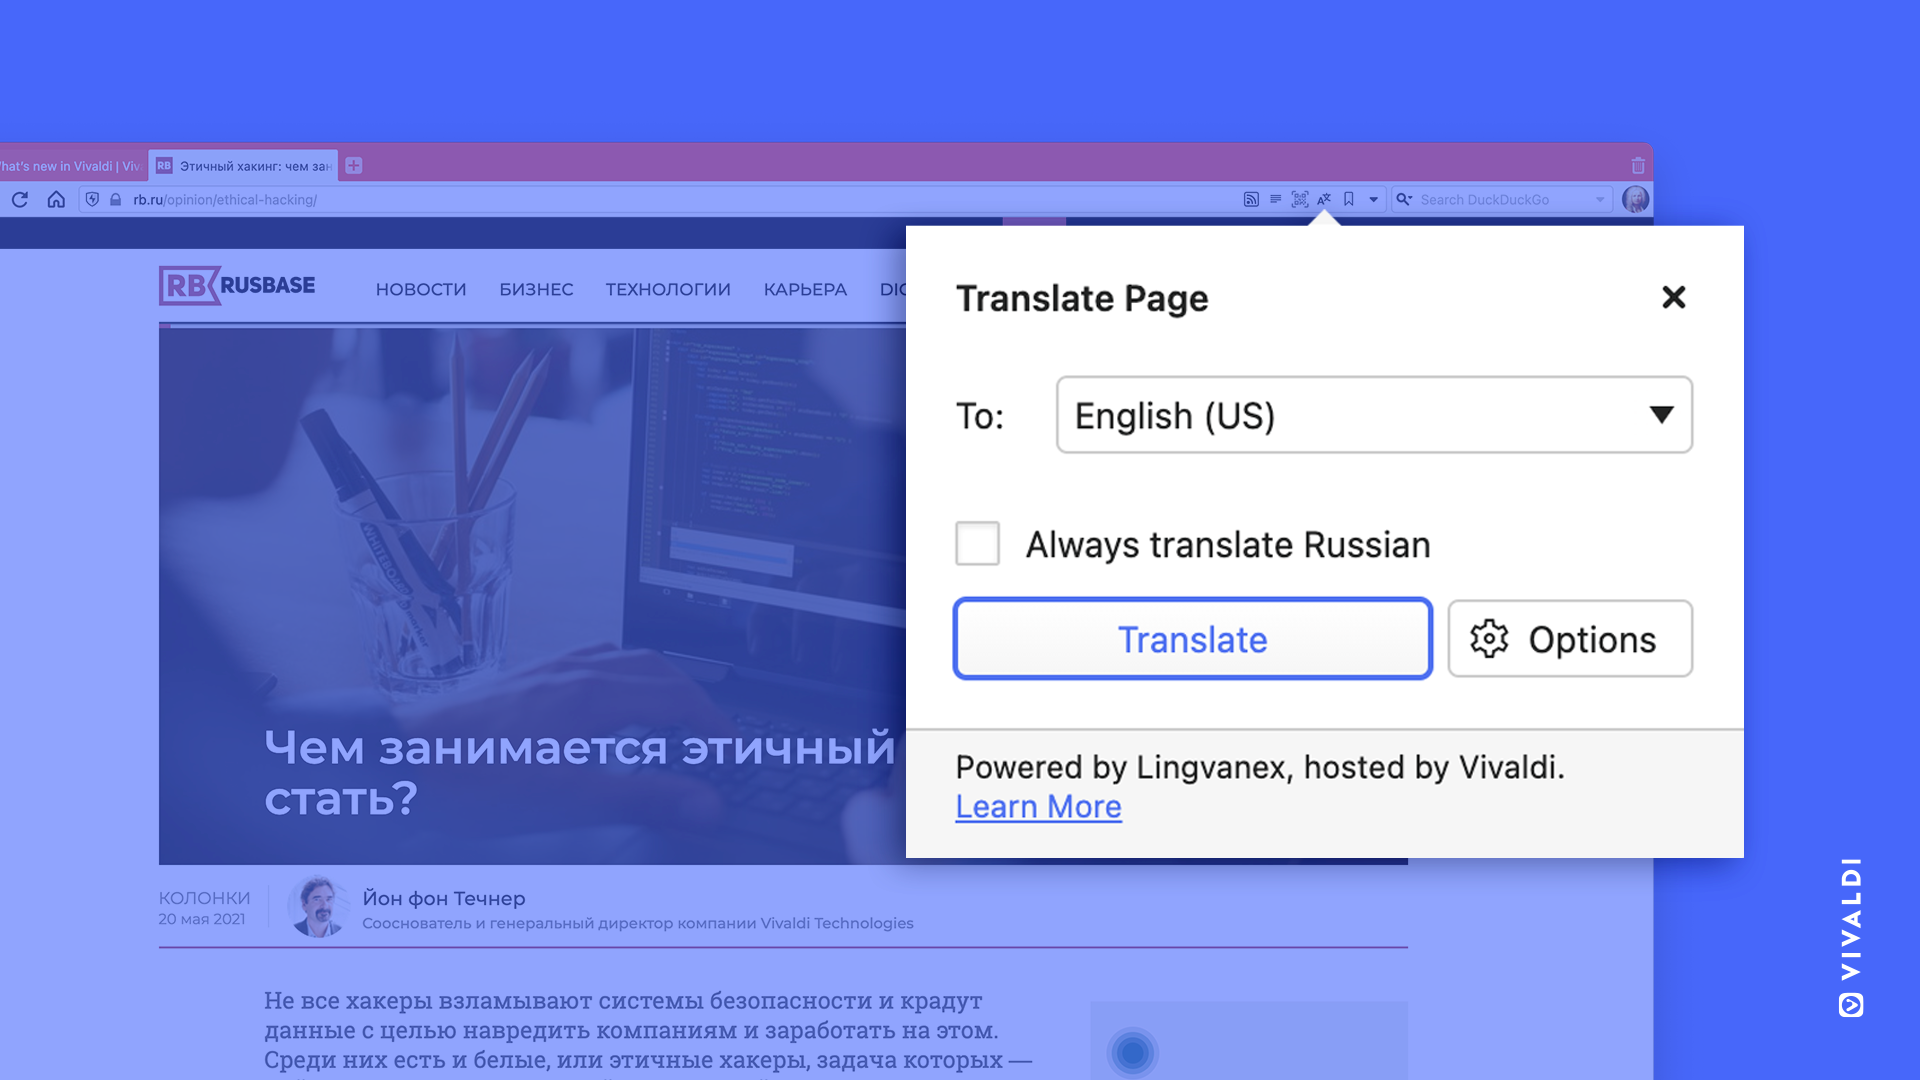
Наиболее значимое обновление браузера - встроенный переводчик Vivaldi Translate. Теперь пользователи браузера Vivaldi могут моментально переводить веб-страницы без необходимости установки сторонних расширений, которые передают рекламодателям информацию о запросах пользователей. Vivaldi Translate не сохраняет историю переводов, обеспечивая приватность пользования сервисом, и гарантирует сохранность данных от крупных компаний (Google, Microsoft).  Сервис разработан специально для браузера Vivaldi 4.0 компанией Lingvanex, которая специализируется на передовых решениях для машинного перевода. Он размещен на серверах Vivaldi в Исландии.


В браузере 4.0 Vivaldi также представила бета версии почтового сервиса Vivaldi Mail, календаря Vivaldi Calendar и собственного RSS-агрегатора Feed Reader. Встроенный почтовый клиент позволяет синхронизировать почтовые ящики и календари пользователя, зарегистрированные в других сервисах, в одном аккаунте. Кроме того, он предлагает удобные функции поиска и сортировки писем и событий в календаре. Пользователи также могут создать новый аккаунт на vivaldi.net или добавить почтовый ящик от сторонних сервисов, таких как Fastmail.


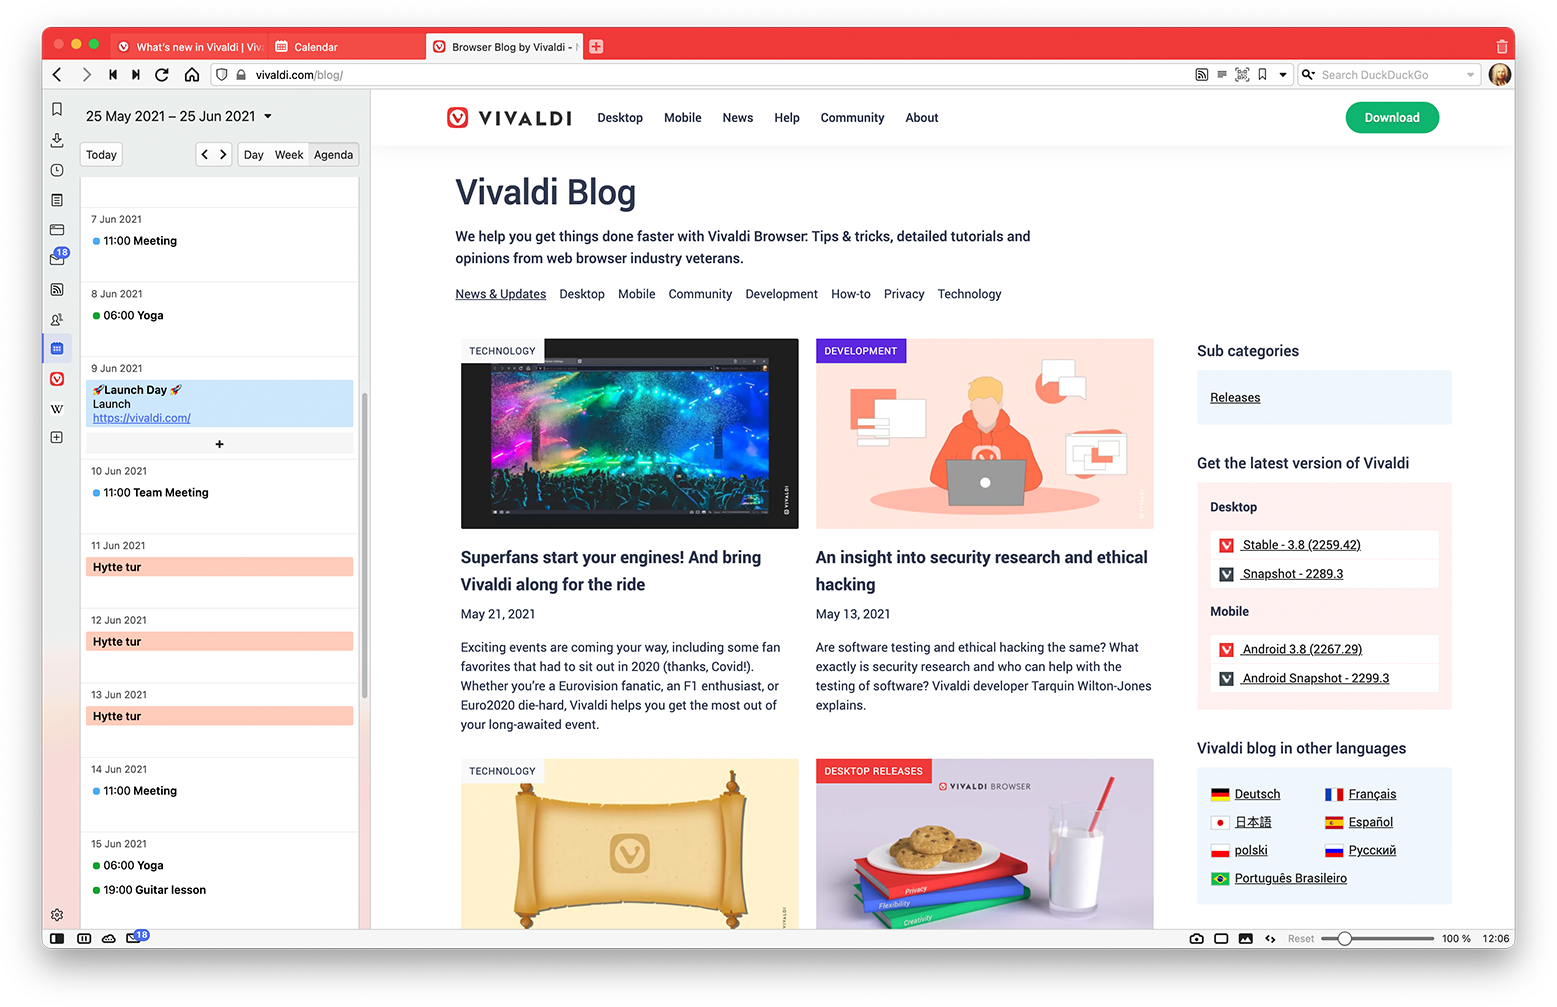
Встроенный календарь Vivaldi Calendar Beta синхронизируется со сторонними календарями (Fastmail, Zimbra, iCloud и др.), или может быть закрытым по желанию пользователя. Календарь имеет три опции просмотра (заголовки событий; заголовки и краткие описания; полный просмотр событий в календаре), удобные фильтры сортировки и навигации по событиям, и возможность создавать задачи.


Vivaldi Feed Reader Beta позволит пользователям просматривать интересный им контент без навязчивой рекламы. RSS-агрегатор от Vivaldi не собирает информацию о предпочтениях своих пользователей, обеспечивая полностью приватный просмотр контента. Feed Reader Beta транслирует контент Youtube каналов и подкастов, на которые подписаны пользователи, без необходимости их посещения. Встроенный в браузер RSS-агрегатор также отображает видео, встраивая их в ленту без сторонних файлов Cookie. Vivaldi 4.0 поддерживает несколько версий RSS и веб-стандарты Atom, поэтому аудио и видеоподкасты отображаются в ленте без задержки.

Объединив ключевые функции в новой версии браузера, Vivaldi позволяет вырваться из замкнутых экосистем мировых IT-гигантов, основа которых - постоянный сбор личной информации.

«Все больше людей во всем мире ищут надежные, многофункциональные альтернативы инструментам, которые предлагают технологические гиганты. Vivaldi удовлетворяет эту потребность, гарантируя приватность пользования сервисами браузера. Vivaldi 4.0 обладает расширенным набором интегрированных функций, которые дадут вам больше контроля над вашими данными и рабочим процессом», — говорит генеральный директор Vivaldi Йон фон Течнер.

Обновление доступно для компьютеров с операционными системами Windows, Mac, Linux и мобильных устройств, работающих на Android (начиная с 5 версии), а также на современных хромбуках.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru