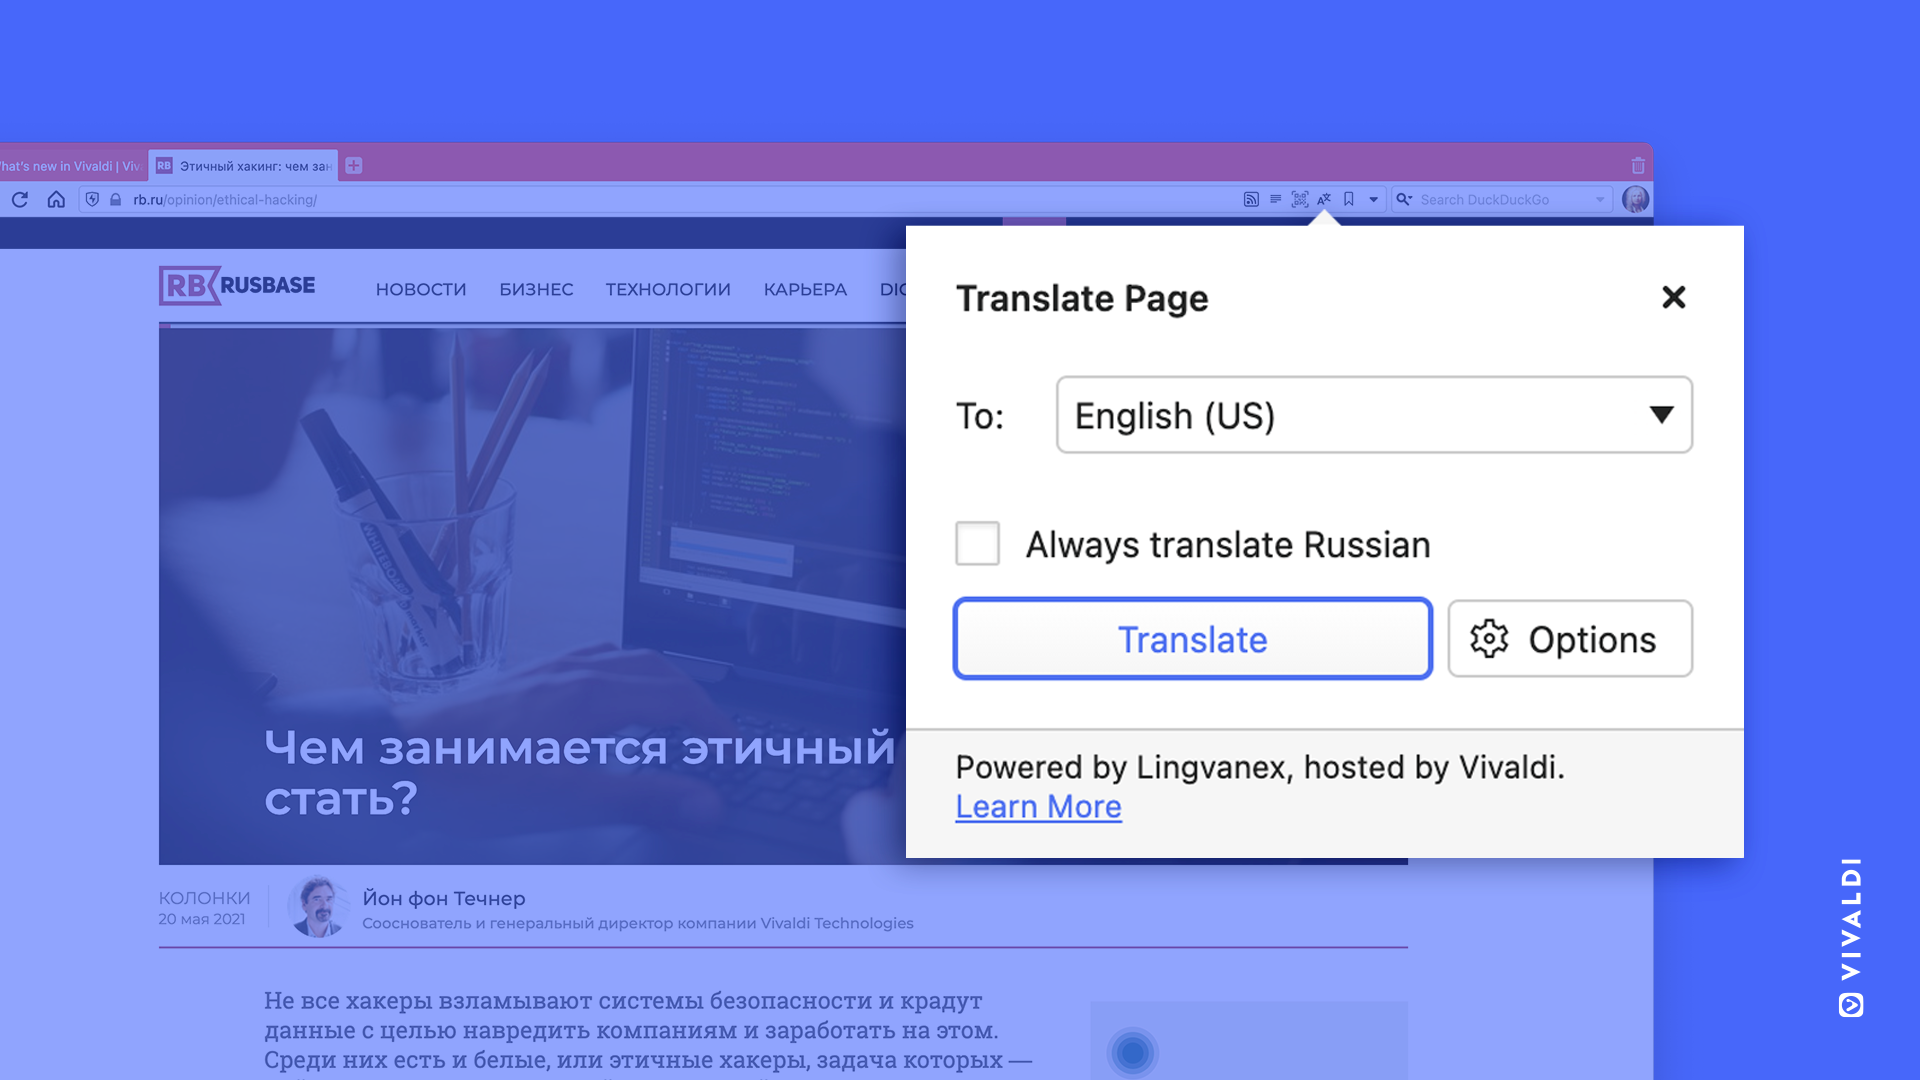
Vivaldi Technologies, разработчик технологий для конфиденциального и безопасного интернет-серфинга, рассказал о масштабном обновлении браузера Vivaldi и внедрении 4 новых функций в версии 4.0. В браузере появится встроенный приватный переводчик веб-страниц, а также бета-версии почтового клиента, календаря и RSS-агрегатора.
Наиболее значимое обновление браузера - встроенный переводчик Vivaldi Translate. Теперь пользователи браузера Vivaldi могут моментально переводить веб-страницы без необходимости установки сторонних расширений, которые передают рекламодателям информацию о запросах пользователей. Vivaldi Translate не сохраняет историю переводов, обеспечивая приватность пользования сервисом, и гарантирует сохранность данных от крупных компаний (Google, Microsoft). Сервис разработан специально для браузера Vivaldi 4.0 компанией Lingvanex, которая специализируется на передовых решениях для машинного перевода. Он размещен на серверах Vivaldi в Исландии.
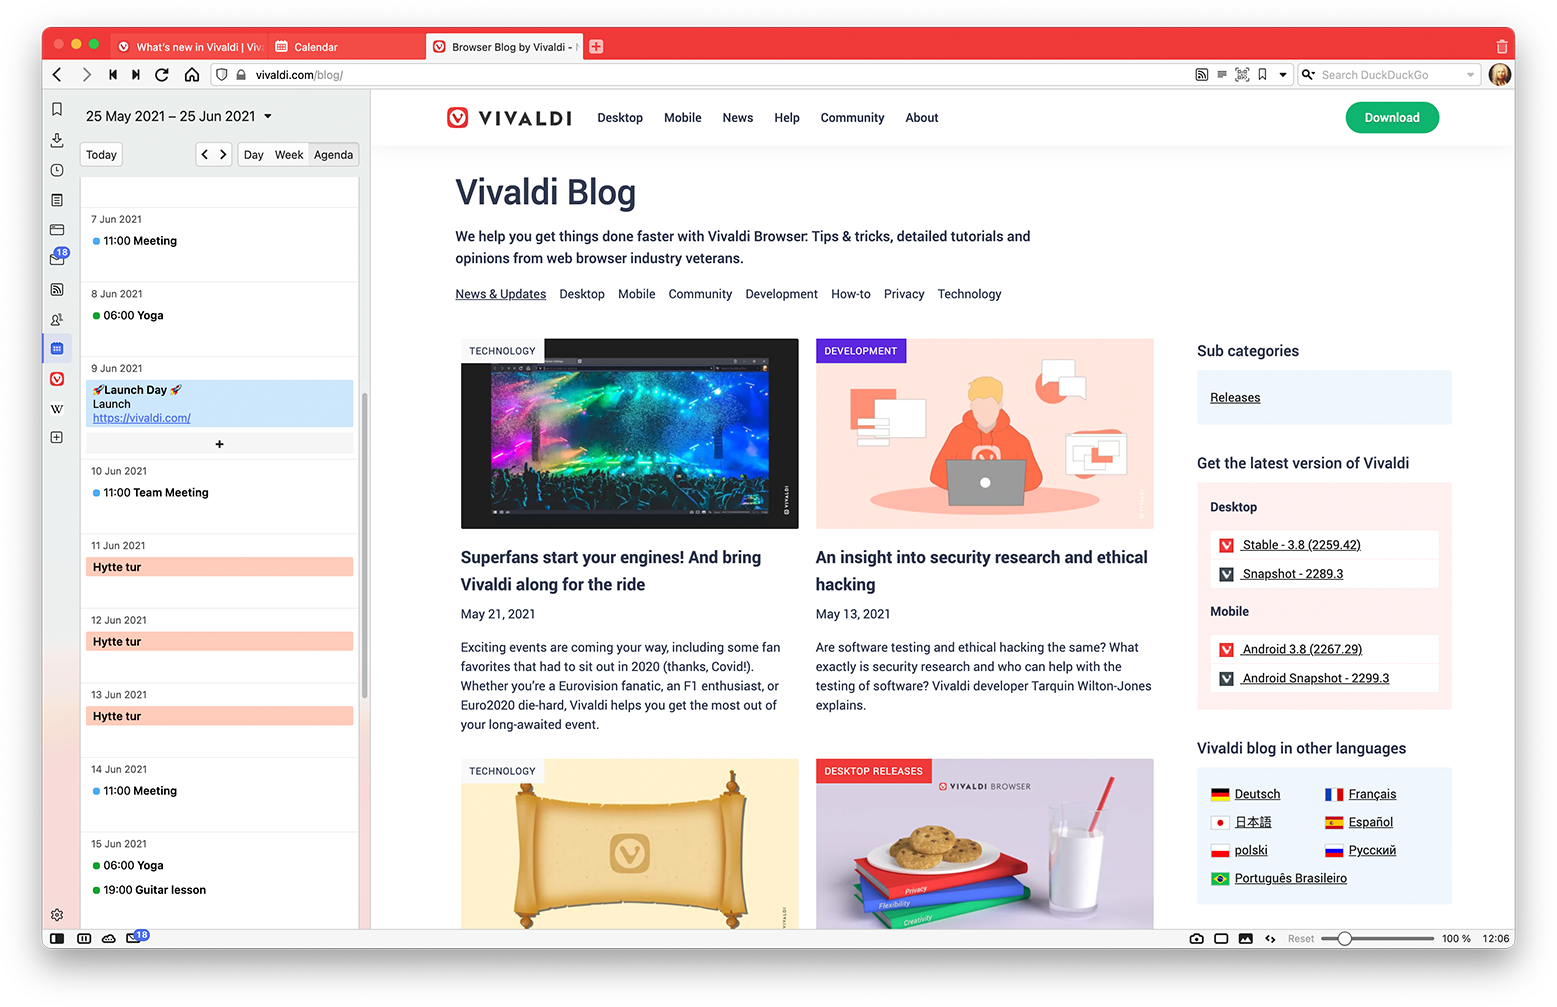
В браузере 4.0 Vivaldi также представила бета версии почтового сервиса Vivaldi Mail, календаря Vivaldi Calendar и собственного RSS-агрегатора Feed Reader. Встроенный почтовый клиент позволяет синхронизировать почтовые ящики и календари пользователя, зарегистрированные в других сервисах, в одном аккаунте. Кроме того, он предлагает удобные функции поиска и сортировки писем и событий в календаре. Пользователи также могут создать новый аккаунт на vivaldi.net или добавить почтовый ящик от сторонних сервисов, таких как Fastmail.

Встроенный календарь Vivaldi Calendar Beta синхронизируется со сторонними календарями (Fastmail, Zimbra, iCloud и др.), или может быть закрытым по желанию пользователя. Календарь имеет три опции просмотра (заголовки событий; заголовки и краткие описания; полный просмотр событий в календаре), удобные фильтры сортировки и навигации по событиям, и возможность создавать задачи.
Vivaldi Feed Reader Beta позволит пользователям просматривать интересный им контент без навязчивой рекламы. RSS-агрегатор от Vivaldi не собирает информацию о предпочтениях своих пользователей, обеспечивая полностью приватный просмотр контента. Feed Reader Beta транслирует контент Youtube каналов и подкастов, на которые подписаны пользователи, без необходимости их посещения. Встроенный в браузер RSS-агрегатор также отображает видео, встраивая их в ленту без сторонних файлов Cookie. Vivaldi 4.0 поддерживает несколько версий RSS и веб-стандарты Atom, поэтому аудио и видеоподкасты отображаются в ленте без задержки.
Объединив ключевые функции в новой версии браузера, Vivaldi позволяет вырваться из замкнутых экосистем мировых IT-гигантов, основа которых - постоянный сбор личной информации.
«Все больше людей во всем мире ищут надежные, многофункциональные альтернативы инструментам, которые предлагают технологические гиганты. Vivaldi удовлетворяет эту потребность, гарантируя приватность пользования сервисами браузера. Vivaldi 4.0 обладает расширенным набором интегрированных функций, которые дадут вам больше контроля над вашими данными и рабочим процессом», — говорит генеральный директор Vivaldi Йон фон Течнер.
Обновление доступно для компьютеров с операционными системами Windows, Mac, Linux и мобильных устройств, работающих на Android (начиная с 5 версии), а также на современных хромбуках.











