



Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

Эксперты рассказали о методе обхода защиты антивирусов от шифровальщиков

В популярных защитных приложениях нашли опасные уязвимости, которые в руках потенциального злоумышленника могут использоваться для обхода защиты от программ-вымогателей (шифровальщиков, ransomware).

О новых векторах атаки рассказали специалисты Люксембургского и Лондонского университетов. По словам исследователей, обнаруженные бреши позволяют обойти функцию защищённых папок, которую предлагают представленные на рынке антивирусные программы.

«Разработчики антивирусных программ стараются максимально обезопасить пользователей, именно поэтому защитный софт является ключевым элементов в борьбе с киберпреступниками. Тем не менее у злоумышленников сегодня гораздо больше ресурсов, мощи и самоотдачи», — объясняет профессор Габриеле Лензини.

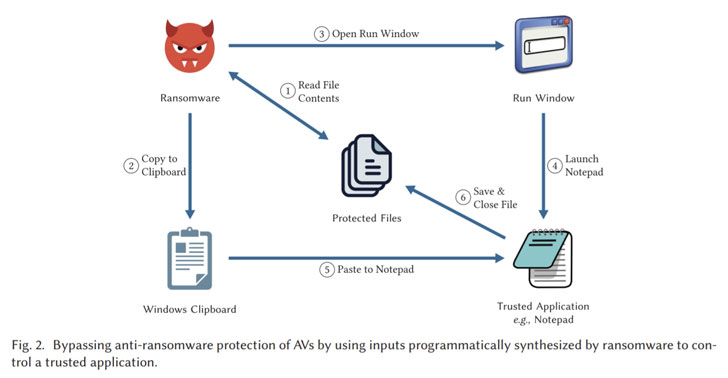
В целом специалисты указывают на возможность использования приложений, у которых есть доступ к защищённым папкам, для изменения хранящихся там файлов. Те же программы-вымогатели могут прибегнуть к этому способу для шифрования данных.

«У небольшого количества приложений, занесённых в "белый список", есть права записи в защищённые файлы. Тем не менее сами эти программы не всегда защищены должным образом. Это подводит нас к способу эксплуатации: вредоносный софт может воспользоваться приложениями из "белого списка" для осуществления вредоносных операций на компьютере жертвы», — отмечают исследователи.


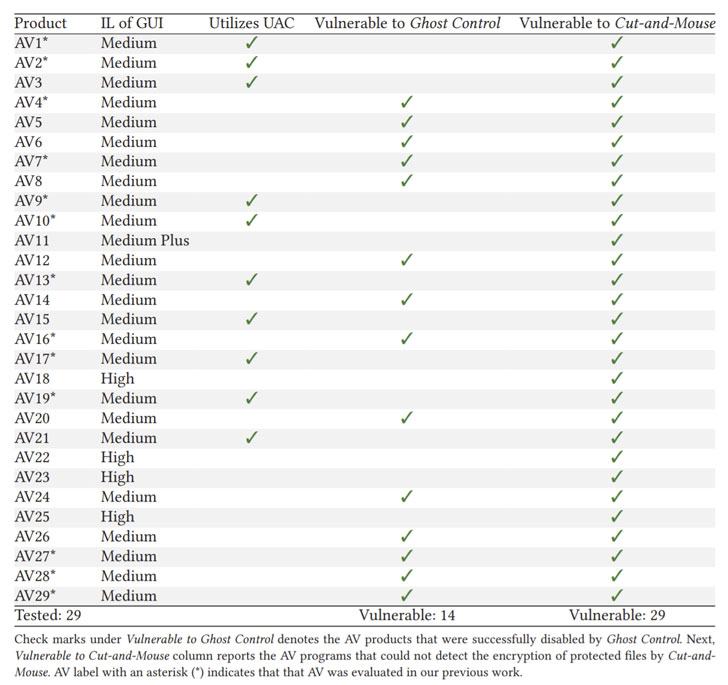
В качестве примера эксперта перечислили встроенные программы — Блокнот Windows и Paint, — которые атакующие могут задействовать в своих кампаниях. Из 29 антивирусных программ, проанализированных в ходе исследования, 14 оказались уязвимы к кибератаке вида Ghost Control.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru