



Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

Девайсы Amazon будут автоматически делиться интернетом юзеров с соседями

С 8 июня 2021 года Amazon активирует функцию своих девайсов, которая будет автоматически делиться частью вашего интернета с соседями. Изменения затронут «умные» колонки Echo, дверной звонок с видеозаписью Ring, камеры Ring Floodlight и Ring Spotlight.

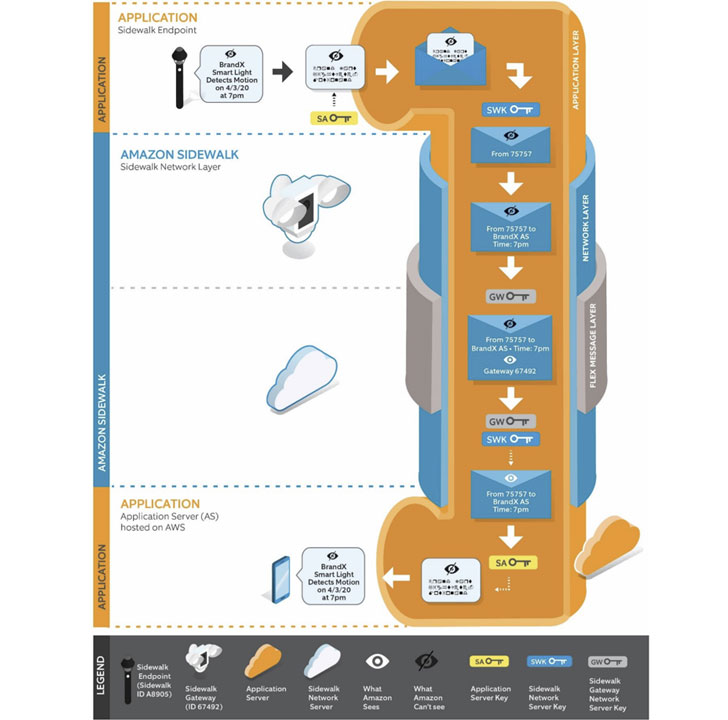
Ещё в сентябре 2019 года Amazon представила систему Sidewalk, которая должна помочь техногиганту построить беспроводную сеть дальнего действия, работающую за счёт комбинирования Bluetooth и частотной манипуляции.

Идея заключается в том, чтобы предоставить устройствам вроде «умных» дверных звонков возможность взаимодействовать друг с другом без привязки к Wi-Fi-сети. Sidewalk в этом случае помогает расширить дальность действия девайсов с низкой пропускной способностью.

При этом Amazon подчеркнула, что разработчики сделали упор на безопасность системы Sidewalk. Например, передаваемые по сети пакеты якобы защищены тремя слоями шифрования.


«Sidewalk защищает конфиденциальность пользователей, ограничивая число метаданных, необходимых для управления сетью», — гласит документация (PDF) Amazon.

Тем не менее Sidewalk вызывает определённые опасения, поскольку никто не отменял уязвимости в реализации беспроводной технологии. В тех же Bluetooth и Wi-Fi часто находят бреши, поэтому никто не даст гарантии, что система от Amazon станет исключением.

Специалисты по защите информации считают, что различные формы кибератак можно использовать для шпионажа за владельцами устройств Amazon. Ситуацию ещё отягощает и автоматическая активация Sidewalk, то есть пользователи должны сознательно выключить функцию, если она им не нужна.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru