



Операторы DarkSide заработали более $90 млн с октября 2020 года

Операторы DarkSide заработали более $90 млн с октября 2020 года

Операторы DarkSide заработали более $90 млн с октября 2020 года

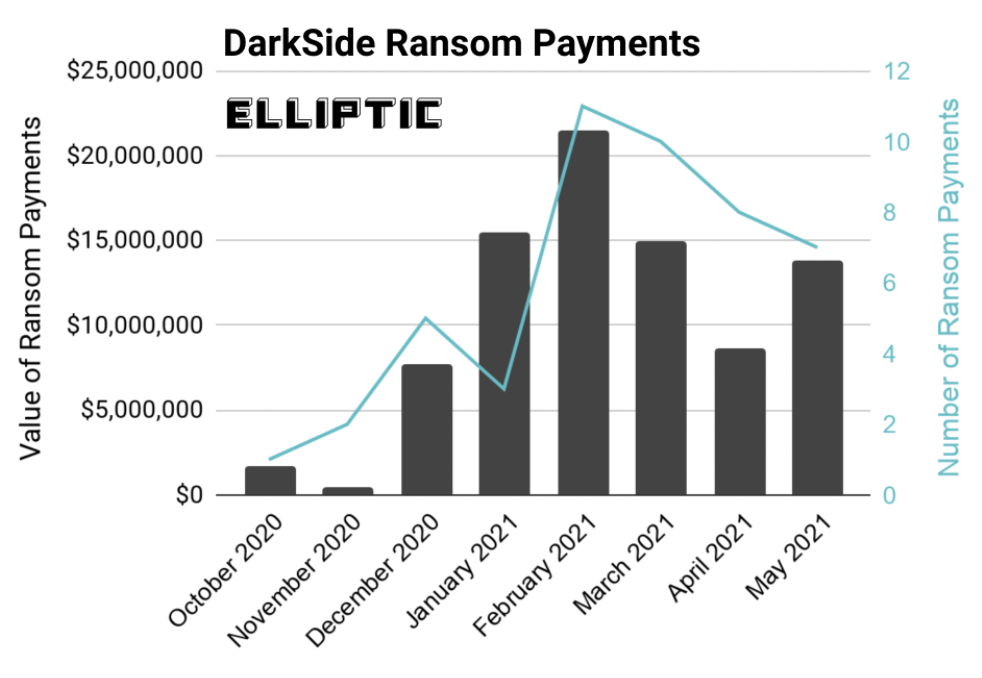
Как подсчитали аналитики из компании Elliptic, стоящие за шифровальщиком Darkside киберпреступники заработали в ходе атак более 90 миллионов долларов. Напомним, что ранее в СМИ ходила информация лишь о $5 млн.

К такой цифре исследователи пришли после проверки Bitcoin-кошельков, которые злоумышленники использовали для получения выкупа на протяжении последних девяти месяцев.

«В общей сложности за счёт выкупа данная киберпреступная группировка заработала более $90 миллионов в биткоинах. По данным DarkTracer, программа-вымогатель DarkSide поразила 99 организаций, а это значит, что приблизительно 47% жертв заплатили выкуп (учитывая, что в среднем злоумышленники требуют $1,9 млн)», — гласит отчёт Elliptic.


Другими словами, вымогатели занимаются действительно прибыльным делом. Если средний выкуп находится в районе $1,9 млн, то даже небольшой процент заплативших жертв вполне «прокормит» киберпреступников.

На днях специалисты компании Fortinet выявили образец вредоносной программы Darkside, который до этого не встречался в «дикой природе». Этот семпл, по словам экспертов, отыскивает информацию о разбиении дисков и действует в системных средах с многозагрузочной конфигурацией.

Также недавно стало известно, что стоящие за Darkside операторы свернули свой RaaS-сервис.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru