



Пользователи iPhone вновь жалуются на календарный спам

Пользователи iPhone вновь жалуются на календарный спам

Пользователи iPhone вновь жалуются на календарный спам

Исследователи из Malwarebytes наблюдают новую волну мошеннического спама в приложениях «Календарь», который особенно досаждает владельцам iPhone. Навязанная подписка на сторонний сервис наполняет программу фейковыми событиями порнографического характера либо алертами о мифических заражениях, от которых предлагается избавиться с помощью платной программы из App Store.

Похожая атака спамеров на iCloud-календарь Apple была зафиксирована в 2016 году. На тот момент на сервисе были приняты защитные меры, которые исправно работали до сих пор. На сей раз злоумышленники изменили тактику — стали через вредоносную рекламу, взломанные сайты WordPress и манипуляции с поисковой выдачей заманивать пользователей на мошеннические страницы со ссылкой для оформления подписки.

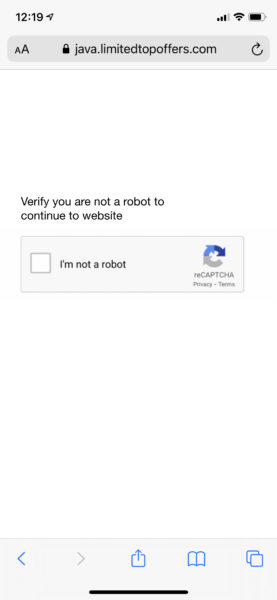
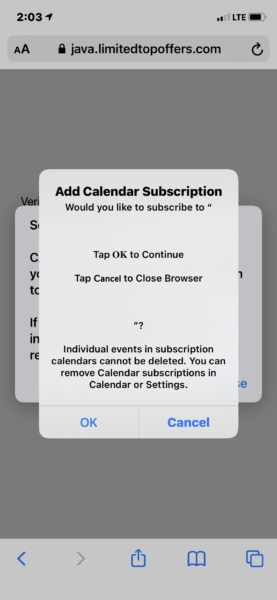
Один из таких шаблонов использует форму CAPTCHA; если потенциальная жертва попытается подтвердить, что она — не робот, в браузере всплывет подсказка, предлагающая добавить подписку в приложение «Календарь».


Обычно в таких случаях сообщение содержит имя календаря, но мошенники оставили это поле пустым в надежде, что пользователь не обратит на это внимания.

Если принять их предложение, на устройстве начнут появляться назойливые предупреждения, провоцирующие жертву открыть ссылку. В настоящее время такие попытки перехода выдают ошибку 404 («данные не найдены»); эксперты полагают, что все эти ссылки привязаны к приложениям в интернет-магазине Apple.

Если отклонить предложение мошенников, в браузере вновь откроется страница с фальшивым тестом CAPTCHA. Повторное его прохождение вызовет то же окно, навязывающее подписку. Активация любой кнопки в этом сообщении повлечет перенаправление на мошенническую страницу, утверждающую, что iPhone заражен или подвергся хакерской атаке.

Здесь также приведена ссылка на «спасительное» приложение в App Store — поддельный клиент VPN или защитную программу. Все эти инструменты, по словам Malwarebytes, существуют в магазине Apple более четырех лет и имеют высокий текущий рейтинг, однако общее количество оценок при этом невелико.

Не исключено, что все они фальшивые, и мошенники их возобновляют после сброса. Такие приложения распространяются по краткосрочной подписке, которая, как правило, стоит дорого — около 9 или 10 долларов в неделю.

Новая мошенническая схема нацелена в основном на пользователей iOS, однако аналогичные попытки замусорить календарь замечены и на платформах — macOS, Windows. Потенциальной жертве могут также предложить фальшивое расширение для браузера (в таких случаях злоумышленники обычно отдают предпочтение Google Chrome).

Поскольку все тревожные алерты мошенников — тривиальный провокационный спам, от него можно избавиться, удалив навязанную безымянную подписку в приложении-календаре. Эксперты также советуют при появлении подозрений не нажимать кнопку «OK», а просто уйти со страницы, закрыв вкладку. Если это сделать не удается, попробуйте нажать «Cancel»; если и это не получится, перезагрузите iPhone.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru