



Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

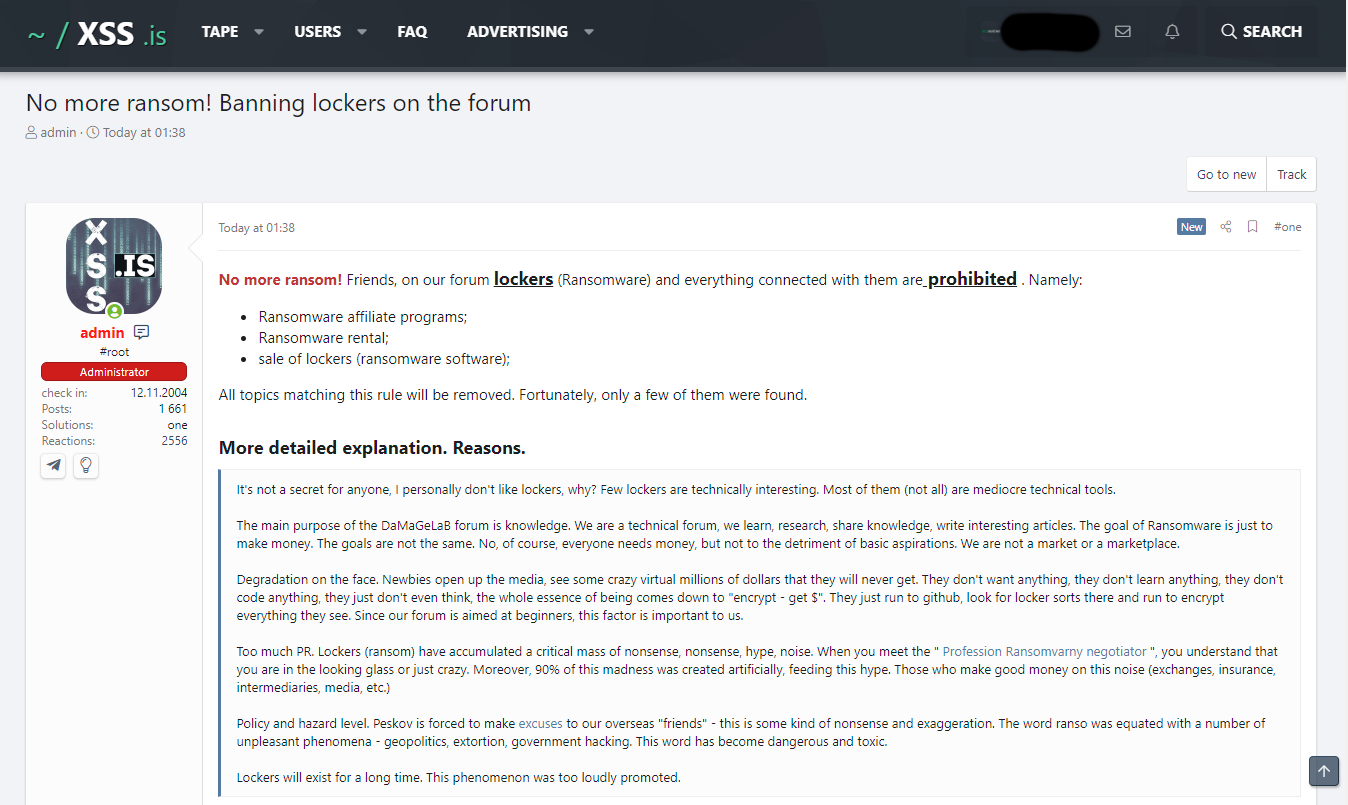
Русскоязычный форум XSS (ранее известный как DaMaGeLab), одна из самых популярных площадок для хакеров, отказался от рекламы программ-вымогателей (шифровальщиков, ransomware). Напомним, что в прошлом XSS был одним из двух форумов, на которых киберпреступники рекламировали свои услуги и нанимали людей для проведения атак.

Как выразились администраторы площадки, «программы-вымогатели достигли предела по части хайпа, шума, бреда и глупости». Именно поэтому XSS отныне запрещает распространять на своих страницах схемы продвижения семейств ransomware.


Как отметили в издании The Record, владельцы XSS приняли решение запретить рекламу вымогателей после недавней кибератаки на крупнейшего оператора трубопроводов США — Colonial Pipeline.

Предположительно, за атакой стоит киберпреступная группировка Darkside, которой удалось установить в сеть Colonial Pipeline программу-вымогатель. Этот инцидент вызвал немало беспокойства в Белом доме.

Власти США прекрасно понимают, что основная реклама шифровальщиков осела на русскоязычных форумах соответствующей тематики. Следовательно, как ожидают отдельные эксперты, недавний инцидент может привести к активным мерам, направленным на ликвидацию хакерских площадок.

Команда администраторов XSS даже решила подстелить соломку и отметила, что главной задачей форума всегда было нести людям знания, а не выступать в качестве площадки для киберпреступников.

К слову, Наталья Касперская высказалась по поводу атаки на Colonial Pipeline. Глава InfoWatch считает, что в кампании вполне могло принимать участие ЦРУ.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru