



Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

Форум XSS забанил рекламу ransomware после атаки на Colonial Pipeline

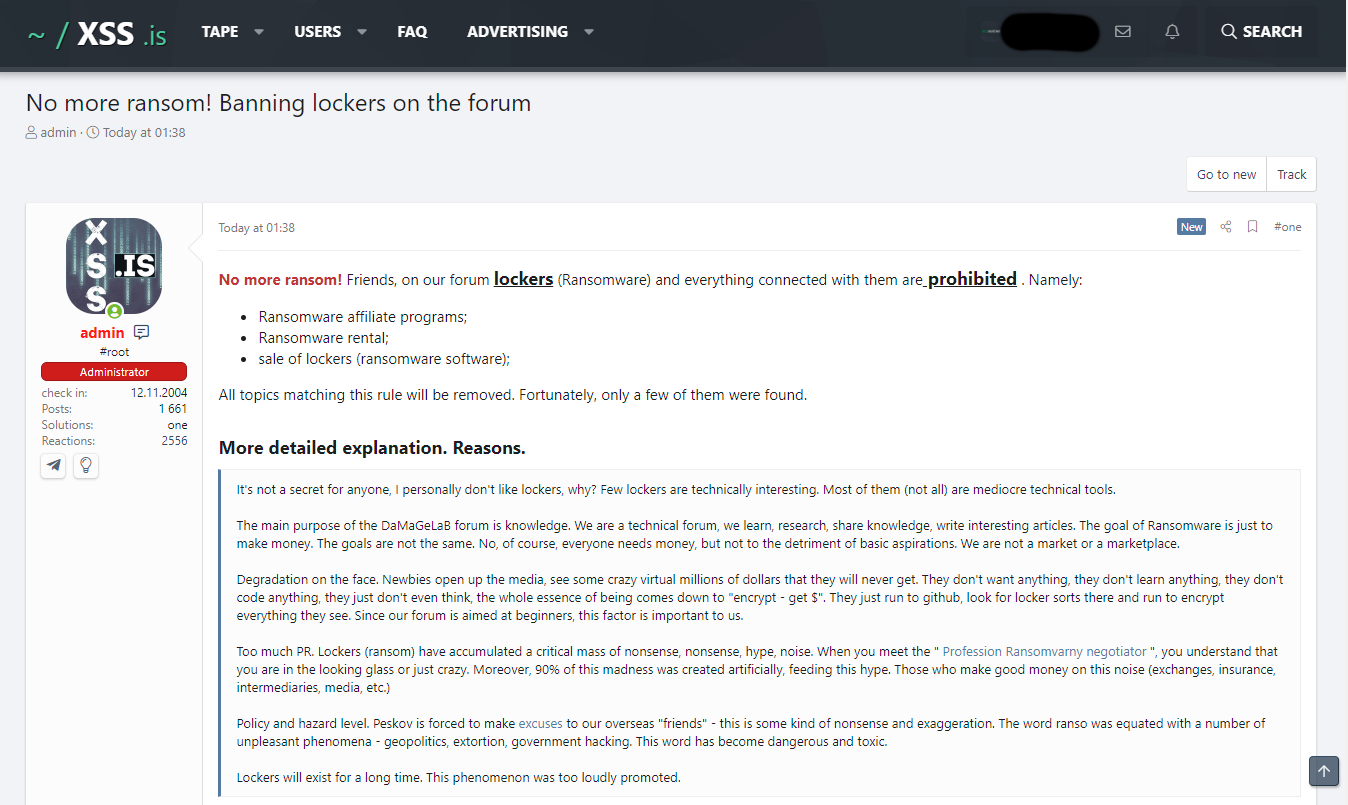
Русскоязычный форум XSS (ранее известный как DaMaGeLab), одна из самых популярных площадок для хакеров, отказался от рекламы программ-вымогателей (шифровальщиков, ransomware). Напомним, что в прошлом XSS был одним из двух форумов, на которых киберпреступники рекламировали свои услуги и нанимали людей для проведения атак.

Как выразились администраторы площадки, «программы-вымогатели достигли предела по части хайпа, шума, бреда и глупости». Именно поэтому XSS отныне запрещает распространять на своих страницах схемы продвижения семейств ransomware.


Как отметили в издании The Record, владельцы XSS приняли решение запретить рекламу вымогателей после недавней кибератаки на крупнейшего оператора трубопроводов США — Colonial Pipeline.

Предположительно, за атакой стоит киберпреступная группировка Darkside, которой удалось установить в сеть Colonial Pipeline программу-вымогатель. Этот инцидент вызвал немало беспокойства в Белом доме.

Власти США прекрасно понимают, что основная реклама шифровальщиков осела на русскоязычных форумах соответствующей тематики. Следовательно, как ожидают отдельные эксперты, недавний инцидент может привести к активным мерам, направленным на ликвидацию хакерских площадок.

Команда администраторов XSS даже решила подстелить соломку и отметила, что главной задачей форума всегда было нести людям знания, а не выступать в качестве площадки для киберпреступников.

К слову, Наталья Касперская высказалась по поводу атаки на Colonial Pipeline. Глава InfoWatch считает, что в кампании вполне могло принимать участие ЦРУ.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru