



В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

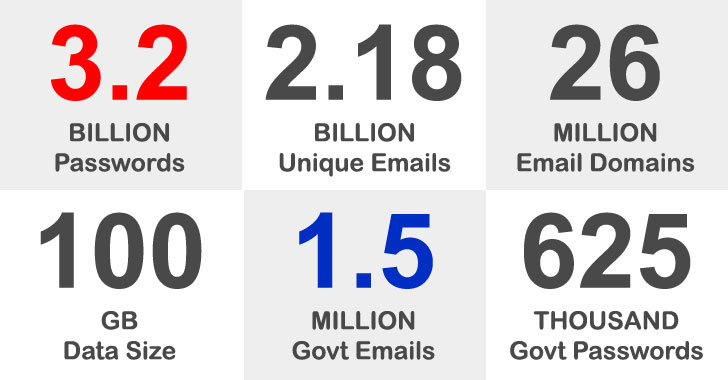
Исследователи проанализировали огромную по масштабам утечку, в которой фигурируют 3,28 миллиардов паролей и 2,28 млрд адресов электронной почты, и обнаружили в ней более полутора миллионов паролей, связанных с государственными имейлами.

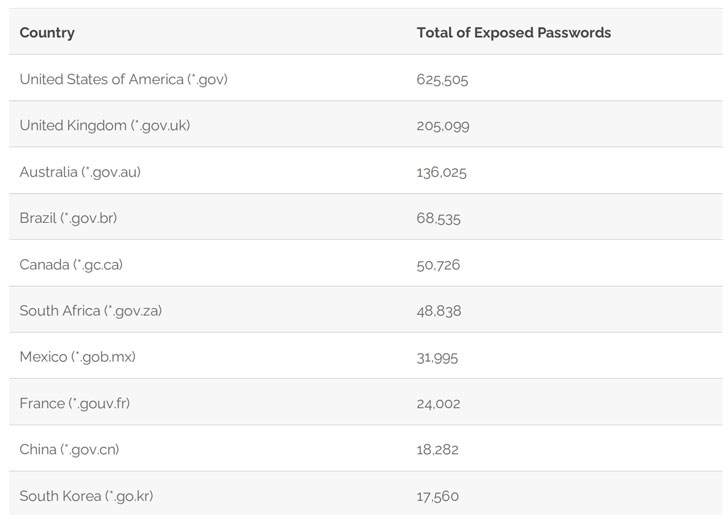
Большая часть скомпрометированных адресов электронной почты из государственного сектора принадлежит властям США (625 505), за ними следуют Великобритания (205 099), Австралия (136 025), Бразилия (68 535) и Канада (50 726).

Речь идёт о 100-гигабайтной базе, получившей имя «COMB21» (Compilation of Many Breaches). Из названия можно понять, что это подборка данных из различных утечек. В феврале какие-то «доброжелатели» бесплатно выложили БД на одном из форумов для киберпреступников.

Эксперты подчёркивают, что наличие в общем доступе данных электронных ящиков государственного сектора вовсе не означает, что сами госсистемы были скомпрометированы. Злоумышленники смогли получить пароли благодаря взлому хешей, а ранее учётные данные попали в руки преступников после фишинговых атак, кибершпионажа и благодаря незащищённым соединениям.


Утечка по американскому государственному сектору распределилась следующим образом:

  • state.gov (29 144);
  • va.gov (28 937);
  • dhs.gov (21 575);
  • nasa.gov (15 665);
  • irs.gov (10 480);
  • cdc.gov (8 904);
  • usdoj.gov (8 857);
  • ssa.gov (8 747);
  • usps.gov (8 205);
  • epa.gov (7 986).

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru