



Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

Smart Fraud Detection теперь борется с фродом в бонусных системах

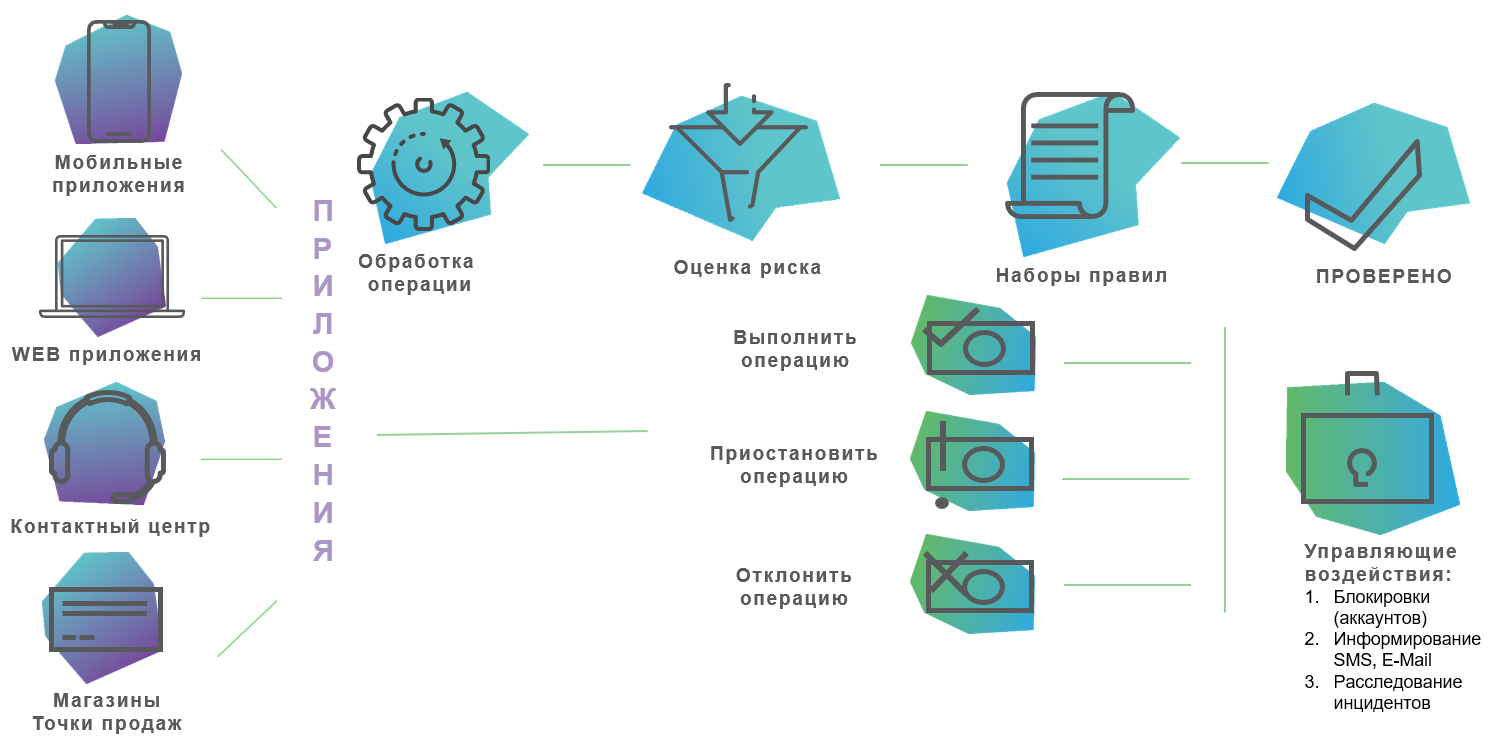
Компания Фаззи Лоджик Лабс представила новую функцию антифрод системы Smart Fraud Detection для борьбы с мошенничеством в бонусных системах и с картами лояльности. Решение основано на сочетании метода правил, машинного обучения и работе с профилями объектов.

Правила настраиваются по маркированию подозрительной активности или известными шаблонам атак используя параметры конкретных действий клиента и/или сотрудника и анализ динамически рассчитываемых объектов. Методы машинного обучения позволяют эффективно выявлять аномалии в поведении клиентов и сотрудников организации, не требуя длительной настройки и поддержки, автоматически адаптируются к изменяющемся шаблонам атак злоумышленников.

Работа с динамическими профилями включает в себя объекты хранения для описания неограниченного количества элементов и и массивы максимального количества/заданной глубины данных. Это позволяет:

  • строить профили объектов: пользователь, пользовательское устройство, карта, геолокация события, сотрудник, магазин, вид покупки и т.п.;
  • отслеживать типичные и нетипичные параметры, наиболее важные и частые взаимодействия между объектами;
  • профилировать на основании операций с «движением баллов» и прочих событий (например, изменение персональных данных, регистрация мобильного приложения).

Для защиты программ лояльности крупных ритейлеров, банков, девелоперов, компания Фаззи Лоджик Лабс использует отработанные технологии для контроля внешнего и внутреннего мошенничества в финансовом секторе. Атаки на программы лояльности не менее разнообразны и изощренны, чем мошенничество в банковских системах. В них задействованы не только внешние «акторы», но и, во многих случаях, сами сотрудники организации.

Недавно мы писали, что разработчики добавили в Smart Fraud Detection дополнительные параметры транзакции.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru