



Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Атаки Avaddon: создатели шифровальщиков всё ещё поддерживают Windows XP

Новая версия шифровальщика, замеченная в кибератаках не так давно, показала, насколько важно для авторов программ-вымогателей поддерживать устаревшую систему Windows XP, даже если сама Microsoft давно от неё отказалась.

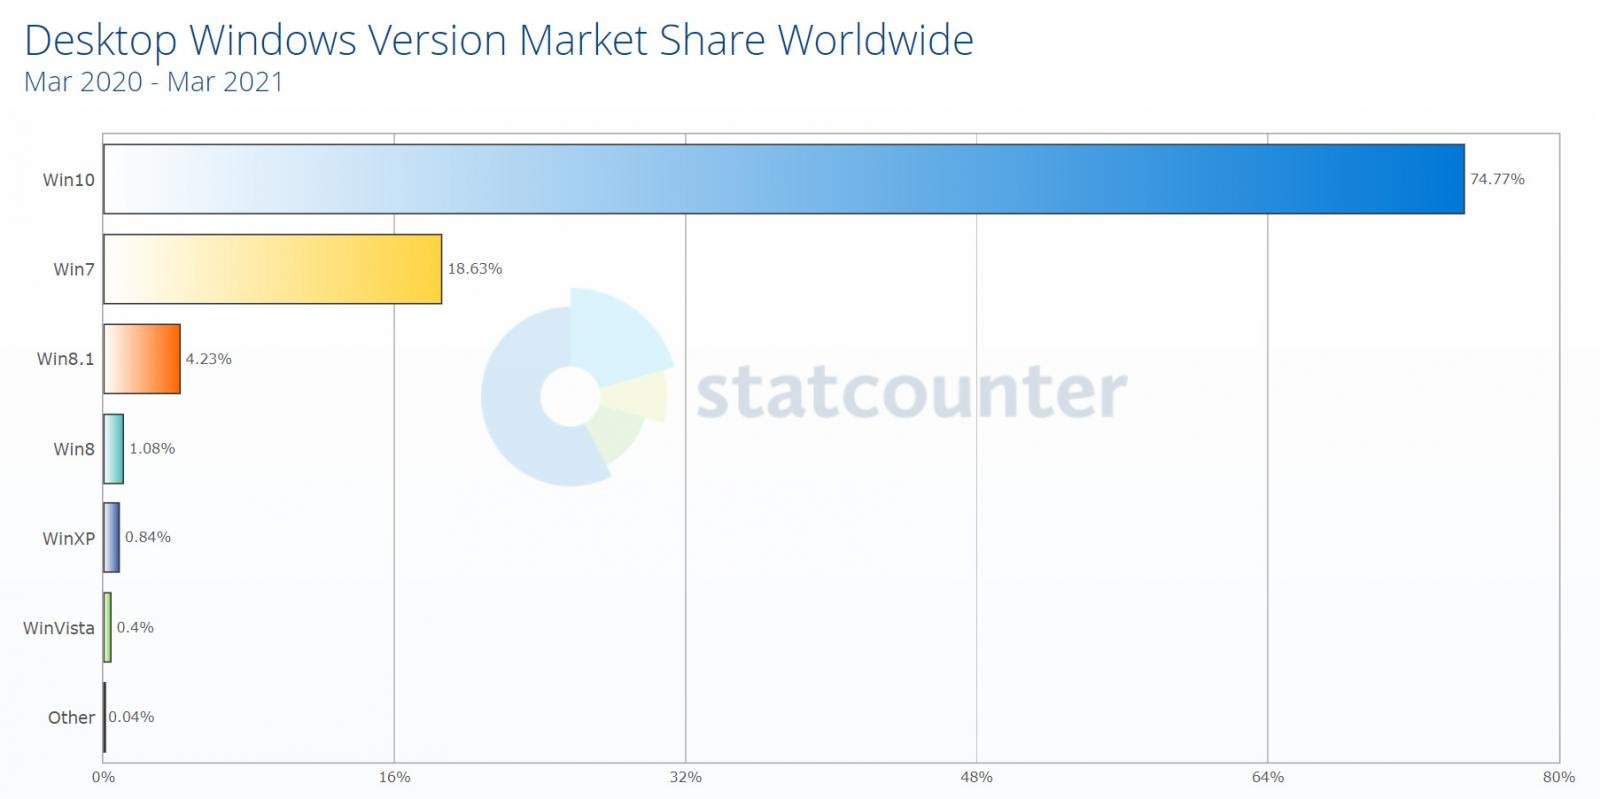
Срок жизни Windows XP подошёл к концу 8 апреля 2014 года, однако эту версию операционной системы по сей день используют чаще, чем ту же Windows Vista. По крайней мере, такую статистику приводят аналитики StatCounter.

По данным StatCounter, Windows XP занимает 0,84% от общего числа установленных в настоящее время систем Windows. Этот процент приблизительно в два раза превышает аналогичный показатель у Windows Vista.


Скорее всего, причина использования этой версии ОС кроется в привязанности к определённым устаревшим приложениям. Если разработчик не выпускал софт, адаптированный под следующие релизы Windows, то людей вполне можно понять.

И тут самое интересное: поскольку процент использующих Windows XP организаций достаточно ощутим, операторы программ-вымогателей должны непременно подстраивать свои зловреды под эту ОС. И это продемонстрировала новая версия шифровальщика Avaddon.

Как показал анализ команды MalwareHunterTeam, пойманный на просторах Сети вымогатель предназначается специально для атак на устройства, работающие под управлением Windows XP. Специалисты компании Emsisoft считают, что операторам шифровальщика играет на руку отсутствие поддержки устаревшей ОС.

«Злоумышленники не могут использовать Visual Studio 2019 для компиляции в Windows XP, им нужно брать Visual Studio 2017. Проблема в том, что если вы хотите использовать современные возможности C++, вам нужен новый компилятор», — пояснили эксперты.

Именно по этим причинам, по словам исследователей, Emsisoft не адаптирует свои дешифраторы под системы Windows XP.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru