



Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

Ещё одну критическую уязвимость нашли в платформе Orion от SolarWinds

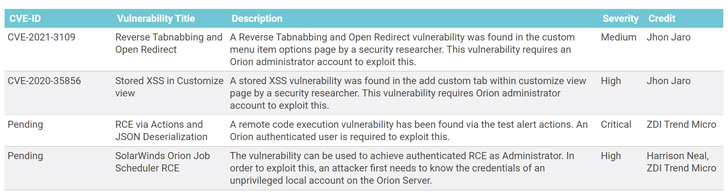
Компания SolarWinds, разрабатывающая промышленное программное обеспечение для управления ИТ-системами и инфраструктурой, устранила ещё четыре уязвимости в своём инструменте для сетевого мониторинга — Orion. Две пропатченные бреши позволяли аутентифицированному злоумышленнику выполнить код удалённо.

Наиболее опасная дыра в Orion затрагивает JSON-десериализацию и позволяет выполнить произвольный код с помощью функции тестирования предупреждающих уведомлений, реализованной в Orion Web Console.

Проблемная функция позволяет пользователям симулировать сетевые события (например, не отвечающий на действия сервер) и настраивать реагирующие на них уведомления. Выявленная уязвимость получила статус критической.

Ещё одна брешь дотянула лишь до высокой степени опасности, с её помощью атакующий может удалённо выполнить код в Orion Job Scheduler.

«Чтобы использовать эту дыру в атаке, злоумышленнику придётся сначала выкрасть учётные данные локального аккаунта с низкими правами», — говорится в официальном заявлении SolarWinds.


Помимо этого, разработчики избавились ещё от двух проблем безопасности, одна из которых представляла межсайтовый скриптинг (XSS, CVE-2020-35856), а вторая — позволяла поставить открытый редирект (CVE-2021-3109). Для их эксплуатации необходимо располагать доступ к аккаунту администратора.

В начале месяца мы писали, что SolarWinds пропатчила ещё три опасные уязвимости в Orion и Serv-U FTP.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru