



Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Таинственная группа киберпреступников использовала по меньшей мере 11 уязвимостей нулевого дня (0-day) в ходе хорошо подготовленной операции, затронувшей в 2020 году пользователей Android, iOS и Windows. О сложных кибератаках рассказала команда Google.

Интересно, что злоумышленники разнесли две свои кампании по времени: первая прошла в феврале 2020 года, а вторая — уже в октябре. Непонятно, для чего нужен был такой перерыв, но известно, что атакующие пытались заманить жертв на специальные сайты, перенаправлявшие их на серверы преступников.

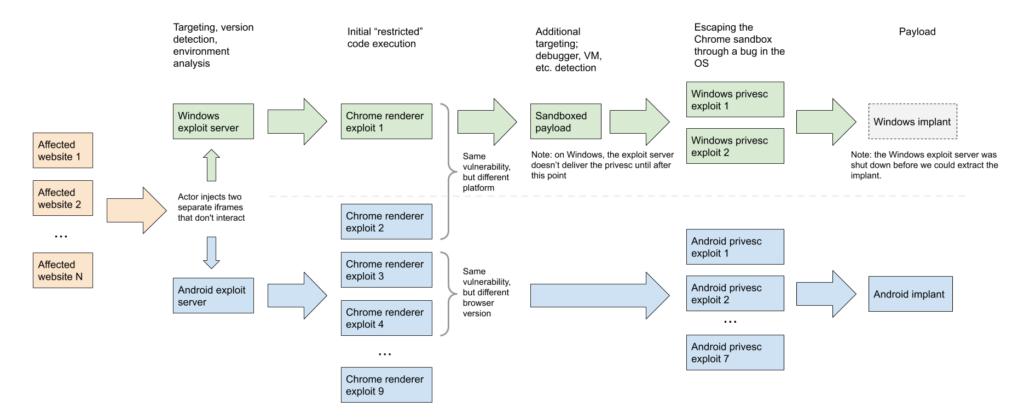
Там пользователей ждала эксплуатация целой цепочки различных уязвимостей, связанных между собой. Набор багов позволял атакующим проникнуть в систему жертвы, выбраться из песочницы браузера и повысить права в системе.

При этом в атаках злоумышленники не всегда рассчитывали на 0-day, а скорее комбинировали их с известными дырами, для которых разработчики уже выпустили патчи. Но самое крутое в исполнении киберпреступников — возможность на лету менять 0-day баги, если один из них патчился производителем.

На действия хорошо подготовленных и организованных атакующих обратили внимание в Google. Команда безопасности даже опубликовала отчёт, описывающий кампании преступников. Из эксплуатируемых хакерами 0-day можно отметить следующие бреши:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020 года);
  • CVE-2020-0938 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1020 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1027 – CSRSS-дыра в Windows (устранена в апреле 2020 года).


Google пока затрудняется сказать, кто же стоит за столь сложными атаками. Удивительно, что эти кибероперации пока даже не приписали российским властям.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru