



Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Проект WeLeakInfo слил данные покупателей взломанных аккаунтов

Прошло чуть больше года с момента ликвидации сайта WeLeakInfo[.]com, попавшего в поле зрения ФБР. За время своего существования проект успел продать доступ более чем к 12 миллиардам имён пользователей и паролей. Теперь же представители WeLeakInfo по иронии судьбы допустили утечку данных своих клиентов.

Как сообщил Брайан Кребс, повторная регистрация домена позволила некоему злоумышленнику украсть и опубликовать информацию о 24 тыс. клиентов WeLeakInfo, которые оплачивали банковскими картами доступ к скомпрометированным учётным данным.

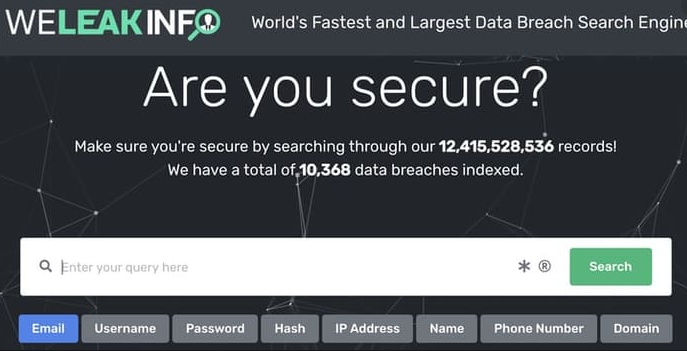
Последние несколько лет площадка WeLeakInfo по праву считалась одним из крупнейших источников взломанных паролей. Например, прокуроры отмечали, что проект располагает более 10 000 утечек, в которых фигурировали более 12 млрд записей.

WeLeakInfo предоставлял платный доступ к реальным именам, адресам электронной почты, логинам, телефонным номерам и паролям. Всех этих сведений вполне хватало, чтобы получить полный контроль над учётной записью ничего не подозревающего пользователя.

Покупатели даже могли ввести адрес электронной почты и посмотреть, какие аккаунты оформлены на него. Или, например, ввести пароль и посмотреть, к каким учёткам он подходит.


Однако теперь клиентов WeLeakInfo настигла та же участь. Данные около 24 тыс. покупателей взломанных аккаунтов просочились в Сеть. Их опубликовал на форуме Raidforums пользователь под ником «pompompurin».

Как пояснил сам pompompurin, ему удалось добраться до информации после того, как срок действия одного из доменов WeLeakInfo подошёл к концу. ФБР упустило это из виду, а находчивому исследователю удалось зарегистрировать этот домен заново.

Специалисты Flashpoint изучили размещённую базу данных и отметили, что та частично включает данные банковских карт клиентов WeLeakInfo, а также их полные имена, адреса электронной почты, телефонные номера и даже адреса проживания.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru