



Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

На Google Play обнаружены девять приложений с кодом Clast82, загружающим троянов AlienBot и mRAT. Обойти защитные механизмы интернет-магазина злоумышленникам помогло несколько уловок, в том числе использование репозиториев на GitHub и облачного сервиса Firebase. Узнав о новой неприятной находке, Google удалила зараженные программы из доступа.

Проведенный в Check Point Software анализ показал, что Clast82, добавленный в  легитимное приложение, умеет скрывать свое вредоносное поведение во время проверки на Google Play. В этом ему помогает параметр, присланный в конфигурационном файле с C2-сервера, к которому загрузчик обращается через Firebase. Значение параметра false запрещает ему выполнять основную задачу, значение true, получаемое после публикации зараженного приложения в магазине, дает «зеленый свет» на загрузку целевого APK по указанной ссылке.

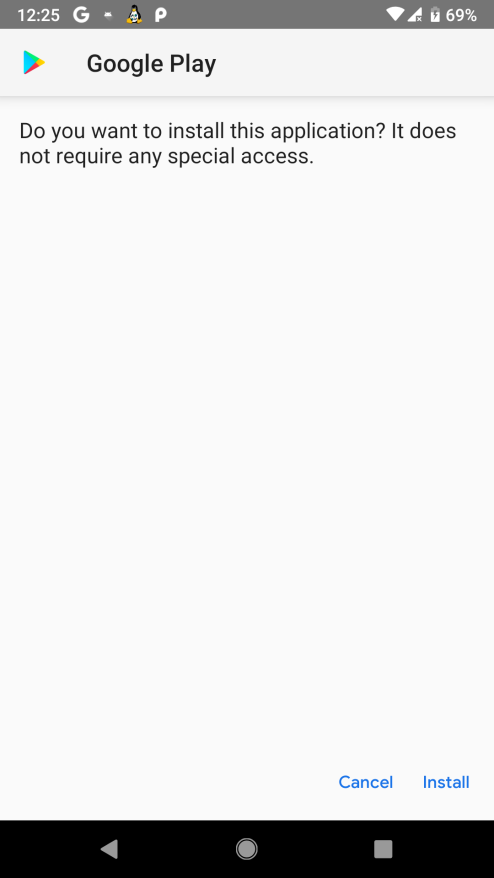
Полезная нагрузка при этом хранится на GitHub. Если опция загрузки приложений из неизвестных источников на Android отключена, Clast82 каждые пять минут отображает жертве поддельное сообщение сервисов Google Play, убеждая ее разрешить установку.


Как оказалось, конечной целью операторов Clast82 являлась загрузка и запуск шпиона mRAT либо банковского трояна AlienBot. Последний не только ворует учетные данные и 2FA-коды из клиентов финансовых организаций, но также открывает удаленный доступ к Android-устройству, который злоумышленники могут использовать, например, для запуска TeamViewer. В ходе тестирования аналитики насчитали более 100 уникальных образцов AlienBot, загружаемых с помощью Clast82.

Код этого загрузчика был выявлен в следующих легитимных opensource-приложениях:

  • Cake VPN 
  • Pacific VPN 
  • eVPN
  • BeatPlayer
  • QR/Barcode Scanner MAX 
  • Music Player 
  • tooltipnatorlibrary 
  • QRecorder

Примечательно, что под каждую модификацию злоумышленники создавали поддельный аккаунт разработчика на Google Play и соответствующий репозиторий на GitHub. Однако эта дополнительная мера защиты оказалась шита белыми нитками: все аккаунты разработчика были зарегистрированы под одним и тем же адресом Gmail.

Специалисты Check Point передали в Google результаты исследования 28 января. Девятого февраля они получили ответ, подтверждающий удаление всех заряженных Clast82 приложений из интернет-магазина. 

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru