



Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

Загрузчик троянов проник в Google Play, прикрывшись GitHub и Firebase

На Google Play обнаружены девять приложений с кодом Clast82, загружающим троянов AlienBot и mRAT. Обойти защитные механизмы интернет-магазина злоумышленникам помогло несколько уловок, в том числе использование репозиториев на GitHub и облачного сервиса Firebase. Узнав о новой неприятной находке, Google удалила зараженные программы из доступа.

Проведенный в Check Point Software анализ показал, что Clast82, добавленный в  легитимное приложение, умеет скрывать свое вредоносное поведение во время проверки на Google Play. В этом ему помогает параметр, присланный в конфигурационном файле с C2-сервера, к которому загрузчик обращается через Firebase. Значение параметра false запрещает ему выполнять основную задачу, значение true, получаемое после публикации зараженного приложения в магазине, дает «зеленый свет» на загрузку целевого APK по указанной ссылке.

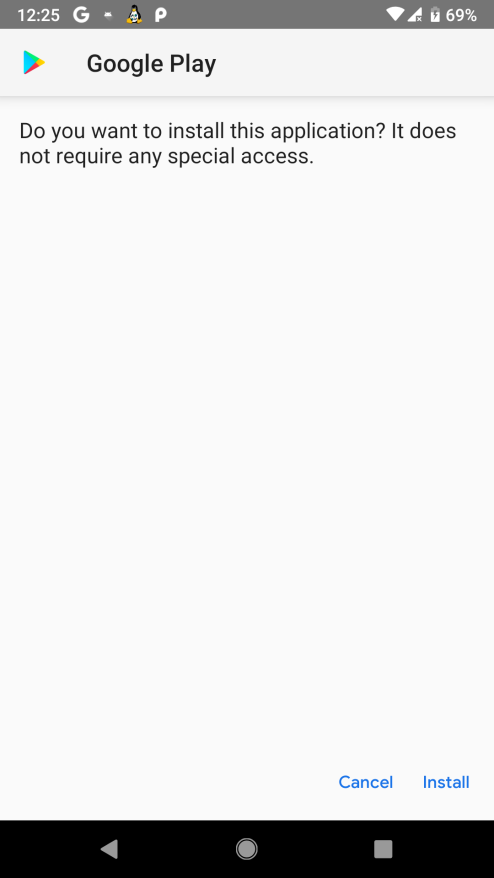
Полезная нагрузка при этом хранится на GitHub. Если опция загрузки приложений из неизвестных источников на Android отключена, Clast82 каждые пять минут отображает жертве поддельное сообщение сервисов Google Play, убеждая ее разрешить установку.


Как оказалось, конечной целью операторов Clast82 являлась загрузка и запуск шпиона mRAT либо банковского трояна AlienBot. Последний не только ворует учетные данные и 2FA-коды из клиентов финансовых организаций, но также открывает удаленный доступ к Android-устройству, который злоумышленники могут использовать, например, для запуска TeamViewer. В ходе тестирования аналитики насчитали более 100 уникальных образцов AlienBot, загружаемых с помощью Clast82.

Код этого загрузчика был выявлен в следующих легитимных opensource-приложениях:

  • Cake VPN 
  • Pacific VPN 
  • eVPN
  • BeatPlayer
  • QR/Barcode Scanner MAX 
  • Music Player 
  • tooltipnatorlibrary 
  • QRecorder

Примечательно, что под каждую модификацию злоумышленники создавали поддельный аккаунт разработчика на Google Play и соответствующий репозиторий на GitHub. Однако эта дополнительная мера защиты оказалась шита белыми нитками: все аккаунты разработчика были зарегистрированы под одним и тем же адресом Gmail.

Специалисты Check Point передали в Google результаты исследования 28 января. Девятого февраля они получили ответ, подтверждающий удаление всех заряженных Clast82 приложений из интернет-магазина. 

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru