



По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

По стопам Windows: Linux Mint будет принудительно устанавливать апдейты

Разработчики бесплатного дистрибутива Linux Mint решили пойти по стопам Windows и ужесточить контроль над обновлениями версий операционной системы. А всё из-за того, что пользователи крайне беспечно относятся к апдейтам.

При изучении привычек пользователей Linux Mint команда разработчиков дистрибутива пришла к выводу, что первые не склонны регулярно обновлять версию ОС. И речь идёт не просто о периодическом пропуске выходящих патчей, а об использовании неподдерживаемых версий ОС больше года.

Например, в блоге есть информация о том, что многие устройства по сей день работают на Linux Mint 17.x, а эту версию разработчики не поддерживают с апреля 2019 года.

Такое положение дел подтверждает, что пользователи Linux не всегда ответственны, когда речь заходит о регулярном патчинге. Возможно, это отчасти связано с тем, что они верят в свою неуязвимость перед вредоносными программами и стандартными кибератаками.

Тем не менее разработчики Linux Mint признали и свою ошибку — пользователям не напоминают об установке обновлений и не подталкивают к апдейту системы. Но теперь всё изменится, согласно новому посту в блоге Linux Mint.

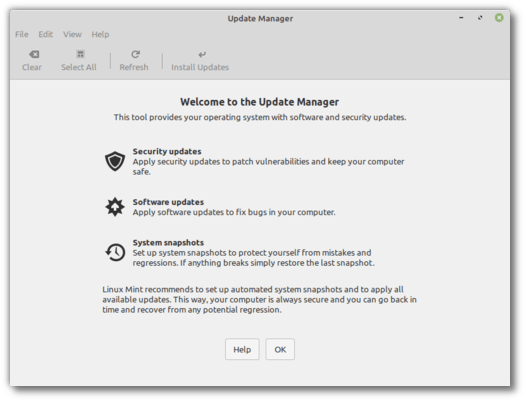
Менеджер обновлений отныне будет уведомлять пользователей о наличии патчей, которые желательно установить. Более того, в некоторых случаях, согласно посту, апдейты будут инсталлироваться в принудительном порядке.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru