



Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Исследователи из Cisco Talos выявили новую вредоносную кампанию, нацеленную на кражу учетных данных из приложений с помощью программы-шпиона Masslogger. Новый вариант трояна распространяется через спам-письма с вредоносным вложением. Для обхода средств защиты злоумышленники используют многоступенчатый способ заражения, обфускацию и выполняемые в памяти скрипты-загрузчики.

Вредоносные рассылки в рамках текущей кампании эксперты наблюдают с середины января. Судя по оформлению спам-сообщений, эти атаки направлены против организаций в Турции, Латвии и Италии.

Похожие email-рассылки исследователи зафиксировали в апреле и осенью прошлого года. Вредоносные письма распространялись также на территории Болгарии, Венгрии, Румынии, Испании и Эстонии, но целевая полезная нагрузка была иной — похитители информации AgentTesla и Formbook или инструмент удаленного администрирования AsyncRAT.

В данном случае конечной целью email-атаки является установка на Windows варианта шпионской программы Masslogger. Этот написанный на .NET троян появился на черном рынке почти год назад. Он обладает функциональностью инфостилера и кейлоггера и способен выводить краденые данные по каналам SMTP, FTP или HTTP.

В обнаруженных Cisco образцах опция регистрации клавиатурного ввода оказалась отключенной. Анализ показал, что обновленный Masslogger способен воровать пароли из Microsoft Outlook, Thunderbird, FoxMail, NordVPN, FTP-клиента FileZilla, мессенджеров Discord и Pidgin, а также QQ Browser, Firefox и браузеров на основе Chromium.

Распространяемые злоумышленниками разноязычные email-сообщения обычно имитируют деловую переписку: предлагают подписать договор о взаимопонимании, ознакомиться с результатами опроса клиентов или утвердить техническую документацию, поставив подпись.

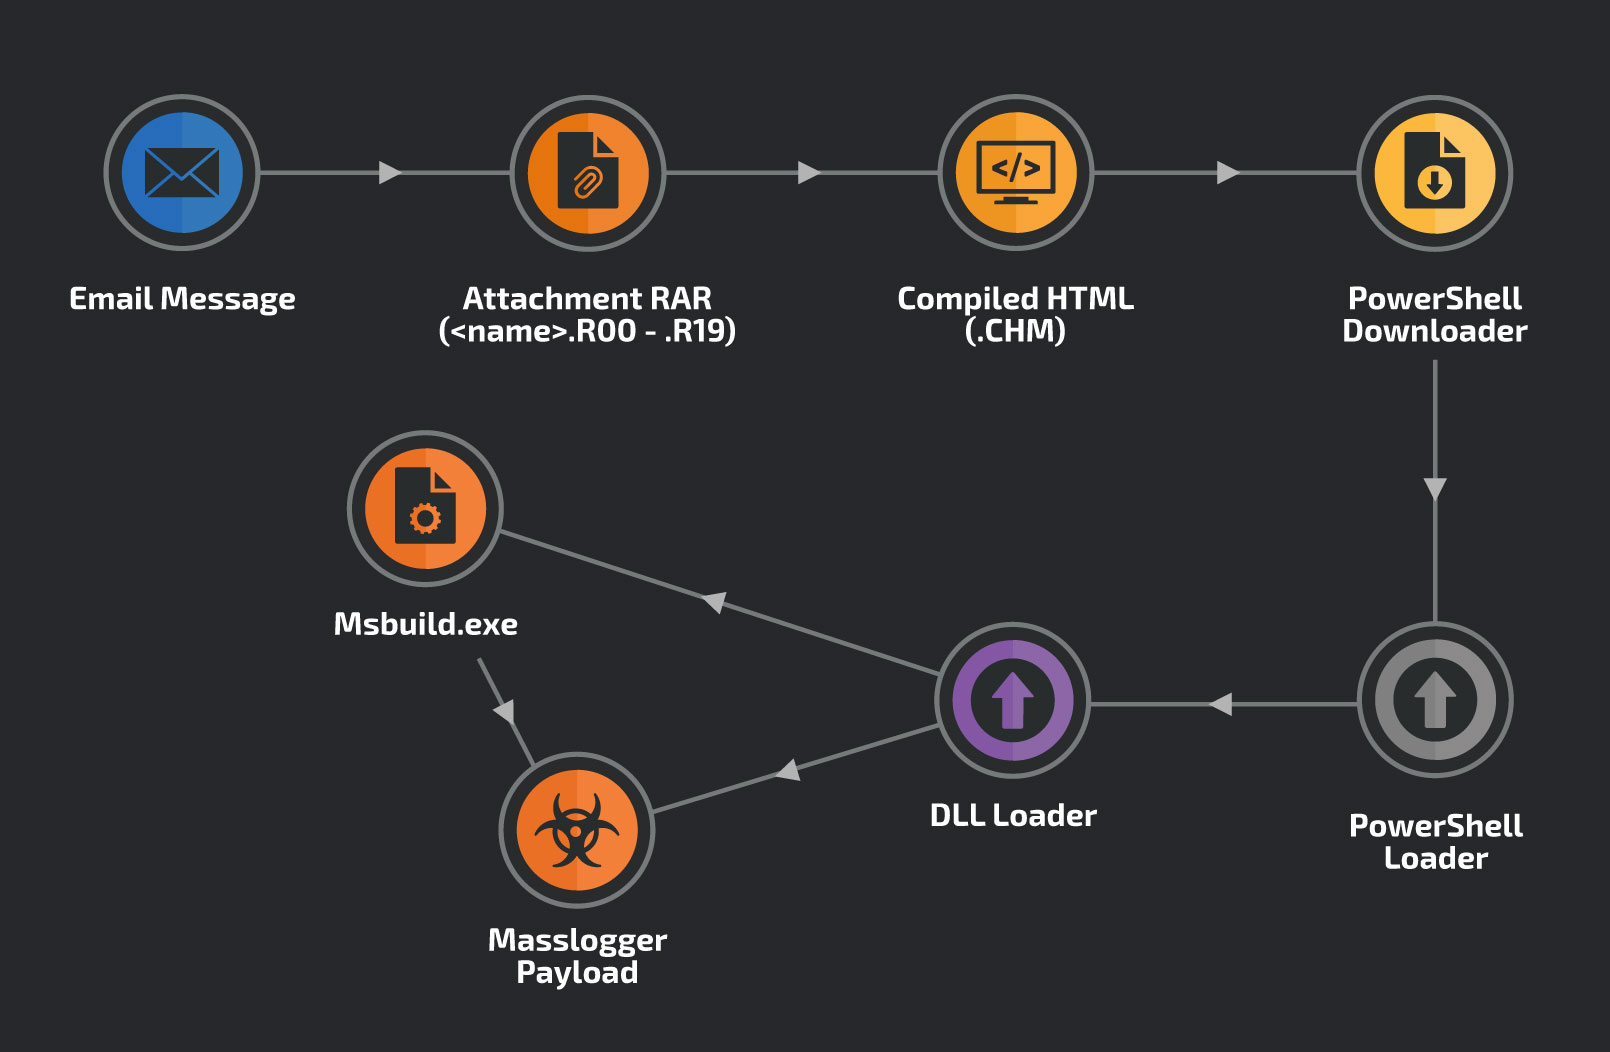
Прикрепленный к письму RAR-файл не снабжен традиционным расширением (.rar), а помечен как часть архива (отдельный том): расширение строится по схеме Rxx, где xx — числа от 00 до 99. По всей видимости, эта уловка используется для обхода простейших фильтров, настроенных на отсев файлов с расширением .rar.

Вложенный архив содержит единственный файл с расширением .chm — этот формат обычно используется для вывода справки о программах, работающих на Windows. Такие файлы могут содержать текст, изображения и гиперссылки.

При открытии вредоносного CHM-файла пользователю отображается страница-заглушка:


Декомпиляция CHM-файла выявила JavaScript-сценарий, предназначенный для создания HTML-страницы, код которой содержит объект ActiveX с PowerShell-скриптом. При запуске этот сценарий загружает со стороннего сервера еще один скрипт PowerShell — дроппер Masslogger.


Злоумышленники, видимо, используют многоступенчатую схему доставки вредоноса с целью уберечь его от обнаружения. В то же время такая тактика, по мнению экспертов, повышает шансы защитников на разрыв цепочки заражения на каком-либо этапе.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru