



Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Исследователи из Cisco Talos выявили новую вредоносную кампанию, нацеленную на кражу учетных данных из приложений с помощью программы-шпиона Masslogger. Новый вариант трояна распространяется через спам-письма с вредоносным вложением. Для обхода средств защиты злоумышленники используют многоступенчатый способ заражения, обфускацию и выполняемые в памяти скрипты-загрузчики.

Вредоносные рассылки в рамках текущей кампании эксперты наблюдают с середины января. Судя по оформлению спам-сообщений, эти атаки направлены против организаций в Турции, Латвии и Италии.

Похожие email-рассылки исследователи зафиксировали в апреле и осенью прошлого года. Вредоносные письма распространялись также на территории Болгарии, Венгрии, Румынии, Испании и Эстонии, но целевая полезная нагрузка была иной — похитители информации AgentTesla и Formbook или инструмент удаленного администрирования AsyncRAT.

В данном случае конечной целью email-атаки является установка на Windows варианта шпионской программы Masslogger. Этот написанный на .NET троян появился на черном рынке почти год назад. Он обладает функциональностью инфостилера и кейлоггера и способен выводить краденые данные по каналам SMTP, FTP или HTTP.

В обнаруженных Cisco образцах опция регистрации клавиатурного ввода оказалась отключенной. Анализ показал, что обновленный Masslogger способен воровать пароли из Microsoft Outlook, Thunderbird, FoxMail, NordVPN, FTP-клиента FileZilla, мессенджеров Discord и Pidgin, а также QQ Browser, Firefox и браузеров на основе Chromium.

Распространяемые злоумышленниками разноязычные email-сообщения обычно имитируют деловую переписку: предлагают подписать договор о взаимопонимании, ознакомиться с результатами опроса клиентов или утвердить техническую документацию, поставив подпись.

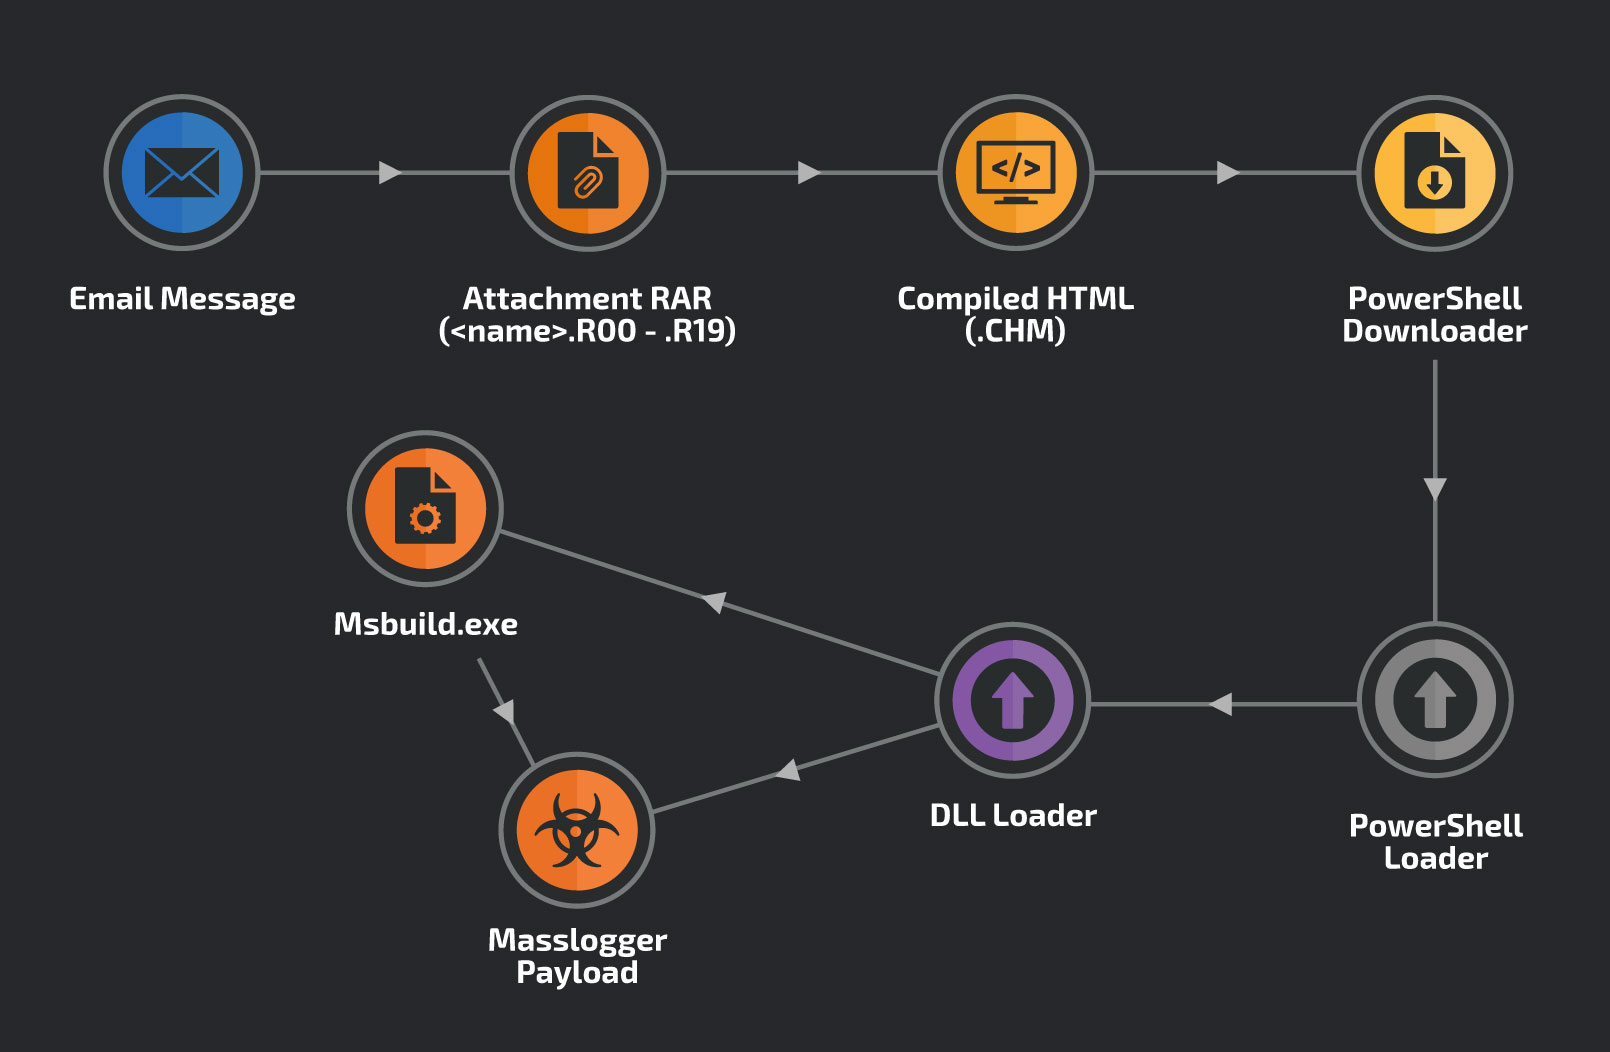
Прикрепленный к письму RAR-файл не снабжен традиционным расширением (.rar), а помечен как часть архива (отдельный том): расширение строится по схеме Rxx, где xx — числа от 00 до 99. По всей видимости, эта уловка используется для обхода простейших фильтров, настроенных на отсев файлов с расширением .rar.

Вложенный архив содержит единственный файл с расширением .chm — этот формат обычно используется для вывода справки о программах, работающих на Windows. Такие файлы могут содержать текст, изображения и гиперссылки.

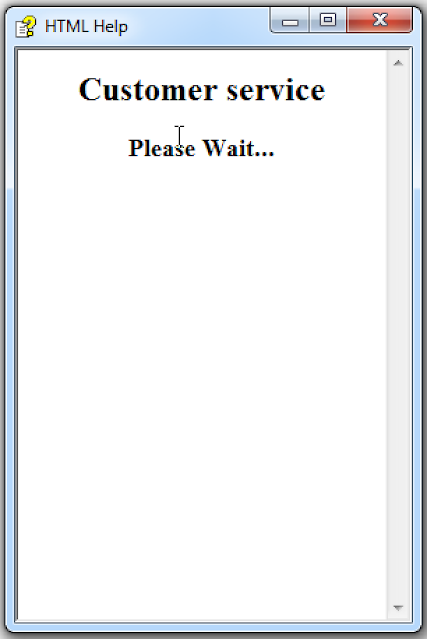
При открытии вредоносного CHM-файла пользователю отображается страница-заглушка:


Декомпиляция CHM-файла выявила JavaScript-сценарий, предназначенный для создания HTML-страницы, код которой содержит объект ActiveX с PowerShell-скриптом. При запуске этот сценарий загружает со стороннего сервера еще один скрипт PowerShell — дроппер Masslogger.


Злоумышленники, видимо, используют многоступенчатую схему доставки вредоноса с целью уберечь его от обнаружения. В то же время такая тактика, по мнению экспертов, повышает шансы защитников на разрыв цепочки заражения на каком-либо этапе.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru