



Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Обновленный Masslogger ворует пароли из Outlook, Chrome и Firefox

Исследователи из Cisco Talos выявили новую вредоносную кампанию, нацеленную на кражу учетных данных из приложений с помощью программы-шпиона Masslogger. Новый вариант трояна распространяется через спам-письма с вредоносным вложением. Для обхода средств защиты злоумышленники используют многоступенчатый способ заражения, обфускацию и выполняемые в памяти скрипты-загрузчики.

Вредоносные рассылки в рамках текущей кампании эксперты наблюдают с середины января. Судя по оформлению спам-сообщений, эти атаки направлены против организаций в Турции, Латвии и Италии.

Похожие email-рассылки исследователи зафиксировали в апреле и осенью прошлого года. Вредоносные письма распространялись также на территории Болгарии, Венгрии, Румынии, Испании и Эстонии, но целевая полезная нагрузка была иной — похитители информации AgentTesla и Formbook или инструмент удаленного администрирования AsyncRAT.

В данном случае конечной целью email-атаки является установка на Windows варианта шпионской программы Masslogger. Этот написанный на .NET троян появился на черном рынке почти год назад. Он обладает функциональностью инфостилера и кейлоггера и способен выводить краденые данные по каналам SMTP, FTP или HTTP.

В обнаруженных Cisco образцах опция регистрации клавиатурного ввода оказалась отключенной. Анализ показал, что обновленный Masslogger способен воровать пароли из Microsoft Outlook, Thunderbird, FoxMail, NordVPN, FTP-клиента FileZilla, мессенджеров Discord и Pidgin, а также QQ Browser, Firefox и браузеров на основе Chromium.

Распространяемые злоумышленниками разноязычные email-сообщения обычно имитируют деловую переписку: предлагают подписать договор о взаимопонимании, ознакомиться с результатами опроса клиентов или утвердить техническую документацию, поставив подпись.

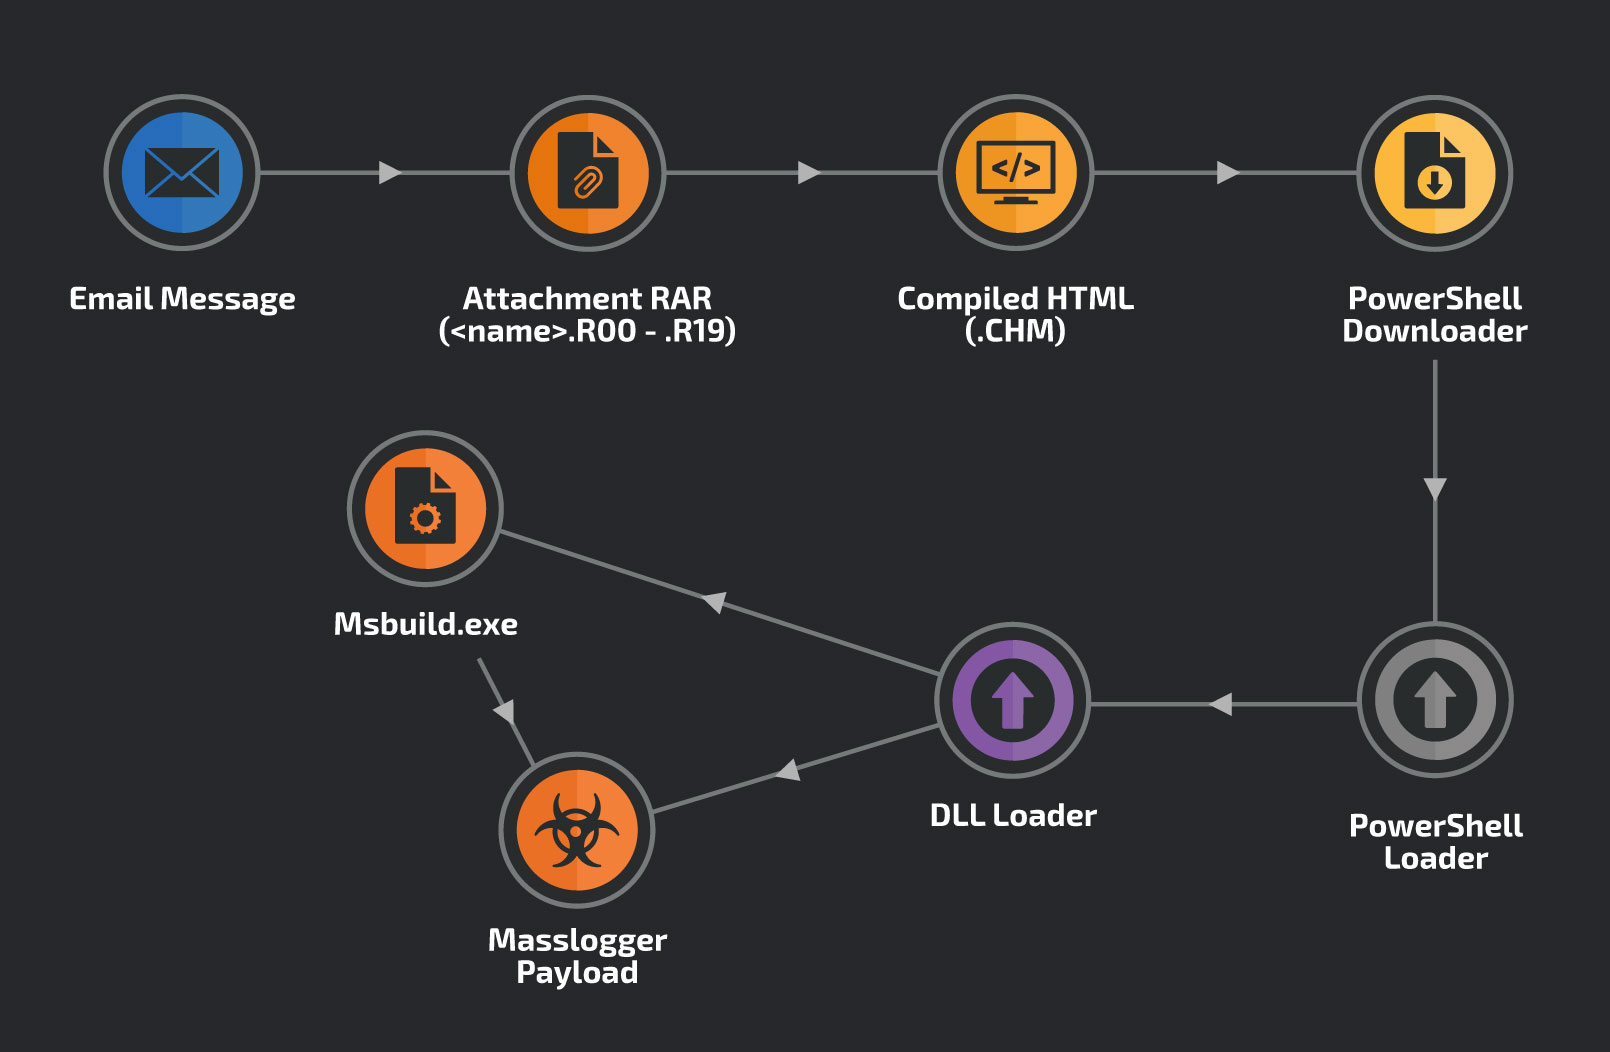
Прикрепленный к письму RAR-файл не снабжен традиционным расширением (.rar), а помечен как часть архива (отдельный том): расширение строится по схеме Rxx, где xx — числа от 00 до 99. По всей видимости, эта уловка используется для обхода простейших фильтров, настроенных на отсев файлов с расширением .rar.

Вложенный архив содержит единственный файл с расширением .chm — этот формат обычно используется для вывода справки о программах, работающих на Windows. Такие файлы могут содержать текст, изображения и гиперссылки.

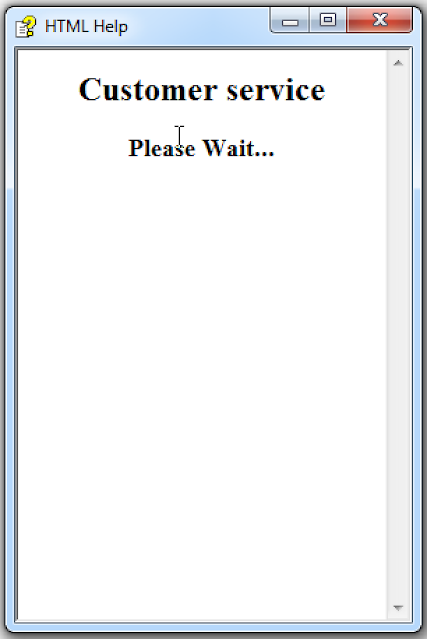
При открытии вредоносного CHM-файла пользователю отображается страница-заглушка:


Декомпиляция CHM-файла выявила JavaScript-сценарий, предназначенный для создания HTML-страницы, код которой содержит объект ActiveX с PowerShell-скриптом. При запуске этот сценарий загружает со стороннего сервера еще один скрипт PowerShell — дроппер Masslogger.


Злоумышленники, видимо, используют многоступенчатую схему доставки вредоноса с целью уберечь его от обнаружения. В то же время такая тактика, по мнению экспертов, повышает шансы защитников на разрыв цепочки заражения на каком-либо этапе.

Подпишитесь на новости

Билайн предложил месяц бесплатного доступа к шести сервисам

Безлимитный интернет, защита от спама и облако для фотографий — Билайн предлагает попробовать до шести сервисов бесплатно на 30 дней. Подключить их можно со 2 по 9 октября, а после пробного месяца услуги отключатся автоматически.

Акция приурочена к Дню сотовой независимости, который оператор отмечает второй год подряд.

Предложение доступно клиентам с предоплатной системой расчётов независимо от тарифа. Можно выбрать одну услугу, несколько или весь набор.

В списке:

  • Виртуальный помощник PRO — принимает звонки, записывает и расшифровывает разговоры, блокирует спам и прерывает диалог при выявлении мошенника.
  • «Безлимит на 30 дней» — мобильный интернет без подсчёта гигабайтов, которым можно делиться с номерами, подключёнными к тарифу.
  • «Раздача PRO» — раздача интернета на другие устройства без снижения скорости из-за самой раздачи.
  • «Моё имя сети» — замена названия оператора на экране смартфона своим вариантом.
  • «Облако Билайн» — 250 ГБ для хранения файлов и автоматического сохранения фото и видео.
  • «Книги Билайн» — доступ к каталогу из более чем 650 тысяч электронных и аудиокниг.

Подключение — в приложении Билайна. Бесплатный период отсчитывается отдельно для каждой услуги с момента её активации. Если платная версия уже подключена, бесплатно активировать её по акции не получится.

Есть и географическое ограничение: «Безлимит на 30 дней» недоступен в Чукотском АО и Норильске.

Тем, кто уже платно пользуется четырьмя или более услугами из списка, оператор начислит 300 бонусных рублей на связь. Остальным предлагают месяц на проверку: пригодился сервис — можно продлить, не пригодился — он отключится сам.

RSS: Новости на портале Anti-Malware.ru