



В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

В Cyberpunk 2077 устранили возможность взлома через вредоносные моды

Разработчики из компании CD Projekt Red выпустили патч для недавно обнаруженной уязвимости в популярной игре Cyberpunk 2077. Напомним, что брешь позволяла выполнить код удалённо, а использовать её в атаке можно было с помощью модов и файлов сохранений.

В начале февраля 2021 года представители CD Projekt Red уведомили геймеров по всему миру о наличии проблемы безопасности. В частности, любителям игрового проекта Cyberpunk 2077 крайне рекомендовалось избегать модов и сохранений, загруженных из непроверенных источников.

Корень проблемы заключался в том, как видеоигра Cyberpunk 2077 обрабатывала файлы DLL. Некто PixelRick, создатель CyberpunkSaveEditor, подробно рассказал о методе эксплуатации, который приводил к удалённому выполнению кода. Ключевую роль здесь играет уязвимость переполнения буфера и библиотека xinput1_3.dll.

Другими словами, атакующие с помощью выявленной уязвимости вполне могли выполнить команды, а также загрузить и запустить вредоносные программы на компьютере жертвы.

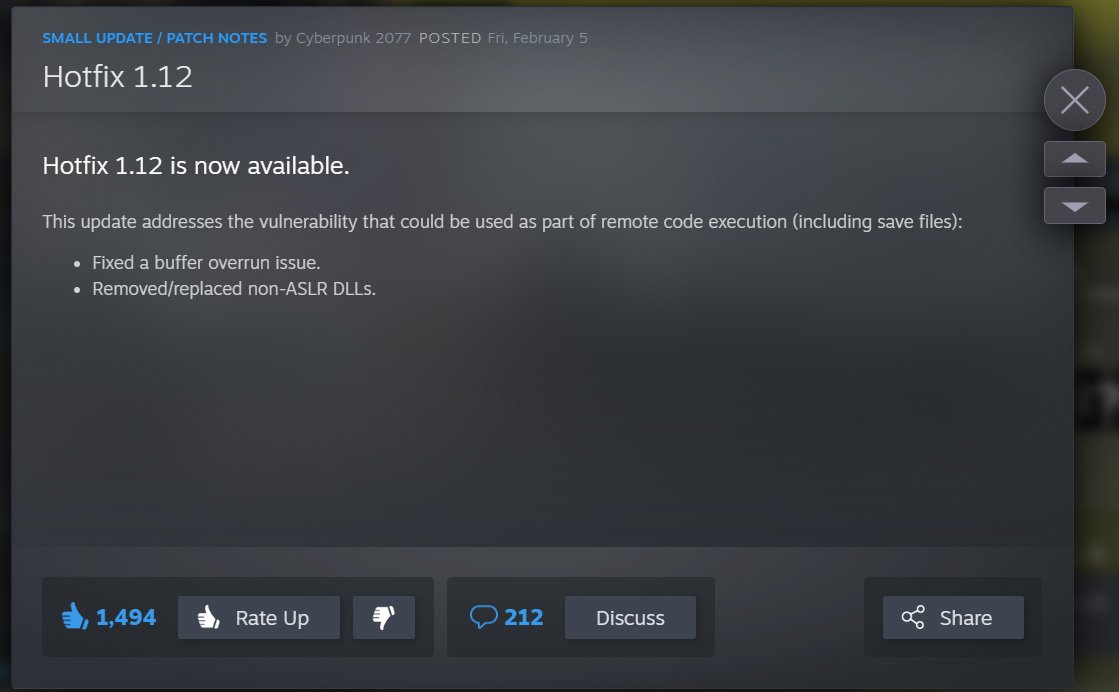
На помощь пришёл патч от CD Projekt — Hotfix 1.12, описание которого говорит о том, что «разработчики устранили возможность переполнения буфера и убрали/заменили все DLL-файлы, не использующие ASLR».


Таким образом, теперь уязвимая библиотека xinput1_3.dll не фигурирует в работе игры Cyberpunk 2077 — её место заняла C:\Windows\System32\xinput1_4.dll, которая поставляется с Windows 10. Технология ASLR после выхода обновления задействована по полной программе.

Специалисты настоятельно рекомендуют установить вышедший патч, поскольку это займёт всего несколько секунд. Если вы запускаете Cyberpunk 2077 вне Steam или используете менеджер модов, постарайтесь всё равно выделить время и поставить патч в самом Steam.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru